Sandeep Nailwal, cofundador da Polygon, alertou sobre golpes sofisticados envolvendo vídeos deepfake que imitam sua imagem para enganar empreendedores de criptomoedas. Essas técnicas, que incluem videochamadas silenciosas e solicitações de malware, revelam um novo nível de risco para o ecossistema digital.
A crescente sofisticação dos golpes digitais atingiu um novo patamar com o uso da tecnologia de inteligência artificial para enganar empreendedores e executivos no mundo das criptomoedas.
Sandeep Nailwal, cofundador da Polygon, deu o alarme após detectar um esquema fraudulento que usa Vídeos gerados por IA para representar você em reuniões virtuais. Esses golpes, que começaram com o hackeamento da conta do Telegram de um executivo sênior da Polygon Ventures, conseguiram enganar diversas startups do setor, convidando-as para falsas videochamadas no Zoom, onde avatares de Nailwal e outros membros da equipe são apresentados. Sem áudio e com a intenção de instalar software malicioso.
Este caso, apresentado por Nailwal, não é isolado e compartilha características com outros ataques relatados no setor, destacando a sofisticação dos cibercriminosos e a urgência de fortalecer as medidas de segurança no ecossistema digital.
ENTRE NA CRIPTOMOEDA COM CONFIANÇAA mecânica por trás dos golpes deepfake no mundo das criptomoedas
El modus operandi desses golpes, como história Nailwal começa com a conta do Telegram de Shreyansh Singh, chefe da Polygon Ventures, sendo hackeada. A partir daí, os golpistas entraram em contato com fundadores e equipes de startups com as quais Singh havia interagido anteriormente, fingindo interesse em retomar as negociações de investimento. O convite para as reuniões foi feito através de links para videochamadas no Zoom, que só funcionam no desktop, onde os participantes se encontram vídeos deepfake de Nailwal, Singh e uma mulher fingindo fazer parte da equipe Polygon.
“Esse vetor de ataque é assustador e me chocou, pois nas últimas 24 horas duas ou três pessoas me ligaram no Telegram perguntando se eu estava em uma chamada de Zoom com elas e se eu estava pedindo para instalarem um script.”, disse Nailwal.
Um detalhe crucial é que estas as chamadas não têm áudio, o que levanta suspeitas em alguns participantes.
Para "ativar" a voz, Golpistas solicitam a instalação de um kit de desenvolvimento de software (SDK) Na verdade é malware projetado para infectar o dispositivo e roubar informações confidenciais, incluindo chaves privadas e dados de carteira digital. Nailwal observou que vários empreendedores afetados o contataram para confirmar a autenticidade dessas reuniões, demonstrando o impacto e o alcance desse esquema fraudulento.
COMPRE ETHEREUM NA BIT2MEEm suma, este esquema combina engenharia social com tecnologia avançada de IA, criando um ambiente falso, mas convincente o que coloca em risco a segurança dos ativos digitais e a confiança nas comunicações dentro do setor de criptomoedas. A principal recomendação é evite instalar qualquer software indesejado e manter protocolos rígidos para gerenciamento de dispositivos e operações de criptomoedas.
“NUNCA instale nada no seu laptop durante uma interação iniciada por outra pessoa.”, alertou Nailwal.
Uma comparação com ataques semelhantes: o caso da Manta Network e a ausência de áudio
O ataque sofrido pelo Polygon não é um caso isolado no ecossistema de criptomoedas. Conforme noticiado por esta mídia, Kenny Li, cofundador da Manta Network, relatou uma modalidade de ataque semelhante em que os golpistas usaram chamadas de vídeo falsas para enganar fundadores e executivos. Como no caso de Nailwal, Os chamados deepfakes são caracterizados pela ausência de áudio., um padrão que parece ser um sinal de alerta para aqueles que participam deles.
A falta de áudio nessas videochamadas é uma estratégia deliberada dos golpistas para evitar interações que possam revelar a falsidade do encontro. Em vez de comunicar verbalmente, Eles solicitam a instalação de software sob o pretexto de habilitar a função de voz, o que na verdade permite a infiltração de malware. Este método foi identificado como uma técnica eficaz para superar a desconfiança inicial e fazer com que as vítimas baixem a guarda.
 Certificado
Curso de Blockchain
Nível básicoFaça este curso onde explicamos o blockchain de uma forma clara, simples e concisa para que você tenha uma ideia bem clara do que consiste essa nova tecnologia.
“Parecia real”, disse o cofundador do Rabble.
A cofundadora do Rabble, Kaavya Prasad, alertou sobre o recebimento de chamadas deepfake do Zoom, dizendo que alguém que ela conhece na equipe do Polygon lhe enviou o link para a suposta reunião com o fundador do protocolo, Sandeep Nailwal, via Telegram.
Prasad disse que, em vez de receber um link para uma reunião do Google Meet, ele recebeu um link do Zoom, o que foi o primeiro "sinal de alerta". Ao ver que Nailwal supostamente estava presente na ligação, ele percebeu que não era real.
"Eu sabia que isso não era real. Sandeep não aparece em reuniões aleatórias do Zoom como esta.", disse Prasad, reconhecendo que o avatar de Nailwal estava se movendo e “parecia real”.
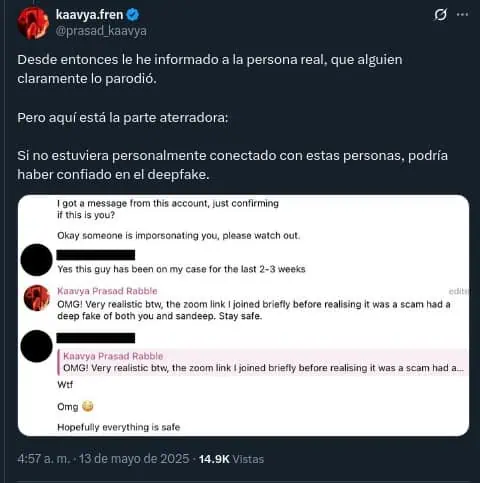
Prasad abandonou a ligação e avisou o contato que havia lhe enviado o link da ligação, apenas para descobrir que também se tratava de um perfil falso, que havia desaparecido e o havia bloqueado no Telegram.
Opere com segurança e confiança – BIT2ME LIFE
Diante do golpe sofisticado, Prasad alerta que, à medida que as criptomoedas são adotadas globalmente, esses esquemas fraudulentos “eles só se tornarão mais sofisticados.”
"Verifique três vezes os links, os rostos e o contexto. Se algo parece errado, provavelmente está." concluído.
Os paralelos entre esses casos refletem uma tendência crescente no uso de deepfakes para ataques direcionados no setor de criptomoedas, onde confiança e comunicação direta são essenciais. A comunidade está começando a reconhecer esses padrões e desenvolver melhores práticas para identificar e evitar cair nessas armadilhas digitais.
Recomendações para proteger a comunidade cripto
Diante da crescente sofisticação desses ataques, Sandeep Nailwal pediu à comunidade de criptomoedas que adote práticas de segurança rigorosas. Seu principal conselho é Evite instalar qualquer software ou script durante interações não solicitadas, especialmente quando vêm de fontes duvidosas ou não verificadas. Essa etapa simples pode evitar a infiltração de malware que pode comprometer a segurança dos dispositivos e, por fim, dos ativos digitais.
Nailwal também recomenda separe as atividades de assinatura de carteira do uso diário do dispositivo. É recomendável usar um laptop dedicado exclusivamente para assinar transações e gerenciar carteiras, evitando qualquer outra atividade naquele computador. Essa medida reduz significativamente o risco de exposição a malware ou ataques direcionados.
Por fim, Nailwal expressou frustração com a falta de resposta efetiva de plataformas como o Telegram a esses incidentes, destacando a necessidade de uma colaboração mais estreita entre empresas de tecnologia e usuários para fortalecer a segurança. Enquanto isso, a comunidade deve permanecer vigilante e compartilhar informações sobre possíveis golpes para se proteger coletivamente.
AUMENTE SEU SUCESSO – LINK PARA O CARTÃO E GANHEConcluindo, o alerta de Sandeep Nailwal sobre o uso de deepfakes para enganar empreendedores de criptomoedas revela uma ameaça crescente que combina tecnologia avançada com engenharia social. A sofisticação desses ataques exige uma resposta proativa baseada em educação, cautela e implementação de protocolos de segurança rigorosos. Somente dessa forma a integridade do ecossistema de criptomoedas pode ser preservada diante dessas novas formas de fraude digital.
O investimento em criptoativos não é totalmente regulamentado, pode não ser adequado para investidores de varejo devido à alta volatilidade e há risco de perder todos os valores investidos.