Producent portfeli typu cold wallet, Trezor, wydał pilne ostrzeżenie, wzywając użytkowników, którzy zakupili urządzenia za pośrednictwem dystrybutora CryptoBilis w marcu, do natychmiastowego przelania środków. Ostrzeżenie pojawiło się po odkryciu nieautoryzowanego obwodu w modelu Trezor Safe 5 sprzedawanym w Azji Południowo-Wschodniej.
Podejrzenie fizycznej manipulacji w łańcuchu dystrybucji uwypukla ryzyko przechwycenia sprzętu kryptograficznego, podkreślając tym samym znaczenie zachowania nadzoru zgodnie z najsurowszymi standardami weryfikacji technicznej i operacyjnej.
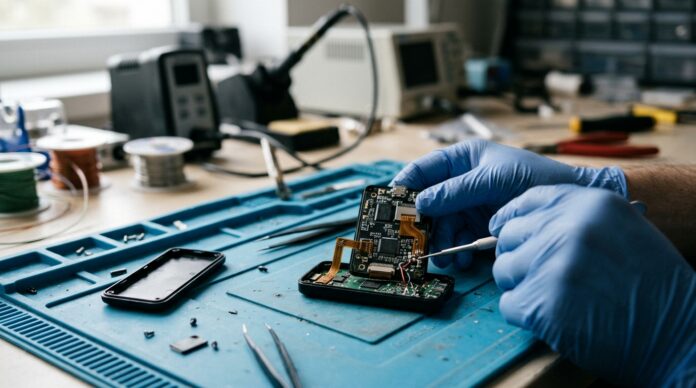
Firma Trezor wezwała swoich klientów do podjęcia natychmiastowych środków ostrożności po otrzymaniu raportu technicznego dotyczącego możliwe wszczepienie sprzętu w urządzeniu Trezor Safe 5 nabytym od sprzedawcy CryptoBilisWedług danych podanych przez użytkownika z Indonezji za pośrednictwem witryny e-commerce Tokopedia w sierpniu, urządzenie zawierało nieautoryzowaną płytkę drukowaną zdolną do przechwytywania informacji widocznych na ekranie.
Wektor ataku: przechwytywanie ekranu i łączność mobilna
Wstępna analiza wskazuje, że złośliwy układ wbudowany w fizyczną obudowę portfela został zaprojektowany w celu rejestrowania tego, co jest wyświetlane na ekranie urządzenia. Dotyczy to przede wszystkim frazy odzyskiwania lub kodu źródłowego kopii zapasowej w momencie, gdy użytkownik po raz pierwszy konfiguruje portfel. Następnie ten moduł spyware może przesyłać poufne informacje za pośrednictwem łączności komórkowej do zewnętrznego serwera kontrolowanego przez zdalnych atakujących.
Ta metoda omija standardowe wewnętrzne kontrole integralności kryptograficznej. Podpis cyfrowy i oryginalne oprogramowanie sprzętowe pozostają nienaruszone i przechodzą konwencjonalne kryptograficzne kontrole rozruchu, ponieważ implant nie zmienia kodu bezpiecznego mikrokontrolera, lecz działa jak pasywne, fizyczne urządzenie przechwytujące sygnał wyświetlacza. W ten sposób, jeśli atakujący uzyska frazę odzyskiwania, może replikować portfel na dowolnej innej platformie i opróżnić przechowywane zasoby bez konieczności późniejszego dostępu fizycznego.
Zakres incydentu i środki awaryjne
Kierownictwo handlowe Trezora potwierdziło, że chociaż urządzenie, o którym mowa, nadal wymaga gruntownej analizy kryminalistycznej w ich laboratoriach centralnych, podjęło decyzję o wydaniu prewencyjnego ostrzeżenia publicznego, aby zapobiec stratom finansowym. Do tej pory firma nie odnotowała żadnych kradzieży bezpośrednio związanych z tą konkretną sprawą.
CryptoBilis działał jako autoryzowany dystrybutor portfeli sprzętowych w regionie Azji Wschodniej. Chociaż Trezor wskazał, że wolumen sprzedaży realizowany za pośrednictwem tej firmy stanowił niewielką część jego globalnej działalności, powaga problemu skłoniła do przeprowadzenia kompleksowej analizy. Firma przyznała, że tradycyjne plomby zabezpieczające i opakowania nie stanowią już wystarczającej bariery przed zaawansowaną manipulacją w łańcuchu dostaw i 13 października ogłosiła surową politykę redukcji swojej zewnętrznej sieci resellerów.
Precedensy w łańcuchu dostaw sprzętu kryptograficznego
Sprawa Trezora nie jest odosobnionym przypadkiem w branży zabezpieczeń fizycznych. Kilka tygodni wcześniej, na początku października, potwierdzono podobne manipulacje dotyczące urządzeń innych producentów, dystrybuowanych przez tego samego pośrednika, CryptoBilis, gdzie wykryto obce komponenty w oryginalnych płytach głównych. Niezależne dochodzenia przeprowadzone latem przez ekspertów ds. bezpieczeństwa elektronicznego ujawniły już modyfikacje w klasycznych modelach sprzedawanych za pośrednictwem nieoficjalnych kanałów w mediach społecznościowych.
Aby w pełni zrozumieć, jak działają różne poziomy przechowywania i jak skutecznie chronić swoje klucze prywatne, możesz skorzystać z materiałów edukacyjnych Akademia Bit2MeW tej sekcji szczegółowo opisano różnice operacyjne między portfelami zimnymi, gorącymi i rozwiązaniami powierniczymi. Zrozumienie infrastruktury fizycznej portfela to podstawowy krok przed przystąpieniem do dalszych działań. kup Bitcoin lub jakichkolwiek innych aktywów kryptograficznych w bezpiecznym i regulowanym środowisku.
Zalecenia operacyjne dla użytkowników dotkniętych problemem
Jeśli kupiłeś urządzenie Trezor Safe 5 lub jakikolwiek inny model za pośrednictwem CryptoBilis lub platform stron trzecich od marca ubiegłego roku, zaleca się stosowanie się do ścisłego protokołu łagodzenia ryzyka:
- Nie używaj ponownie obecnej frazy odzyskiwania: Jeśli doszło do manipulacji przy urządzeniu, zapasowy klucz należy uznać za całkowicie naruszony.
- Przelej środki natychmiast: Utwórz nowy portfel w środowisku nieobjętym ochroną lub skorzystaj z platformy depozytowej regulowanej w Unii Europejskiej, aby tymczasowo zabezpieczyć swoje aktywa.
- Sprawdź pochodzenie nabycia: Sprzęt należy zawsze kupować bezpośrednio od oryginalnego producenta lub za pośrednictwem zweryfikowanych podmiotów, które przestrzegają przepisów społeczności MiCA dotyczących bezpieczeństwa technologicznego.
Bądź na bieżąco z najnowszymi wiadomościami ze świata ekosystemu na portalach referencyjnych, takich jak Wiadomości Bit2Me Umożliwia Ci wczesną reakcję na pojawiające się luki w zabezpieczeniach oprogramowania i sprzętu, które mogą narazić bezpieczeństwo Twoich środków.
Najczęściej zadawane pytania
Co powinienem zrobić, jeśli kupiłem Trezora za pośrednictwem CryptoBilis?
Musisz natychmiast utworzyć nowy portfel na bezpiecznym urządzeniu lub w bezpiecznym środowisku i przelać wszystkie swoje środki. Nie używaj ponownie klucza prywatnego ani frazy odzyskiwania wygenerowanej na podejrzanym urządzeniu.
Czy ta luka w zabezpieczeniach dotyczy osób, które dokonały zakupu bezpośrednio od producenta?
Trezor poinformował, że podejrzewane incydenty dotyczą urządzeń dystrybuowanych za pośrednictwem dystrybutora CryptoBilis oraz nieautoryzowanych kanałów. Zawsze jednak zaleca się sprawdzenie plomby i integralności opakowania przed inicjalizacją.
Czy oprogramowanie urządzenia jest w stanie wykryć tego typu implanty?
Niekoniecznie. Ten typ układu szpiegującego jest zazwyczaj zaprojektowany do przechwytywania sygnałów ekranowych lub danych wejściowych równolegle, bez zmiany kodu źródłowego mikrokontrolera lub unieważniania sygnatur kryptograficznych systemu operacyjnego.
Bezpieczeństwo w ekosystemie kryptowalut wykracza poza oprogramowanie i obejmuje cały łańcuch dostaw urządzeń fizycznych. Wczesna identyfikacja zagrożeń w komponentach pamięci masowej pozwala użytkownikom chronić swoje zasoby przed coraz bardziej wyrafinowanymi technikami ataków.
Wdrożenie protokołów odpowiedzialnego przechowywania oraz korzystanie z przejrzystych i właściwie regulowanych platform w ramach europejskich ram MiCA to najlepsza obrona pozwalająca zachować integralność Twoich aktywów cyfrowych w perspektywie długoterminowej.
Inwestowanie w kryptoaktywa nie jest w pełni regulowane, może nie być odpowiednie dla inwestorów detalicznych ze względu na wysoką zmienność i istnieje ryzyko utraty wszystkich zainwestowanych kwot.
Do stworzenia tego artykułu wykorzystano narzędzia sztucznej inteligencji generatywnej.