Niedawno badacze z firmy Check Point zajmującej się cyberbezpieczeństwem zgłosili przypadek szkodliwego oprogramowania wydobywającego kryptowaluty, które zainfekowało tysiące komputerów na całym świecie, zwanego Nitrokod.
To złośliwe oprogramowanie, którego zadaniem jest potajemne wydobywanie Monero (XMR), od lat infekuje sprzęt komputerowy na całym świecie. W rzeczywistości, jak wynika z raportu opublikowanego przez badaczy firmy zajmującej się cyberbezpieczeństwem, W 11 krajach odnotowano tysiące ataków.
Przy tak dużej kampanii złośliwego oprogramowania Dlaczego nikt tego do tej pory nie wykrył?
Uważaj na złośliwe oprogramowanie Nitrokod!
Firma Check Point Research, zajmująca się bezpieczeństwem cybernetycznym, szczegółowo opisuje, że szkodliwe oprogramowanie Nitrokod wykorzystuje mechanizm unikania zagrożeń, który pozwala mu od lat działać pod radarem firm zajmujących się bezpieczeństwem.
Firma Check Point opisał atak złośliwego oprogramowania Nitrokod jako „tygodniowy proces infekcji”, w którym Rozpoczyna się długa, 7-etapowa infekcja, która kończy się złośliwym oprogramowaniem wydobywającym kryptowalutę, specjalnie zaprojektowany do wydobywania Monero (XMR), który jest wiodącą kryptowalutą zapewniającą prywatność na rynku.
Szkodnik Nitrokod uruchamia się po raz pierwszy prawie miesiąc po zainstalowaniu zainfekowanej aplikacji.
Ten mechanizm infekcji dał twórcom tego złośliwego oprogramowania wydobywającego kryptowalutę wystarczająco dużo czasu, aby usunąć ślady oryginalnej instalacji Nitrokod, przejmując zasoby obliczeniowe swoich ofiar w celu wydobywania XMR bez wykrycia.
Nitrokodem możesz zarazić się między innymi z Tłumacza Google, YouTube Music
Aktywne od 2019 r. szkodliwe oprogramowanie Nitrokod zostało stworzone przez podmiot tureckojęzyczny i według Badania Check Point Research, można znaleźć w Google, gdy użytkownicy wyszukują popularne aplikacje, takie jak Tłumacz Google i YouTube Music.
Należy jednak pamiętać, że komputery zostały zainfekowane złośliwym oprogramowaniem Nitrokod pobrałeś popularne oprogramowanie, które nie ma oficjalnej wersji na komputery stacjonarne, przy czym najpopularniejszym wyszukiwaniem w Internecie jest aplikacja komputerowa «Pobieranie Tłumacza Google na komputer»; fałszywa wersja Tłumacza Google, ponieważ nie ma oficjalnej wersji na komputery stacjonarne.
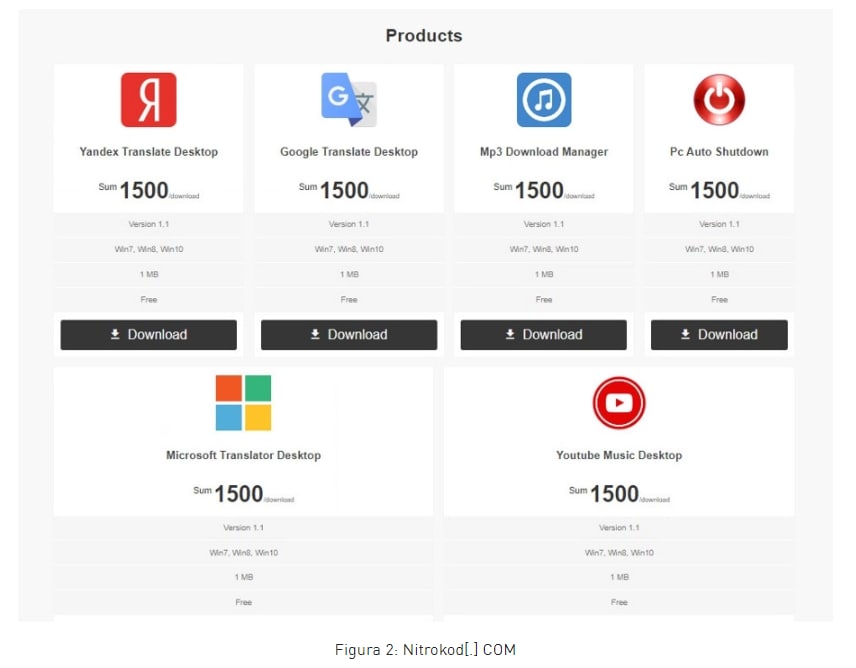
Check Point wyjaśnia, że większość tych aplikacji i programów zainfekowanych złośliwym oprogramowaniem Nitrokod jest zbudowana z oficjalnych witryn internetowych przy użyciu frameworka opartego na Chromium (Electron lub CEF).
Etapy i łańcuch infekcji szkodliwego oprogramowania Nitrokod
Pierwszy etap infekcja Szkodnik Nitrokod rozpoczyna się od pobrania zainfekowanego programu, takiego jak „Pobieranie Google Translate Desktop”. Następnie następuje etap instalacja, w którym instalator złośliwego oprogramowania wysyła wiadomość Po instalacji do domeny Nitrokod z informacją o zainfekowanym komputerze.
Łańcuch infekcji Nitrokodem trwa w trzecim etapie, w którym a Opóźniony Dropper; złośliwy program, który umożliwia ukrycie złośliwego oprogramowania w taki sposób, aby zostało zainstalowane na komputerze tak, aby program antywirusowy nie był w stanie go wykryć. Według Check Point ten etap może trwać tygodnie.
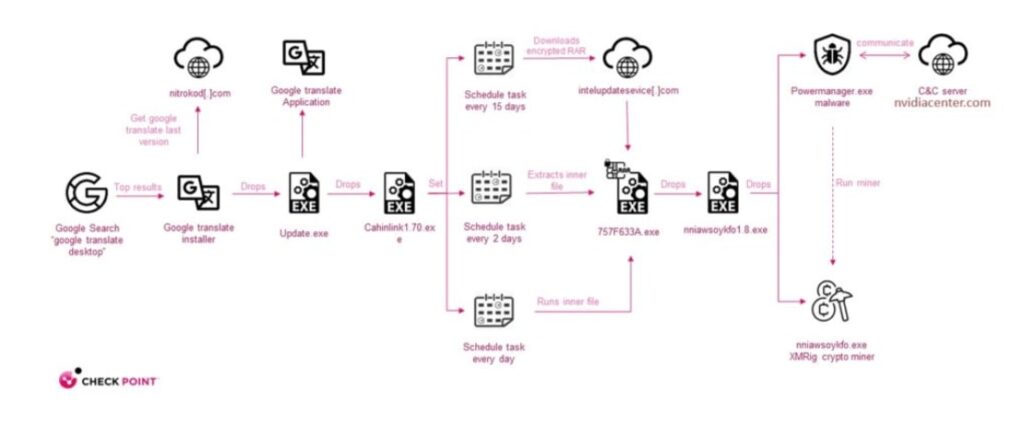
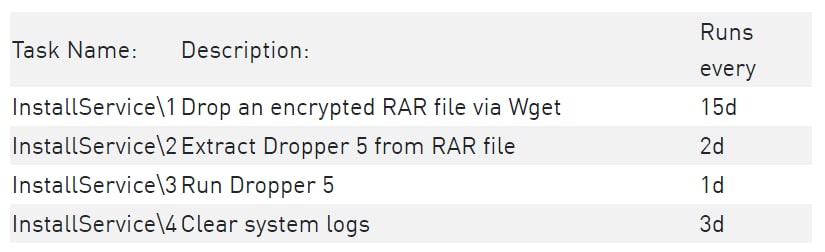
W czwartym etapie złośliwe oprogramowanie Nitrokod utwórz i zaplanuj serię zadań a następnie czyści wszystkie logi systemowe, ukrywając ślad dwóch ostatnich etapów szkodliwego oprogramowania. W tym momencie, jak wyjaśnia Check Point, pierwsze etapy łańcucha infekcji złośliwym oprogramowaniem Nitrokod są oddzielone od następujących, co jeszcze bardziej utrudnia śledzenie złośliwego oprogramowania i zainfekowanych aplikacji.
Piąty etap infekcji następuje po wykonaniu wcześniej zaplanowanych zadań. Na tym etapie szkodliwe oprogramowanie wykonuje kilka operacji Testy maszyn wirtualnych i sprawdź, czy na zainfekowanym komputerze zainstalowano programy typu firewall (Firewall) lub Windows Defender, a antyspyware zaprojektowany, aby uzupełniać funkcje programu antywirusowego i wykrywać wszystkie rodzaje złośliwego oprogramowania.
Jeśli zainfekowany komputer jest wyposażony w zabezpieczenia, złośliwe oprogramowanie dodaje regułę zapory sieciowej, która zezwala na przychodzące połączenia sieciowe dla programu, który zostanie usunięty w następnym etapie, o nazwie nniawsoykfo.exe – wyjaśniła firma zajmująca się cyberbezpieczeństwem.
W szóstym etapie kroplówka górniczazłośliwe oprogramowanie wykonuje trzy pliki: „Powermanager.exe”, „nniawsoykfo.exe” i „WinRing0.sys”, których celem jest wydobywanie Monero. Siódmy i ostatni etap, Złośliwe oprogramowanie wydobywające kryptowalutę, uruchamia szkodliwe oprogramowanie do wydobywania kryptowalut Nitrokod.
Szkodliwy program łączy się z Twoim serwerem i uruchamia serię instrukcji w celu kontrolowania złośliwego oprogramowania i koparki XRM.
Zalecenia dotyczące bezpieczeństwa
Jak informowaliśmy w Bit2Me News, złośliwe oprogramowanie stało się powszechnym narzędziem w branży kryptowalut. Wielu złośliwych aktorów wykorzystuje tego typu programy do kradzieży kryptowalut lub, w tym przypadku, do przejmowania zasobów obliczeniowych komputera w celu potajemnego wydobywania kryptowalut.
Biorąc pod uwagę ryzyko, jest to najbardziej wskazane unikaj pobierania aplikacji i programów z nieoficjalnych stron internetowych i trzymaj się z daleka od linków prowadzących do stron i witryn o wątpliwym pochodzeniu lub podejrzanych.
Jak wskazała firma zajmująca się cyberbezpieczeństwem, nie istnieje oficjalna wersja Tłumacza Google na komputery stacjonarne, dlatego przed pobraniem aplikacji zaleca się sprawdzenie oficjalnych zasobów utworzonych przez firmy.
Na koniec zaleca się, aby zawsze aktualizować oprogramowanie antywirusowe, zaporę sieciową i rozwiązania zabezpieczające, aby chronić się przed zagrożeniem złośliwym oprogramowaniem.
Kontynuuj czytanie: Haker traci 5 ETH w wyniku nieudanego ataku na Tęczowy Most