Avast Software ostrzega przed nowym złośliwym oprogramowaniem wydobywczym skupiającym się na prywatności kryptowaluty Monero (XMR), która jest dystrybuowana za pośrednictwem pękniętych kopii popularnych gier wideo.
Firma zajmująca się cyberbezpieczeństwem Oprogramowanie avast opublikował informe o nowym złośliwym oprogramowaniu do wydobywania kryptowalut, które ukrywa się w grach wideo i ma na celu przejęcie mocy obliczeniowej komputerów użytkowników i mojej Monero (XMR)The kryptowaluta skupiony na prywatności.
Według raportu Avast, nowe szkodliwe oprogramowanie tzw Crackonosh wykorzystuje nielegalne i crackowane kopie popularnego oprogramowania do gier wideo w celu infekowania komputerów użytkowników i wykorzystywania ich mocy do nielegalnego wydobywania kryptowalut. Crackonosh, jak wyjaśniają badacze Avast, wyszukuje i wyłącza wiele popularnych programów antywirusowych, w tym Avast, aby pozostać niezauważonym i niewykrywalnym.
W rzeczywistości badacze odkryli złośliwe oprogramowanie dzięki ostrzeżeniom kilku użytkowników i klientów firmy Reddit, którzy zgłosili, że w ich systemach program antywirusowy Avast został wyłączony. Ostrzeżenia skłoniły badaczy cyberbezpieczeństwa do odkrycia złośliwego oprogramowania do wydobywania kryptowalut, najwyraźniej pochodzącego z Czech.
Może Cię zainteresować: Niebezpieczeństwo w branży kryptograficznej: nowe złośliwe oprogramowanie prześladuje użytkowników Bitcoin i hakerów DeFi
Crackonosh w kopiach najpopularniejszych gier wideo
Avast wyjaśnił, że oryginalne oprogramowanie gier wideo, pochodzące z legalnych źródeł, nie jest zainfekowane złośliwym oprogramowaniem, ale raczej nielegalnymi kopiami tych gier wideo. Tytuły takie jak Far Cry 5, NBA 2K19, The Sims 4, Grand Theft Auto V, Call of Cthulhu, Pro Evolution Soccer 2018 i Jurassic World Evolution to tylko niektóre z gier wideo zainfekowanych Crackonoshem.
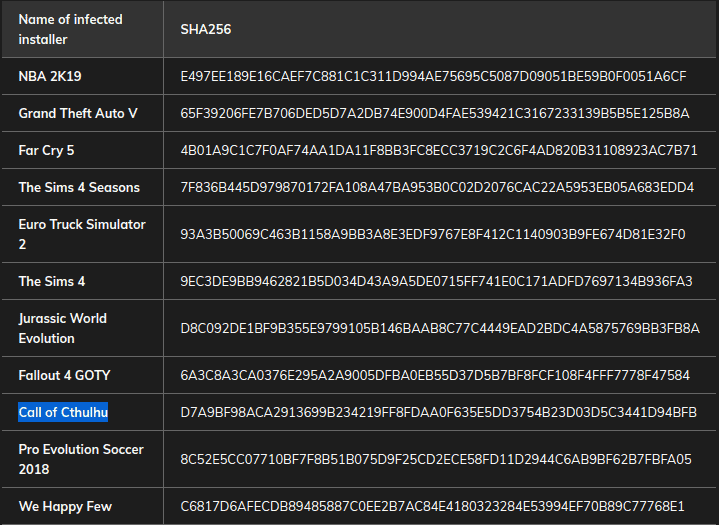
Źródło: oprogramowanie Avast
Gdy użytkownicy pobiorą i zainstalują oprogramowanie do gier wideo, uruchamiany jest cały proces instalacji Crackonosh. Jak wskazują badacze firmy, szkodliwe oprogramowanie nie manipuluje żadnymi plikami w systemie, a raczej aktywuje tryb awaryjny w systemie Windows, aby wyłączyć funkcje antywirusowe i wykorzystać moc obliczeniową zainfekowanego urządzenia do wydobywania monero.
W Monero (XMR) wydobyto 2 miliony dolarów
Crackonosh działa od czerwca 2018 roku i od tego dnia do grudnia 2020 roku wygenerował dla swoich twórców zyski w wysokości ponad 9.000 2 XMR, o wartości około XNUMX milionów dolarów.
Należy zauważyć, że badacze Avast znaleźli kilka portfeli należących do XMRig, koparki kryptowalut instalowanej przez złośliwe oprogramowanie. Jeden z tych portfeli pokazał zyski Monero, które podają badacze.
Z drugiej strony Avast pokazał mapę z lokalizacjami najbardziej dotkniętymi złośliwym oprogramowaniem. Do grudnia 2020 r. Crackonosh zainfekował prawie 220.000 1.000 komputerów w różnych częściach świata, przy czym najbardziej dotknięte były Stany Zjednoczone, Brazylia, Indie i Polska. Jednak według raportu do maja tego roku liczba infekcji spadła i wynosiła około XNUMX zainfekowanych urządzeń.
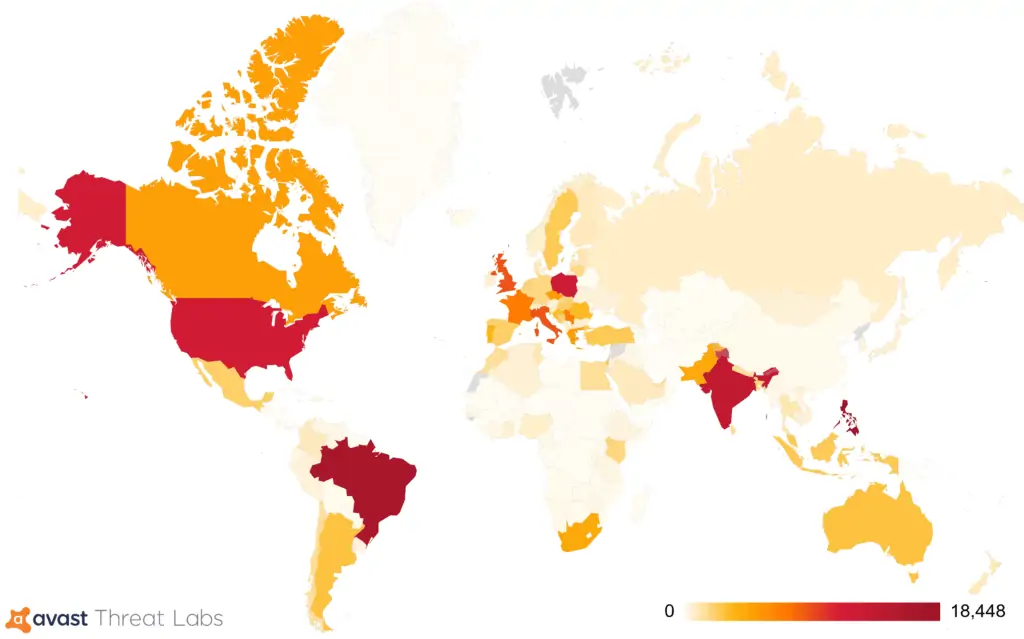
Źródło: oprogramowanie Avast
Wszyscy użytkownicy zainfekowanych urządzeń zgłosili, że ich komputery stały się potencjalnie wolne. Avast wyjaśnia, że jest to spowodowane nadmiernym zużyciem zasobów obliczeniowych przez złośliwe oprogramowanie wydobywające kryptowalutę.
Badacze firmy dostarczyli także instrukcje dotyczące wykrywania i usuwania Crackonosha w przypadku zainfekowania urządzenia.
Złośliwe oprogramowanie i kryptowaluty
Złośliwe oprogramowanie skupiające się na wydobywaniu kryptowalut stało się popularne wraz ze wzrostem liczby tych zasobów cyfrowych. W maju niezależny badacz cyberbezpieczeństwa Oliver hough, zgłoszono złośliwe oprogramowanie skupiające się na kradzieży haseł do poczty e-mail i klucze prywatne z portfele kryptowalut.
Kontynuuj czytanie: Phishing powraca do MetaMask w celu kradzieży portfeli kryptowalut