Le fabricant de portefeuilles hors ligne Trezor a émis une alerte urgente exhortant les utilisateurs ayant acheté des appareils auprès du distributeur CryptoBilis depuis mars à transférer immédiatement leurs fonds. Cet avertissement fait suite à la découverte d'un circuit non autorisé dans un modèle Trezor Safe 5 vendu en Asie du Sud-Est.
La suspicion de manipulation physique dans la chaîne de distribution met en évidence les risques d'interception du matériel cryptographique, soulignant l'importance de maintenir la garde selon les normes de vérification techniques et opérationnelles les plus strictes.
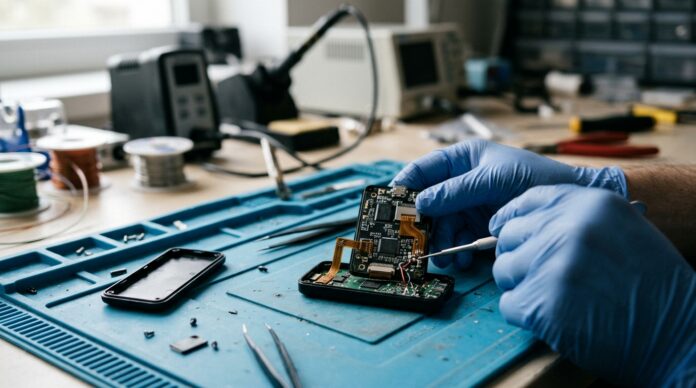
Trezor a exhorté ses clients à prendre des précautions immédiates après avoir reçu un rapport technique concernant un Implant matériel possible dans un appareil Trezor Safe 5 acquis auprès du revendeur CryptoBilisD'après les données communiquées par un utilisateur indonésien via le site de commerce électronique Tokopedia au cours du mois d'août, l'appareil contenait une carte de circuit imprimé non autorisée capable d'intercepter les informations visibles à l'écran.
Le vecteur d'attaque : interception d'écran et connectivité mobile
Une analyse préliminaire indique que le circuit malveillant implanté dans le boîtier du portefeuille physique a été conçu pour enregistrer ce qui s'affiche sur l'écran de l'appareil. Cela inclut notamment la phrase de récupération, ou clé de sauvegarde, au moment précis où l'utilisateur configure son portefeuille. Ce module espion pourrait ensuite transmettre ces informations sensibles via la connexion cellulaire à un serveur externe contrôlé par des attaquants distants.
Cette méthode contourne les contrôles d'intégrité cryptographique internes standard. La signature numérique et le firmware d'origine restent intacts et passent les vérifications cryptographiques de démarrage classiques, car l'implant ne modifie pas le code du microcontrôleur sécurisé mais agit comme un dispositif passif de capture du signal d'affichage physique. Ainsi, si un attaquant obtient la phrase de récupération, il peut répliquer le portefeuille sur n'importe quelle autre plateforme et vider les actifs stockés sans avoir besoin d'y accéder physiquement par la suite.
Étendue de l'incident et mesures d'urgence
La direction commerciale de Trezor a confirmé que, bien que l'appareil en question doive encore faire l'objet d'une analyse forensique approfondie dans ses laboratoires centraux, elle a choisi de publier un avertissement public préventif afin d'éviter toute perte financière. À ce jour, la société n'a enregistré aucun vol directement lié à ce cas précis.
CryptoBilis opérait en tant que distributeur agréé de portefeuilles matériels en Asie de l'Est. Bien que Trezor ait indiqué que le volume des ventes transitant par cette société ne représentait qu'une faible part de ses activités mondiales, la gravité du problème a entraîné un examen approfondi. L'entreprise a reconnu que les scellés et emballages de sécurité traditionnels ne constituent plus une barrière suffisante contre les manipulations sophistiquées de la chaîne d'approvisionnement et a annoncé, le 13 octobre, une politique stricte de réduction de son réseau de revendeurs externes.
Précédents dans la chaîne d'approvisionnement du matériel crypto
L'affaire Trezor n'est pas un cas isolé dans le secteur de la sécurité physique. Quelques semaines auparavant, début octobre, des manipulations similaires avaient été confirmées sur des appareils d'autres fabricants distribués par le même intermédiaire, CryptoBilis : des composants étrangers avaient été détectés insérés dans les cartes mères d'origine. Des enquêtes indépendantes menées par des experts en sécurité électronique durant l'été avaient déjà fait état d'altérations sur des modèles classiques vendus via des réseaux sociaux non officiels.
Pour bien comprendre le fonctionnement des différents niveaux de stockage et comment protéger efficacement vos clés privées, vous pouvez consulter les ressources pédagogiques de Académie Bit2MeCette section détaille les différences de fonctionnement entre les portefeuilles froids, les portefeuilles chauds et les solutions de conservation. Comprendre l'infrastructure physique de votre portefeuille est une étape fondamentale avant de poursuivre. acheter Bitcoin ou tout autre actif crypto dans un environnement sécurisé et réglementé.
Recommandations opérationnelles pour les utilisateurs concernés
Si vous avez acheté un appareil Trezor Safe 5 ou tout autre modèle via CryptoBilis ou des plateformes tierces depuis mars dernier, il est recommandé de suivre un protocole d'atténuation strict :
- Ne réutilisez pas la phrase de récupération actuelle : Si l'appareil a été altéré, la clé de récupération doit être considérée comme totalement compromise.
- Transférez les fonds immédiatement : Créez un nouveau portefeuille dans un environnement non exposé ou utilisez une plateforme de conservation réglementée dans l'Union européenne pour protéger temporairement vos actifs.
- Vérifier l'origine de l'acquisition : Achetez toujours vos périphériques directement auprès du fabricant d'origine ou par l'intermédiaire d'entités vérifiées qui respectent les réglementations de la communauté MiCA en matière de sécurité technologique.
Se tenir au courant des dernières actualités de l'écosystème sur des portails de référence tels que Actualités Bit2Me Elle vous permet de réagir à temps aux nouvelles vulnérabilités logicielles et matérielles susceptibles de compromettre la sécurité de vos fonds.
Questions fréquentes
Que dois-je faire si j'ai acheté mon Trezor via CryptoBilis ?
Vous devez immédiatement créer un nouveau portefeuille sur un appareil non compromis ou dans un environnement sécurisé et y transférer tous vos fonds. Ne réutilisez pas la clé privée ni la phrase de récupération générées sur l'appareil suspect.
Cette vulnérabilité affecte-t-elle ceux qui ont acheté directement auprès du fabricant ?
Trezor a indiqué que les incidents suspectés concernent des appareils distribués par le revendeur CryptoBilis et des canaux non autorisés. Il est toutefois toujours recommandé de vérifier le scellé physique et l'intégrité de l'emballage avant la première utilisation.
Le micrologiciel de l'appareil peut-il détecter ce type d'implants ?
Pas nécessairement. Ce type de circuit espion est généralement conçu pour capturer en parallèle les signaux d'écran ou les données d'entrée sans modifier le code source du microcontrôleur ni invalider les signatures cryptographiques du système d'exploitation.
La sécurité dans l'écosystème crypto ne se limite pas aux logiciels et englobe l'ensemble de la chaîne d'approvisionnement des dispositifs physiques. L'identification précoce des risques liés aux composants de stockage permet aux utilisateurs de protéger leurs actifs contre des techniques d'attaque de plus en plus sophistiquées.
Adopter des protocoles de conservation responsables et opérer avec des plateformes transparentes et correctement réglementées dans le cadre de la directive européenne MiCA constitue la meilleure défense pour préserver l'intégrité de vos actifs numériques sur le long terme.
L'investissement en cryptoactifs n'est pas entièrement réglementé, peut ne pas convenir aux investisseurs particuliers en raison de la forte volatilité et il existe un risque de perdre tous les montants investis.
Des outils d'intelligence artificielle générative ont été utilisés pour créer cet article.