Des chercheurs analysent la menace que représente l'informatique quantique pour la cryptographie et proposent des solutions pour protéger les réseaux décentralisés comme Bitcoin.
Les développeurs et les chercheurs de la communauté crypto continuent de se concentrer sur le développement de l'informatique quantique afin de répondre aux préoccupations croissantes liées à la sécurité structurelle des réseaux décentralisés comme Bitcoin et Ethereum.
Le point central du débat porte sur la vulnérabilité des signatures numériques qui valident la propriété des actifs, compte tenu de l'arrivée imminente des processeurs quantiques capables de casser les systèmes de cryptographie actuels. Dans le cas du Bitcoin, en particulier, le risque réside dans les adresses anciennes qui exposent leurs clés publiques dans le registre public.
Divers spécialistes évaluent actuellement la mise en œuvre d'améliorations de l'architecture du protocole blockchain afin de prévenir le vol potentiel de clés privées. Les discussions actuelles portent sur des mises à jour techniques et des débats sur la neutralité de l'écosystème, dans le but de garantir la protection du réseau sans compromettre ses principes fondamentaux.
Échangez des Bitcoins sur Bit2MeBitcoin : Le risque caché des anciennes adresses à l’ère quantique
Dans les premières années du réseau Bitcoin, les transactions étaient structurées dans un format appelé Payer pour une clé publiqueQu'il s'agisse d'un vin rare et exotique ou du même vin dans différents millésimes, quel que soit votre choix au P2PKDans ce modèle, les clés publiques étaient stockées directement sur la blockchain, visibles par quiconque consultant les enregistrements. Avec le temps, les adresses ont évolué vers un système plus sécurisé où la clé est masquée par un hachage cryptographique jusqu'à ce que le propriétaire décide de transférer les fonds. Cependant, lorsque d'anciens formats sont utilisés ou qu'une même adresse est utilisée de manière répétée, les clés exposées restent accessibles en permanence.
Des chercheurs en cybersécurité participent au projet Projet onze Ils estiment à plus de 6,9 millions le nombre de bitcoins détenus sur des adresses dont les clés publiques sont visibles. Sur ce total, environ un million de BTC correspondraient aux portefeuilles des premiers utilisateurs du réseau. Si un ordinateur quantique était capable de faire fonctionner… L'algorithme de ShorCela leur permettrait de déduire les clés privées à partir des clés publiques de ces anciens portefeuilles et, par conséquent, de prendre le contrôle des fonds associés à ces clés. Selon les valorisations actuelles du marché, ces actifs menacés représentent un montant supérieur à 440.000 milliards de dollars aux prix actuels.
Cependant, malgré le caractère alarmant de ce chiffre, la communauté technique a précisé que la vulnérabilité n'est pas liée au minage ni au système de Preuve de travail basé SHA-256Bien que l'algorithme quantique de Grover puisse, en théorie, accélérer les attaques par force brute, l'énergie et les ressources nécessaires à sa mise en œuvre le rendent impraticable aujourd'hui. Par conséquent, la véritable menace réside dans le système de signature numérique basé sur la cryptographie à courbes elliptiques, qui pourrait être compromis lorsque l'informatique quantique atteindra un niveau de maturité suffisant.
Accédez à des Bitcoins sécurisés ici.BIP 360 et la bataille pour préserver l'essence du Bitcoin
Dans le contexte des débats sur l'avenir de la sécurité numérique, la possibilité que les ordinateurs quantiques puissent casser la cryptographie à clé publique met les développeurs de Bitcoin en alerte maximale. Tandis que certains travaillent sur des solutions préventives, d'autres évaluent les risques liés à la modification des principes fondamentaux du réseau. Parmi les propositions les plus analysées figure… BIP-360, un plan expérimental qui introduit une nouvelle structure de sortie appelée Payer à Merkle-Root. Son objectif est d'empêcher la divulgation des clés utilisées dans les signatures de transactions et de créer les bases permettant, à l'avenir, au système d'adopter des schémas de signature post-quantiques sans compromettre son fonctionnement.
Toutefois, cette ligne de défense technique a ouvert un débat bien plus approfondi sur la gouvernance du protocole et la définition même de sa neutralité. Certains développeurs estiment que, face à une potentielle menace de décryptage quantique, une mise à jour logicielle (soft fork) devrait être mise en œuvre afin de contraindre les fonds vulnérables à migrer vers des emplacements plus sécurisés.
Certains proposent même une date limite pour invalider les cryptomonnaies non transférées à temps depuis des adresses vulnérables à cette avancée technologique. Cette idée repose sur la crainte que l'accès à des portefeuilles inactifs par des acteurs maîtrisant l'informatique quantique n'entraîne une concentration de capitaux susceptible de perturber l'équilibre économique du réseau et de compromettre sa stabilité.
À l'opposé, une part importante de la communauté technique soutient que l'imposition de telles mesures saperait les fondements mêmes qui soutiennent le réseau depuis sa création. Selon elle, aucun changement ne devrait compromettre l'immuabilité du système ni altérer le lien direct entre une clé privée et le contrôle d'un actif. De ce point de vue, les mises à jour devraient être présentées comme des outils optionnels, et non comme des obligations. Ce groupe affirme également que si les progrès technologiques permettaient d'accéder à certains fonds dormants, l'impact initial serait absorbé par le marché lui-même, préservant ainsi le principe de souveraineté des clés qui définit l'essence même du Bitcoin.
Créez votre compte et achetez des BTC dès aujourd'huiUn défi encore lointain pour l'écosystème crypto
Alors que le débat sur les risques de l'informatique quantique progresse dans les forums et conférences de développement, des analyses techniques récentes situent cette menace à un niveau élevé. horizon temporel lointain, atténuant les inquiétudes concernant un impact immédiat ou néfaste à court terme.
Un rapport exhaustif publié par les analystes de la société d'investissement en actifs numériques CoinShares conclut que l'infrastructure blockchain maintient une grande résilience face aux avancées technologiques actuelles, garantissant ainsi la sécurité des fonds des utilisateurs dans les conditions actuelles.
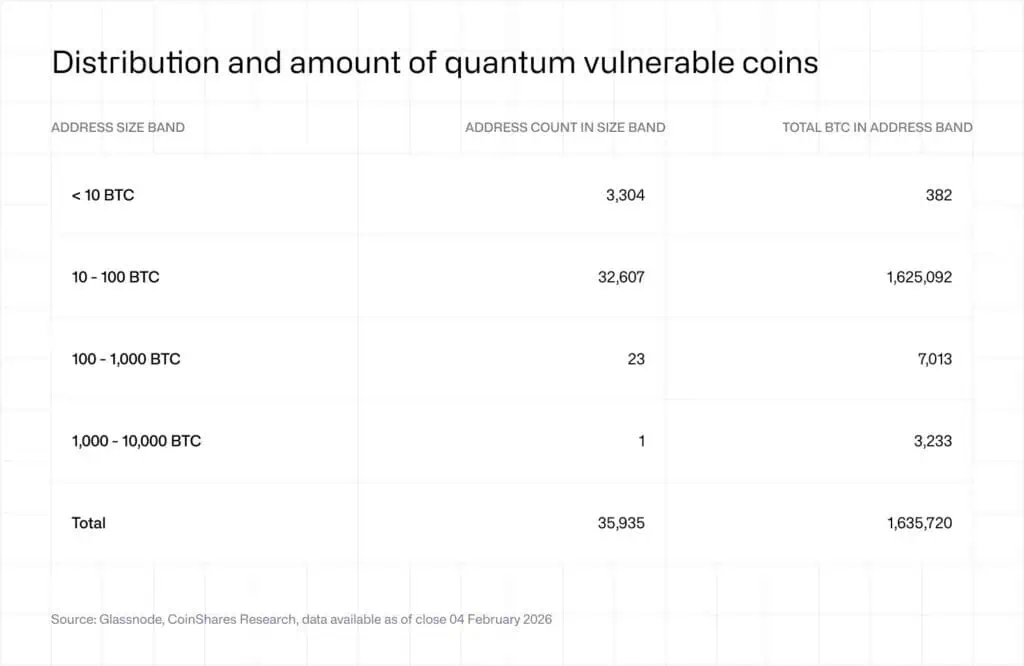
Selon document D'après CoinShares, le risque pratique lié à l'informatique quantique est nettement inférieur aux projections des estimations théoriques actuelles les plus pessimistes. Sur les 1,7 à 6,9 millions d'actifs potentiellement vulnérables, les analystes n'ont identifié qu'environ 10 200 bitcoins concentrés sur des adresses suffisamment importantes pour justifier économiquement le coût opérationnel exorbitant d'une cyberattaque quantique. Ces bitcoins à haut risque représentent moins de 0,1 % de l'offre totale et sont valorisés à environ 719 millions de dollars.
Les bitcoins restants exposés sont fragmentés dans plus de 32 600 petits portefeuilles, d'une valeur moyenne de 50 unités chacun. Un vol massif serait extrêmement lent, logistiquement irréalisable et économiquement non rentable compte tenu du matériel informatique des prochaines décennies, car un attaquant devrait procéder à une ingénierie inverse pour chaque adresse individuellement.
De plus, le rapport technique de l'entreprise souligne l'immense fossé technologique existant. Déchiffrer le système de signature numérique du réseau en moins de 24 heures nécessiterait un système doté de millions de qubits physiques extrêmement stables et tolérants aux pannes. Actuellement, les équipements quantiques expérimentaux les plus avancés fonctionnent avec une puissance de traitement de seulement 105⁵ qubits. Cela signifie que la puissance requise est des milliers de fois supérieure à la capacité maximale actuellement disponible dans les laboratoires de recherche.
La principale conclusion des chercheurs est que l'informatique quantique représente un défi d'ingénierie prévu pour les années 2030, et non une crise imminente à court terme. La nature décentralisée du protocole Bitcoin offre aux développeurs le délai nécessaire. Planifier, tester et déployer progressivement les mises à jour logiciellesDe cette manière, la communauté progresse dans la mise en place de solutions structurelles efficaces qui garantissent la viabilité de l'écosystème dans les décennies à venir, sans recourir à des mesures hâtives qui altéreraient sa conception originale.
Rendez-vous sur Bit2Me et achetez des bitcoins.