Avast Software warnt vor neuer Mining-Malware, die sich auf die Datenschutz-Kryptowährung Monero (XMR) konzentriert und über geknackte Kopien beliebter Videospiele verbreitet wird.
Das Cybersicherheitsunternehmen Avast Software hat a veröffentlicht berichten über eine neue Krypto-Mining-Malware, die sich in Videospielen versteckt, um die Rechenleistung der Computer der Benutzer zu kapern und zu meinen Monero (XMR)sind criptomoneda konzentrierte sich auf die Privatsphäre.
Dem Avast-Bericht zufolge soll es sich um eine neue Schadsoftware handeln Crackonosh verwendet illegale und geknackte Kopien beliebter Videospielsoftware, um die Computer der Benutzer zu infizieren und ihre Macht zum illegalen Schürfen von Kryptowährungen zu nutzen. Crackonosh, erklären Avast-Forscher, durchsucht und deaktiviert viele gängige Antivirenprogramme, darunter das von Avast, um unbemerkt und unentdeckt zu bleiben.
Tatsächlich entdeckten Forscher die Schadsoftware dank Warnungen mehrerer Benutzer und Kunden des Unternehmens Reddit, die berichteten, dass Avast Antivirus auf ihren Systemen deaktiviert wurde. Die Warnungen führten dazu, dass Cybersicherheitsforscher Kryptomining-Malware entdeckten, die offenbar tschechischen Ursprungs ist.
Es könnte Sie interessieren: Gefahr in der Kryptobranche: Neue Malware verfolgt Bitcoin-Nutzer und DeFi-Hacker
Crackonosh in Kopien der beliebtesten Videospiele
Avast stellte klar, dass die Original-Videospielsoftware, die aus legitimen Quellen stammt, nicht mit Malware infiziert ist, sondern mit illegalen Kopien dieser Videospiele. Titel wie Far Cry 5, NBA 2K19, Die Sims 4, Grand Theft Auto V, Call of Cthulhu, Pro Evolution Soccer 2018 und Jurassic World Evolution sind einige der mit Crackonosh infizierten Videospiele.
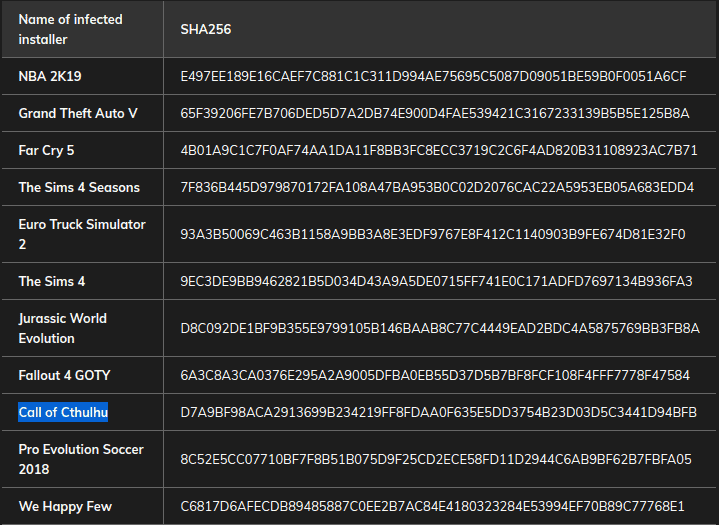
Quelle: Avast Software
Sobald Benutzer die Videospielsoftware herunterladen und installieren, wird ein vollständiger Installationsprozess für Crackonosh ausgelöst. Wie die Forscher des Unternehmens angeben, manipuliert die Schadsoftware keine Dateien auf dem System, sondern aktiviert den abgesicherten Modus in Windows, um Antivirenfunktionen zu deaktivieren und die Rechenleistung des infizierten Geräts zum Schürfen von Monero zu nutzen.
2 Millionen US-Dollar in Monero (XMR) abgebaut
Crackonosh ist seit Juni 2018 in Betrieb und hat von diesem Datum bis Dezember 2020 für seine Entwickler Gewinne von mehr als 9.000 XMR im Wert von etwa 2 Millionen US-Dollar erwirtschaftet.
Es ist zu beachten, dass die Forscher von Avast mehrere Wallets gefunden haben, die zu XMRig gehören, dem von der Malware installierten Kryptowährungs-Miner. Eines dieser Wallets zeigte die von Forschern gemeldeten Monero-Gewinne.
Andererseits zeigte Avast eine Karte mit den am stärksten von Malware betroffenen Standorten. Bis Dezember 2020 hatte Crackonosh fast 220.000 Computer in verschiedenen Teilen der Welt infiziert, wobei die USA, Brasilien, Indien und Polen am stärksten betroffen waren. Bis Mai dieses Jahres sei die Zahl der Infektionen jedoch zurückgegangen und habe bei etwa 1.000 infizierten Geräten gelegen, heißt es in dem Bericht.
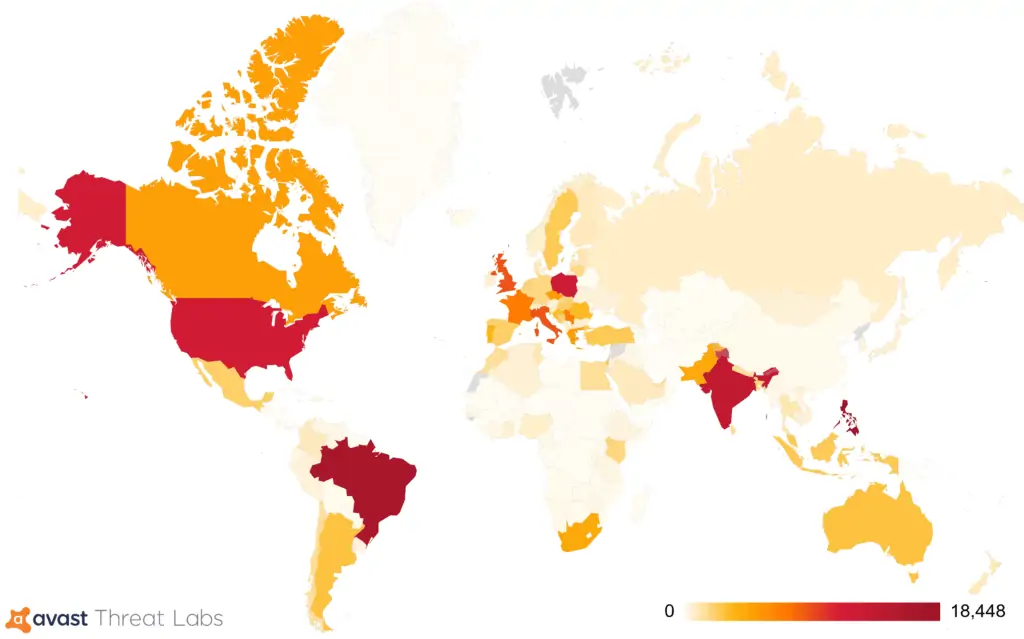
Quelle: Avast Software
Alle Benutzer mit infizierten Geräten berichteten, dass ihre Computer potenziell langsam geworden seien. Avast erklärt, dass dies auf den übermäßigen Verbrauch von Rechenressourcen durch Kryptomining-Malware zurückzuführen sei.
Die Forscher des Unternehmens stellten außerdem Anweisungen zum Erkennen und Entfernen von Crackonosh im Falle eines infizierten Geräts bereit.
Malware und Kryptowährungen
Malware, die sich auf das Mining von Kryptowährungen konzentriert, ist mit dem Aufkommen dieser digitalen Assets immer beliebter geworden. Im Mai veröffentlichte der unabhängige Cybersicherheitsforscher Oliver Hough, berichtete über Malware, die sich auf den Diebstahl von E-Mail-Passwörtern konzentrierte private Schlüssel der Brieftaschen von Kryptowährungen.
Weiterlesen: Phishing kehrt zu MetaMask zurück, um Kryptowährungs-Wallets zu stehlen