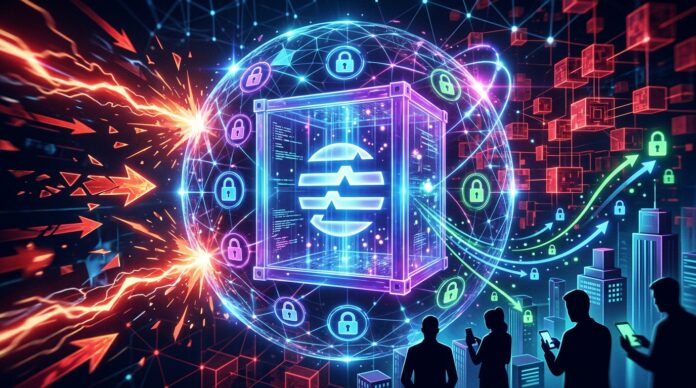
La red de capa 1 Aptos ha implementado una función opcional de mempool cifrado en su red principal (mainnet) para resguardar a los usuarios de prácticas abusivas de valor extraíble máximo (MEV), como el frontrunning y los ataques sándwich. Esta herramienta oculta los detalles de las transferencias antes de su ejecución.
El objetivo principal de esta actualización técnica es garantizar que los operadores institucionales, los agentes de inteligencia artificial y los usuarios minoristas puedan ejecutar transacciones sin quedar expuestos al arbitraje agresivo de bots automatizados.
Protección frente a la extracción abusiva de MEV
El ecosistema de las finanzas descentralizadas convive desde hace años con la presencia de bots que monitorizan la cola de operaciones pendientes. Cuando un participante emite una orden en una cadena de bloques tradicional, cualquier nodo o programa de seguimiento puede examinar los parámetros antes de que queden confirmados: los activos involucrados, el volumen operado, el precio límite y los contratos inteligentes con los que se interactúa. Esta visibilidad permite que algoritmos especializados ejecuten órdenes inmediatamente antes o después para alterar los precios en su propio beneficio.
Para abordar este escenario en su ecosistema, la red principal de Aptos ha activado un mempool cifrado de carácter opcional. Con esta arquitectura, la información crítica de la operación permanece oculta durante el proceso de ordenación de bloques. Esta innovación busca salvaguardar el valor transferido por participantes con grandes volúmenes y proteger a los agentes automatizados que dependen de ejecuciones de contratos precisas.
El fenómeno del MEV ha generado un impacto financiero considerable en otras redes de primera línea. Según datos del sector analizados sobre Ethereum, los ataques sándwich costaron aproximadamente 60 millones de dólares a los operadores a lo largo de 12 meses hasta octubre de 2025. Por su parte, en redes como Solana, los análisis de Bitquery registraron cerca de 6,9 millones de ataques de este tipo dirigidos a 2,2 millones de carteras, generando unos 29,7 millones de dólares para los operadores de bots en un intervalo de once meses.
Cómo funciona el mempool cifrado en Aptos
El funcionamiento de esta tecnología comienza directamente en el dispositivo del usuario. Al activar la opción dentro de una cartera o aplicación compatible, el contenido operativo de la transacción se cifra localmente antes de enviarse a la red. Parámetros sensibles como la cantidad transferida o el contrato llamado se mantienen ilegibles, aunque la dirección del remitente y la comisión de gas siguen siendo visibles para que los nodos validadores puedan verificar la solvencia técnica del envío.
Una vez que el paquete cifrado ingresa en el mempool, los validadores de la red se encargan de consensuar el orden cronológico estricto de las transacciones sin conocer qué contienen. La arquitectura de seguridad se basa en que ningún validador individual posee la clave completa ni la capacidad de descifrar la orden de forma aislada. Para comprender más sobre el funcionamiento de los consensos distribuidos, puedes consultar recursos en Bit2Me Academy.
Cuando la secuencia del bloque queda irrevocablemente fijada, el conjunto de validadores procede de manera coordinada al descifrado de las operaciones. En ese instante exacto, las transacciones se ejecutan en el registro en cadena siguiendo el orden ya establecido. Al no poder alterar el ordenamiento conociendo previamente los importes, los bots de arbitraje depredador quedan incapacitados para adelantar órdenes o intercalar transacciones especulativas.
Costes y consideraciones técnicas de la herramienta
La integración de capas criptográficas avanzadas conlleva ciertos compromisos en términos de recursos y velocidad de procesamiento. En el caso de Aptos, las especificaciones técnicas indican que las operaciones que utilicen el mempool cifrado deberán abonar un precio mínimo de gas equivalente al doble del mínimo base habitual de la red. Este incremento refleja el cómputo computacional extra que exige el descifrado conjunto entre los nodos validadores.
Asimismo, los análisis de rendimiento en entornos de prueba con 50 nodos validadores reflejan una adición de aproximadamente 20 milisegundos por bloque respecto al sistema de consenso convencional. Esta pequeña latencia representa un coste controlado a cambio de garantizar la privacidad temporal de las instrucciones financieras, especialmente para tesorerías y aplicaciones descentralizadas de alto volumen que requieren ejecuciones estables.
A diferencia de otras soluciones existentes en el mercado, Aptos no delega la ordenación o el descifrado en entidades externas ni en constructores de bloques privilegiados. En protocolos como Gnosis Chain, el cifrado se apoya en comités mediante redes como Shutter, mientras que en Ethereum suele recurrirse a vías privadas como Flashbots Protect para mitigar el escrutinio público. Aptos confía todo el ciclo de validación, secuenciación y descifrado exclusivamente a su propio conjunto de validadores nativos, simplificando la cadena de confianza.
Implicaciones para el ecosistema y el marco europeo
La mitigación del MEV abusivo resulta clave en la maduración de las infraestructuras descentralizadas hacia estándares institucionales. En el contexto de la Unión Europea y la aplicación del Reglamento MiCA, la integridad operativa de los mercados de criptoactivos y la protección frente a la manipulación de precios forman parte de las prioridades de supervisión. Las tecnologías que evitan el abuso de mercado en la capa de liquidación aportan claridad funcional a los operadores.
Aptos (APT) continúa expandiendo su oferta técnica para atraer flujos institucionales y aplicaciones de agentes autónomos. Si sigues de cerca la evolución tecnológica de este ecosistema y buscas construir tu cartera con activos basados en tecnologías de alto rendimiento, puedes explorar las opciones disponibles en la plataforma de noticias de Bit2Me o consultar las guías para comprar Aptos de manera segura y regulada.
Con estas medidas, los desarrolladores de la red buscan convertir la privacidad en el mempool en un estándar viable frente a la extracción desmedida de valor, sentando un precedente sobre cómo las arquitecturas de capa 1 pueden resolver de forma nativa los desafíos de la secuenciación justa sin sacrificar la descentralización de sus validadores.
Preguntas frecuentes
¿Qué es el valor extraíble máximo o MEV?
El valor extraíble máximo (MEV) se refiere al beneficio que los validadores o los bots de búsqueda pueden obtener al alterar, incluir o excluir deliberadamente el orden de las transacciones pendientes en un bloque. A menudo afecta negativamente a los usuarios al empeorar sus precios de ejecución en intercambios descentralizados.
¿Es obligatorio utilizar el mempool cifrado en Aptos?
No, la función es totalmente opcional. Los usuarios y desarrolladores pueden decidir si envían sus transacciones mediante el canal transparente tradicional o si activan el cifrado temporal. Aquellas transferencias que utilicen la protección abonarán una tarifa mínima de gas algo más elevada debido al cómputo adicional requerido para descifrarlas.
¿Quién puede descifrar los datos de la transacción antes de ordenarse?
Ningún nodo o validador puede descifrar la transacción de forma aislada. Los parámetros se mantienen ilegibles en el mempool hasta que el orden del bloque queda fijado definitivamente. Solo entonces, los validadores coordinan el descifrado conjunto de las operaciones para proceder a su ejecución final en la cadena de bloques.
La incorporación del mempool cifrado en Aptos representa un avance técnico relevante en la lucha contra la manipulación de transacciones en cadena. Al neutralizar de raíz los ataques sándwich y el arbitraje abusivo mediante criptografía nativa, la red refuerza las garantías operativas tanto para desarrolladores como para grandes operadores en el ecosistema cripto.
La inversión en criptoactivos no está totalmente regulada, puede no ser adecuada para inversores minoristas debido a su alta volatilidad y existe riesgo de perder la totalidad de los importes invertidos.
Para la creación de este artículo se han utilizado herramientas de inteligencia artificial generativa.