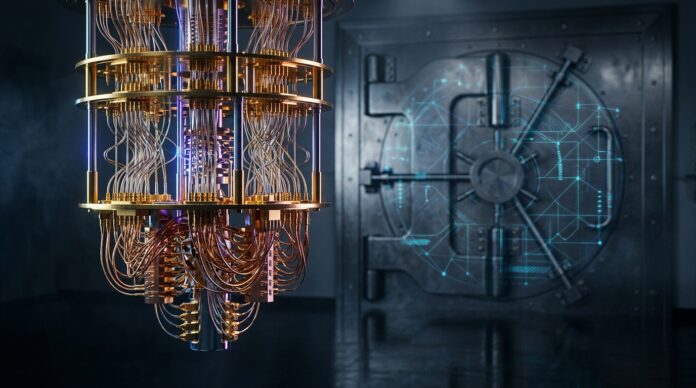
El procesador cuántico Willow de Google ha logrado reducir cerca de 40 veces los errores en la preparación de estados cuánticos especializados. Este paso técnico disminuye uno de los mayores cuellos de botella de hardware en el camino hacia la computación cuántica tolerante a fallos, reavivando el debate sobre la criptografía que protege las carteras de Bitcoin más antiguas.
Aunque una máquina capaz de comprometer la red aún requiere años de ingeniería, el avance publicado en la revista Science demuestra progresos tangibles en la corrección de errores. La comunidad cripto evalúa con calma las implicaciones de esta tecnología en las direcciones originarias de la era Satoshi.
El procesador Willow y la reducción de fallos cuánticos
El anuncio técnico presentado por los investigadores confirma que el chip Willow redujo los errores unas 40 veces al preparar estados mágicos, elementos matemáticos indispensables para ejecutar cálculos complejos bajo arquitecturas cuánticas. Hasta ahora, gran parte del debate público se centraba en la cantidad bruta de cúbits físicos necesarios para romper un algoritmo, pasando por alto que la mayor parte del hardware debía dedicarse exclusivamente a filtrar impurezas en los datos.
En el experimento documentado, la tasa de fidelidad alcanzó aproximadamente un 99,99% en aquellos estados cuánticos que superaron con éxito los filtros de verificación interna. Sin embargo, el proceso dista de ser plenamente eficiente: apenas alrededor del 8% de los intentos iniciales de preparación lograron completarse con éxito, lo que refleja que todavía existen importantes desafíos de escalabilidad antes de construir una máquina de uso general.
Este avance no implica que atacar una red descentralizada sea de golpe 40 veces más económico o inmediato. La relevancia radica en que valida empíricamente un método para sostener en el futuro los cerca de 500.000 estados mágicos fiables por segundo que exigiría un ataque computacional sostenido contra infraestructuras criptográficas complejas.
Cómo funciona la criptografía de clave pública en Bitcoin
Para comprender el alcance real de cualquier desarrollo cuántico, conviene analizar cómo opera la arquitectura de Bitcoin (BTC). El protocolo se apoya en el algoritmo de firma digital de curva elíptica ECDSA (específicamente secp256k1). Cada monedero dispone de una clave privada que autoriza las transacciones y una clave pública que permite al resto de participantes de la red verificar de forma matemática que la firma es auténtica, tal y como detallamos en los recursos formativos de Bit2Me Academy.
Revertir una clave pública para deducir la clave privada original exigiría billones de años utilizando los superordenadores clásicos más avanzados del planeta. Sin embargo, en el terreno teórico, un computador cuántico con suficiente capacidad que ejecute el algoritmo ideado por el matemático Peter Shor en 1994 podría resolver ese cálculo de logaritmo discreto en cuestión de horas o minutos. Quien posea la clave privada recuperada podría firmar transacciones válidas sin autorización previa del propietario.
Frente a esta hipótesis teórica, guardar una frase de recuperación en un soporte físico no sirve de blindaje si la clave pública asociada ya es visible en la cadena de bloques. La información expuesta directamente en la infraestructura descentralizada sería el objetivo de lectura para el algoritmo atacante.
La vulnerabilidad específica de las carteras de la era Satoshi
No todas las direcciones de la red se encuentran en la misma situación. En los primeros meses de funcionamiento del protocolo, las transacciones utilizaban el formato original denominado Pay-to-PubKey (P2PK), empleado en las recompensas de minería que acumuló el propio Satoshi Nakamoto y los primeros colaboradores. En este formato primigenio, la clave pública completa queda grabada de forma permanente y visible en la cadena de bloques desde el momento de su recepción.
Las versiones posteriores introdujeron mejoras significativas mediante el esquema Pay-to-PubKey-Hash (P2PKH), así como los estándares modernos Native SegWit y Taproot. En estas transacciones, la clave pública se encuentra protegida detrás de una función hash unidireccional (como SHA-256 combinado con RIPEMD-160). Para un atacante cuántico, una clave protegida por hash permanece totalmente oculta hasta que el usuario decide transferir los fondos y firma un nuevo movimiento.
El dilema radica en las direcciones inactivas cuyos propietarios han perdido el acceso o han fallecido. Si esas monedas están en formato P2PK antiguo y nunca se migran a direcciones post-cuánticas, sus claves públicas continuarán visibles indefinidamente, convirtiéndose en el primer objetivo teórico si se materializara una computadora cuántica operativa dentro de una o dos décadas.
La respuesta de los desarrolladores y la transición post-cuántica
La comunidad de desarrolladores de software libre cuenta con un amplio margen temporal para adoptar soluciones técnicas. La mitigación frente a la computación cuántica no exige rehacer el protocolo desde cero, sino implementar algoritmos criptográficos basados en redes o esquemas de firmas post-cuánticas ya estandarizados internacionalmente.
Entre los pasos analizados por los especialistas destacan:
- Bifurcaciones suaves (soft forks): Implementación de nuevos tipos de direcciones resistentes a la computación cuántica, permitiendo que los usuarios migren sus fondos paulatinamente.
- Desactivación gradual de P2PK: Establecer plazos de consenso para restringir o congelar direcciones antiguas desatendidas cuyas claves públicas permanezcan expuestas, evitando incentivos a ataques automatizados.
- Criptografía basada en retículos: Adopción de firmas digitales de nueva generación validadas por agencias de ciberseguridad global, preparadas para resistir el algoritmo de Shor.
Quienes decidan comprar Bitcoin y gestionar su cartera en plataformas reguladas bajo estándares europeos como MiCA operan habitualmente bajo direcciones modernas P2WPKH o Taproot, lo que mantiene una capa adicional de protección frente a la exposición prematura de claves públicas en la red.
Preguntas frecuentes
¿El chip Willow de Google puede robar bitcoins hoy en día?
No. El chip Willow representa un avance experimental en la reducción de fallos físicos a nivel de microchips de laboratorio. Se necesitan millones de cúbits físicos estables para comprometer firmas criptográficas, una escala técnica que la comunidad científica estima aún a muchos años de distancia.
¿Están en riesgo las direcciones actuales de Bitcoin?
No corren peligro inmediato. Los formatos de dirección utilizados en la actualidad no exponen la clave pública directamente hasta que se realiza una transacción saliente. Solo las direcciones primitivas de 2009 y 2010 con formato P2PK muestran su clave pública de forma continua.
¿Cómo puede protegerse la red Bitcoin de la computación cuántica?
A través de actualizaciones de software por consenso. Los desarrolladores pueden introducir algoritmos de firma post-cuántica mediante mejoras que aseguren los fondos con suficiente antelación antes de que existan ordenadores cuánticos con capacidad operativa real.
Los avances de laboratorios como los de Google evidencian el ritmo constante de la investigación en hardware avanzado, pero la criptografía defensiva también progresa en paralelo. Para el ecosistema de los activos digitales, la clave reside en la capacidad de adaptación técnica demostrada durante más de una década.
Con estándares transparentes y la supervisión de marcos regulatorios como MiCA en la Unión Europea, la industria continúa reforzando su seguridad para garantizar que la custodia y operativa de activos digitales mantenga su integridad frente a los retos tecnológicos del futuro.
La inversión en criptoactivos no está totalmente regulada, puede no ser adecuada para inversores minoristas debido a su alta volatilidad y existe riesgo de perder la totalidad de los importes invertidos.
Para la creación de este artículo se han utilizado herramientas de inteligencia artificial generativa.