El fabricante de carteras frías Trezor ha emitido una alerta urgente pidiendo a los usuarios que adquirieron dispositivos a través del distribuidor CryptoBilis desde marzo que transfieran sus fondos de forma inmediata. La advertencia surge tras notificarse la presencia de un circuito no autorizado en un modelo Trezor Safe 5 comercializado en el sudeste asiático.
La sospecha de manipulación física en la cadena de distribución pone de relieve los riesgos de intercepción de hardware cripto, recordando la importancia de mantener la custodia bajo los más estrictos estándares de verificación técnica y operativa.
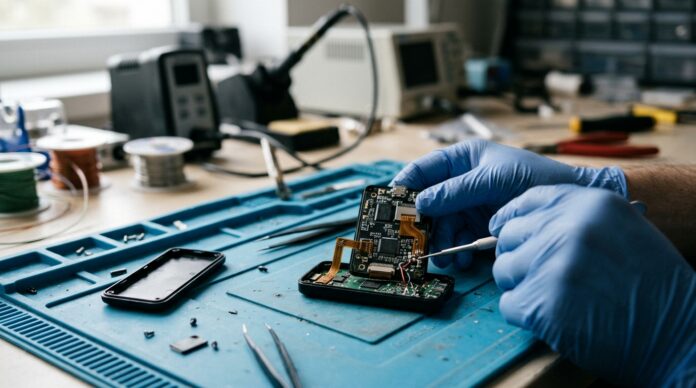
Trezor ha instado a sus clientes a tomar precauciones inmediatas después de recibir un informe técnico sobre un posible implante de hardware en un dispositivo Trezor Safe 5 adquirido a través del revendedor CryptoBilis. Según los datos reportados por un usuario en Indonesia a través del comercio electrónico Tokopedia durante el mes de agosto, el dispositivo contenía una placa de circuito impreso no autorizada capaz de interceptar la información visible en la pantalla.
El vector de ataque: intercepción de pantalla y conectividad móvil
El análisis preliminar indica que el circuito malicioso implantado dentro del chasis de la cartera física estaba diseñado para registrar lo que se muestra en la pantalla del dispositivo. Esto incluye de forma crítica la frase de recuperación o semilla de respaldo en el momento exacto en que el usuario configura su cartera por primera vez. Posteriormente, dicho módulo espía podría transmitir la información confidencial mediante conectividad celular a un servidor externo controlado por atacantes remotos.
Este método sortea los controles habituales de integridad criptográfica interna. La firma digital y el firmware original permanecen intactos y pasan las comprobaciones criptográficas convencionales de arranque, dado que el implante no adultera el código del microcontrolador seguro, sino que actúa como un capturador físico pasivo de señales de visualización. De esta manera, si un atacante obtiene la frase de recuperación, puede replicar la cartera en cualquier otra plataforma y drenar los activos almacenados sin requerir acceso físico posterior.
Alcance del incidente y medidas de contingencia
La dirección comercial de Trezor confirmó que, aunque el dispositivo implicado todavía debe someterse a análisis forense exhaustivo en sus laboratorios centrales, han preferido emitir una advertencia pública preventiva para evitar que se materialicen pérdidas patrimoniales. Hasta la fecha, la compañía no tiene constancia de sustracciones de fondos directamente atribuibles a este caso en particular.
CryptoBilis operaba como distribuidor autorizado de carteras de hardware en la región de Asia Oriental. Aunque Trezor ha indicado que el volumen de ventas canalizado a través de esta empresa representaba una cuota reducida de su operativa global, la gravedad del vector ha motivado una revisión integral. La compañía reconoció que los precintos adhesivos y el empaquetado inviolable tradicionales ya no resultan barreras suficientes frente a manipulaciones avanzadas en la cadena de suministro, anunciando desde el 13 de octubre una política estricta de reducción de su red externa de revendedores.
Precedentes en la cadena de suministro de hardware cripto
El caso de Trezor no es un suceso aislado dentro de la industria de la custodia física. Semanas atrás, a comienzos de octubre, se confirmaron manipulaciones similares que afectaron a dispositivos de otros fabricantes distribuidos por el mismo intermediario CryptoBilis, donde se detectaron componentes ajenos insertados en las placas base originales. En investigaciones independientes llevadas a cabo por expertos en seguridad electrónica durante los meses de verano, ya se habían reportado alteraciones en modelos clásicos vendidos a través de canales no oficiales en redes sociales.
Para entender a fondo cómo funcionan los diferentes niveles de almacenamiento y cómo proteger tus claves privadas de manera efectiva, puedes consultar los recursos didácticos de Bit2Me Academy, donde se detallan las diferencias operativas entre carteras frías, carteras calientes y soluciones custodiadas. Comprender la infraestructura física de tu cartera es un paso elemental antes de comprar Bitcoin o cualquier otro criptoactivo dentro de un entorno seguro y regulado.
Recomendaciones operativas para usuarios afectados
Si adquiriste un dispositivo Trezor Safe 5 o cualquier otro modelo mediante CryptoBilis o plataformas de terceros desde el pasado mes de marzo, se recomienda seguir un protocolo estricto de mitigación:
- No reutilizar la frase de recuperación actual: Si el dispositivo fue manipulado, la semilla de respaldo debe considerarse completamente comprometida.
- Transferir los fondos de inmediato: Crea una nueva cartera en un entorno no expuesto o utiliza una plataforma con custodia regulada en la Unión Europea para resguardar temporalmente tus activos.
- Verificar la procedencia de adquisición: Adquiere siempre dispositivos de hardware directamente del fabricante original o a través de entidades verificadas que cumplan con la normativa comunitaria MiCA en materia de seguridad tecnológica.
Mantenerse al día con la actualidad del ecosistema en portales de referencia como Bit2Me News permite reaccionar a tiempo ante vulnerabilidades emergentes de software y hardware que puedan comprometer la seguridad de tus fondos.
Preguntas frecuentes
¿Qué debo hacer si compré mi Trezor a través de CryptoBilis?
Debes generar de inmediato una nueva cartera en un dispositivo no comprometido o en un entorno seguro y transferir la totalidad de tus fondos. No vuelvas a utilizar la clave privada ni la frase de recuperación generada en el dispositivo sospechoso.
¿Afecta esta vulnerabilidad a quienes compraron directamente al fabricante?
Trezor ha indicado que los incidentes bajo sospecha están focalizados en unidades distribuidas a través del revendedor CryptoBilis y canales no autorizados. Sin embargo, siempre se recomienda revisar el precinto físico y la integridad del embalaje antes de la inicialización.
¿Puede el firmware del dispositivo detectar este tipo de implantes?
No necesariamente. Este tipo de circuitos espía suele diseñarse para capturar las señales de la pantalla o la pulsación de datos de forma paralela sin alterar el código fuente del microcontrolador ni invalidar las firmas criptográficas del sistema operativo.
La seguridad en el ecosistema cripto trasciende el software y abarca toda la cadena logística de los dispositivos físicos. Identificar a tiempo riesgos en componentes de almacenamiento permite a los usuarios proteger su patrimonio frente a técnicas de ataque cada vez más sofisticadas.
Adoptar protocolos de custodia responsables y operar con plataformas transparentes y debidamente reguladas bajo el marco europeo MiCA constituye la mejor defensa para preservar la integridad de tus activos digitales a largo plazo.
La inversión en criptoactivos no está totalmente regulada, puede no ser adecuada para inversores minoristas debido a su alta volatilidad y existe riesgo de perder la totalidad de los importes invertidos.
Para la creación de este artículo se han utilizado herramientas de inteligencia artificial generativa.