A Trezor, fabricante de carteiras frias, emitiu um alerta urgente, instando os usuários que compraram dispositivos através da distribuidora CryptoBilis desde março a transferirem seus fundos imediatamente. O aviso surge após a descoberta de um circuito não autorizado em um modelo Trezor Safe 5 vendido no Sudeste Asiático.
A suspeita de adulteração física na cadeia de distribuição destaca os riscos de interceptação de hardware criptográfico, ressaltando a importância de manter a custódia sob os mais rigorosos padrões de verificação técnica e operacional.
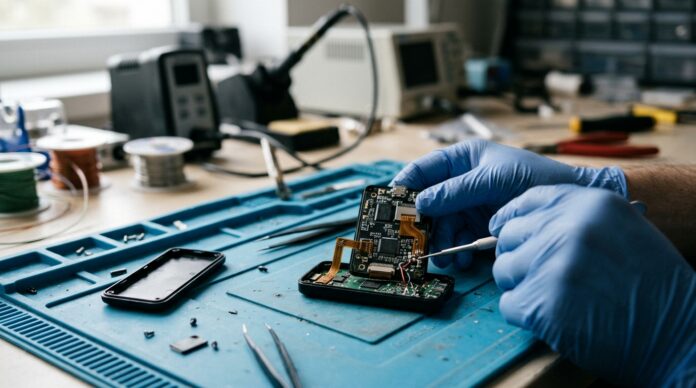
A Trezor alertou seus clientes para que tomem precauções imediatas após receber um relatório técnico sobre um problema. possível implante de hardware em um dispositivo Trezor Safe 5 adquirido através do revendedor CryptoBilisSegundo dados relatados por um usuário na Indonésia através do site de comércio eletrônico Tokopedia durante o mês de agosto, o dispositivo continha uma placa de circuito impresso não autorizada capaz de interceptar as informações exibidas na tela.
O vetor de ataque: interceptação de tela e conectividade móvel.
A análise preliminar indica que o circuito malicioso implantado no chassi físico da carteira foi projetado para registrar o que é exibido na tela do dispositivo. Isso inclui, crucialmente, a frase de recuperação ou seed de backup no exato momento em que o usuário configura sua carteira pela primeira vez. Posteriormente, esse módulo de spyware poderia transmitir as informações confidenciais via conexão celular para um servidor externo controlado por atacantes remotos.
Este método burla os controles internos padrão de integridade criptográfica. A assinatura digital e o firmware original permanecem intactos e passam nas verificações criptográficas convencionais de inicialização, visto que o implante não altera o código seguro do microcontrolador, mas atua como um dispositivo passivo de captura de sinal de exibição física. Dessa forma, se um invasor obtiver a frase de recuperação, poderá replicar a carteira em qualquer outra plataforma e drenar os ativos armazenados sem a necessidade de acesso físico posterior.
Âmbito do incidente e medidas de contingência
A direção comercial da Trezor confirmou que, embora o dispositivo em questão ainda precise passar por uma análise forense completa em seus laboratórios centrais, optaram por emitir um alerta público preventivo para evitar quaisquer perdas financeiras. Até o momento, a empresa não possui registro de nenhum roubo diretamente atribuível a este caso específico.
A CryptoBilis atuava como distribuidora autorizada de carteiras de hardware na região do Leste Asiático. Embora a Trezor tenha indicado que o volume de vendas canalizado por meio dessa empresa representava uma pequena parcela de suas operações globais, a gravidade do problema motivou uma revisão abrangente. A empresa reconheceu que os lacres e embalagens invioláveis tradicionais não são mais barreiras suficientes contra a manipulação avançada da cadeia de suprimentos e anunciou, em 13 de outubro, uma política rigorosa de redução de sua rede de revendedores externos.
Precedentes na cadeia de suprimentos de hardware criptográfico
O caso da Trezor não é um incidente isolado na indústria de segurança física. Semanas antes, no início de outubro, manipulações semelhantes foram confirmadas em dispositivos de outros fabricantes distribuídos pelo mesmo intermediário, a CryptoBilis, onde componentes estranhos foram detectados inseridos nas placas-mãe originais. Investigações independentes conduzidas por especialistas em segurança eletrônica durante os meses de verão já haviam relatado alterações em modelos clássicos vendidos por meio de canais não oficiais em redes sociais.
Para entender completamente como funcionam os diferentes níveis de armazenamento e como proteger eficazmente suas chaves privadas, você pode consultar os recursos educacionais de Bit2Me AcademyEsta seção detalha as diferenças operacionais entre carteiras frias, carteiras quentes e soluções de custódia. Compreender a infraestrutura física da sua carteira é um passo fundamental antes de prosseguir. comprar bitcoin ou qualquer outro criptoativo em um ambiente seguro e regulamentado.
Recomendações operacionais para usuários afetados
Se você adquiriu um dispositivo Trezor Safe 5 ou qualquer outro modelo através da CryptoBilis ou de plataformas de terceiros desde março passado, recomenda-se seguir um protocolo de mitigação rigoroso:
- Não reutilize a frase de recuperação atual: Caso o dispositivo tenha sido adulterado, a semente de backup deve ser considerada totalmente comprometida.
- Transfira os fundos imediatamente: Crie um novo portfólio em um ambiente não exposto ou utilize uma plataforma de custódia regulamentada na União Europeia para proteger temporariamente seus ativos.
- Verificar a origem da aquisição: Sempre adquira dispositivos de hardware diretamente do fabricante original ou por meio de entidades verificadas que estejam em conformidade com os regulamentos da comunidade MiCA sobre segurança tecnológica.
Manter-se atualizado com as últimas notícias do ecossistema em portais de referência como Notícias Bit2Me Isso permite que você reaja a tempo a vulnerabilidades emergentes de software e hardware que possam comprometer a segurança de seus fundos.
Perguntas frequentes
O que devo fazer se comprei meu Trezor pela CryptoBilis?
Você deve criar imediatamente uma nova carteira em um dispositivo não comprometido ou em um ambiente seguro e transferir todos os seus fundos. Não reutilize a chave privada ou a frase de recuperação gerada no dispositivo suspeito.
Essa vulnerabilidade afeta quem comprou diretamente do fabricante?
A Trezor indicou que os incidentes suspeitos estão concentrados em unidades distribuídas pelo revendedor CryptoBilis e por canais não autorizados. No entanto, é sempre recomendável verificar o lacre físico e a integridade da embalagem antes da inicialização.
O firmware do dispositivo consegue detectar esses tipos de implantes?
Não necessariamente. Esse tipo de circuito espião geralmente é projetado para capturar sinais de tela ou entrada de dados em paralelo, sem alterar o código-fonte do microcontrolador ou invalidar as assinaturas criptográficas do sistema operacional.
A segurança no ecossistema cripto vai além do software e abrange toda a cadeia de suprimentos de dispositivos físicos. Identificar riscos em componentes de armazenamento precocemente permite que os usuários protejam seus ativos contra técnicas de ataque cada vez mais sofisticadas.
Adotar protocolos de custódia responsáveis e operar com plataformas transparentes e devidamente regulamentadas no âmbito do MiCA europeu é a melhor defesa para preservar a integridade dos seus ativos digitais a longo prazo.
O investimento em criptoativos não é totalmente regulamentado, pode não ser adequado para investidores de varejo devido à alta volatilidade e há risco de perder todos os valores investidos.
Foram utilizadas ferramentas generativas de inteligência artificial para criar este artigo.