Embora as extensões do navegador de carteiras de criptomoedas facilitem a interação com DApps, os fundos armazenados estão em risco com o surgimento do malware Mars Stealer, que pode roubar credenciais e chaves privadas.
Usuários da carteira criptomoedas que podem ser instaladas como extensões de navegador, como MetaMask, Coinbase Wallet e Ronin Wallet, apenas para citar algumas das mais populares, estão enfrentando um novo perigo com o aparecimento de um novo malware chamado Mars Stealer.
O novo malware, descrito pelo programador e analista de cibersegurança 3xp0rt Como uma cópia do Oski Stealer, é um novo malware sofisticado que pode roubar criptomoedas de cerca de 40 extensões de carteira digital, como MetaMask. Em seu blog, 3xp0rt aponta que o Mars Stealer pode capturar informações de carteiras, roubar credenciais de acesso de usuários, acessar chaves privadas e até mesmo interceptar extensões 2FA (autenticação de dois fatores). Tudo isso para roubar as criptomoedas armazenadas nas referidas carteiras digitais.
Você pode estar interessado: Cibersegurança: Novo malware direcionado a criptomoedas detectado no Telegram
Mars Stealer, projetado para roubar criptografia
O malware Mars Stealer, escrito em ASM/C (linguagem C) e pesando 95 KB, foi projetado para coletar informações de senhas, cookies, histórico de navegação, preenchimentos automáticos e muito mais. Este malware pode acessar e capturar informações privadas dos usuários, como endereços de carteiras de criptomoedas, credenciais de login e chaves privadas.
Mars Stealer coleta e analisa uma grande quantidade de informações privadas dos usuários, como dados de localização, como IP, país e fuso horário; dados do Hardwares, como modelo de processador, nome de computador e usuário e identificador de máquina; dados de Programas, como o sistema operacional instalado, a versão disponível e o número GUID, um identificador globalmente exclusivo implementado pela Microsoft. 3xp0rt explica que se a análise de dados detectar locais como Cazaquistão, Uzbequistão, Azerbaijão, Rússia ou Bielorrússia, o Mars Stealer não funciona.
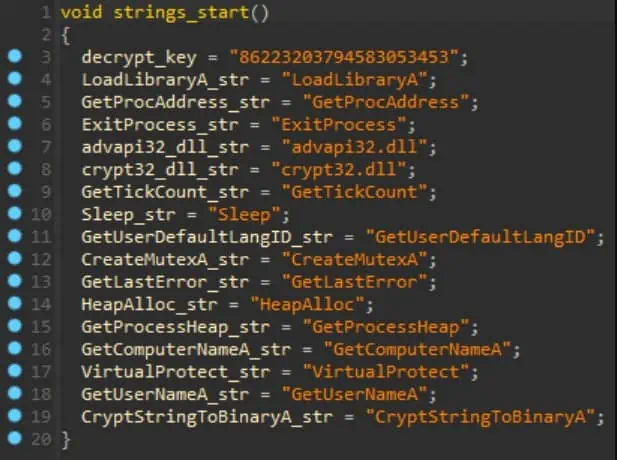
Para roubar os dados, o Mars Stealer usa várias técnicas de ofuscação e anti-análise de dados para evitar a detecção.
Quais carteiras de criptomoedas o Mars Stealer afeta?
De acordo com pesquisa realizada pela 3xp0rt, o malware pode roubar criptomoedas de 40 extensões de carteiras digitais, mostradas na tabela a seguir:
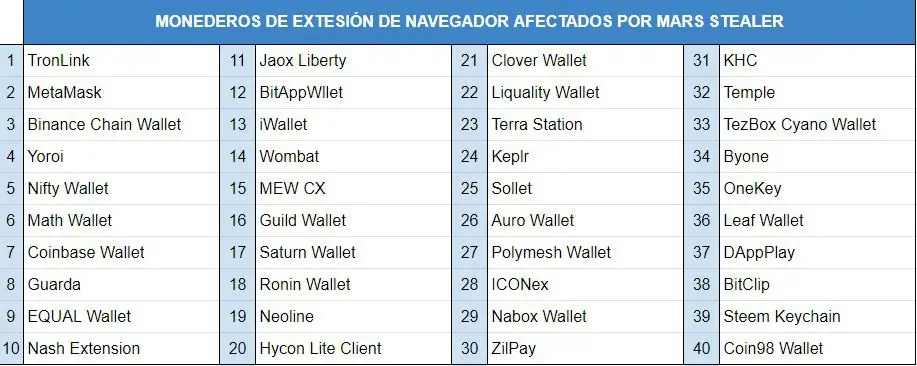
Edição própria com dados publicados no relatório 3xp0rt
Essas extensões de carteira podem ser afetadas pelo Mars Stealer de navegadores compatíveis com Chrome V80, como: Internet Explorer, Microsoft Edge em sua versão Chromium, Orbitium, CryptoTab, Firefox, CyberFox, Thunderbird e até mesmo Brave e Opera Stable, Opera GX e Opera Neon , entre outros.
Por outro lado, 3xp0rt observou que os plug-ins 2FA que o novo malware de criptomoeda pode acessar são: Authenticator, Authy, EOS Authenticator, GAuth Authenticator e Trezor Password Manager.
Recomendações de Segurança
No momento, este malware afeta apenas o sistema operacional Windows. Portanto, é recomendado que os usuários deste sistema operacional atualizem suas soluções de segurança contra malware e antivírus para se protegerem do Mars Stealer. Para usuários de outros sistemas operacionais, como MacOS e GNU/Linux, o melhor é evitar baixar arquivos e navegar em sites suspeitos de qualidade e origem duvidosas.
Continue lendo: Como Joe Grand hackeou a carteira Trezor de Dan Reich?