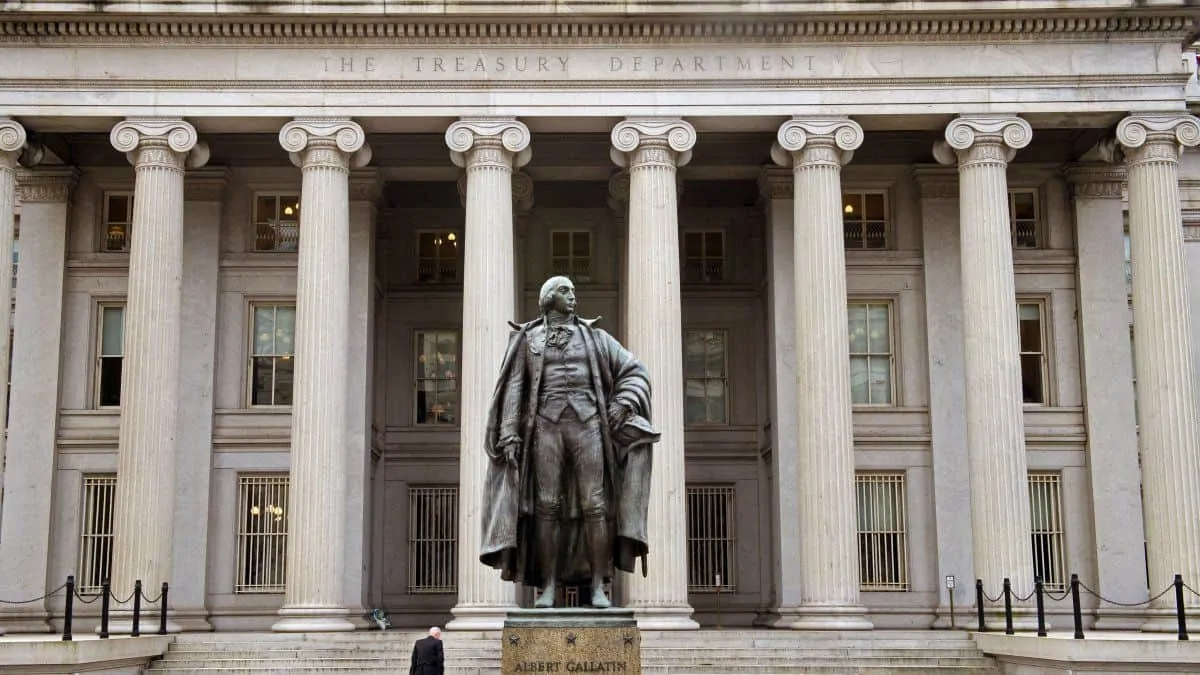
A Reuters, a agência de notícias do Reino Unido, informou que, no fim de semana, o Departamento do Tesouro e o Departamento de Comércio dos EUA perceberam que estavam sendo vítimas de hackers estrangeiros.
A cibersegurança e a segurança informática de várias agências dos EUA foram aparentemente violadas durante meses, quando um grupo de hackers sofisticados acedeu aos computadores do Departamento do Tesouro dos EUA e do Departamento de Comércio dos EUA. De acordo com o nota publicado pelo meio de comunicação Reuters, John Ullyot, porta-voz do Conselho de Segurança Nacional dos Estados Unidos, confirmou que os referidos departamentos foram vítimas de hacks, mas que o Conselho de Segurança Nacional e as agências estão respondendo em tempo hábil para controlar a situação.
“Eles estão tomando todas as medidas necessárias para identificar e remediar quaisquer possíveis problemas relacionados a esta situação”.
Até o momento, os representantes oficiais dos órgãos federais afetados pelo ataque cibernético não forneceram mais detalhes ou declarações que confirmassem a gravidade da situação, nem informassem quais informações dos departamentos agora estão nas mãos dos hackers. No entanto, deve ser uma situação bastante grave se justificar a convocação urgente de uma reunião com o Conselho de Segurança Nacional do país. Da mesma forma, a Reuters cita uma pessoa ligada às agências, que destaca que se trata do e-mail interno de ambos os departamentos, que os hackers monitoram há vários meses, enquanto realizavam o ataque.
Você pode estar interessado: Produtos Windows, iOS, Samsung e Google hackeados na competição chinesa da Copa Tianfu
Rússia, a suposta casa dos culpados
Embora as autoridades dos EUA não tenham feito declarações oficiais a este respeito, a mídia cita 3 fontes que indicam que os hackers podem estar trabalhando a partir da Rússia, e que o governo deste país está possivelmente entre os responsáveis pelo ataque à segurança nacional do Estados Unidos.
No entanto, dadas as alegadas acusações e queixas do governo dos EUA, Dmitri Peskov, atual porta-voz do Kremlin, declarou publicamente que o governo da nação russa não está envolvido no ataque cibernético, e negou qualquer tipo de relação com os hackers, ao mesmo tempo que lembrou ao governo dos EUA que foi o presidente da Rússia, Vladimir Putin, quem convidou a nação a assinar um acordo de cooperação para reforçar a segurança de ambas as nações; um convite que foi ignorado até agora.
«Mais uma vez, posso negar estas acusações. E mais uma vez quero lembrar que foi o Presidente (Vladimir) Putin quem sugeriu ao lado americano a celebração e assinatura de um acordo de cooperação no domínio da cibersegurança e da segurança da informação… Esta iniciativa de Putin não recebeu resposta nos Estados Unidos Estados Aderidos".
Da mesma forma, Peskov argumentou que se as agências federais dos EUA estiveram sob ataque durante um ou vários meses, e só recentemente se aperceberam disso, simplesmente não podem apontar o dedo e culpar a Rússia. “Os russos não deveriam ser culpados de forma tão infundada por tudo, não temos nada a ver com isso”disse o porta-voz do Kremlin.
As acusações dos Estados Unidos contra a Rússia derivam de investigações realizadas por agências federais, que supostamente apontam a nação como responsável. O Ministro dos Negócios Estrangeiros russo também pronunciado para informar a comunidade em geral que as acusações dos EUA são uma tentativa infundada de culpar a Rússia pelos ataques cibernéticos.
Poucos detalhes revelados até agora
Como já mencionado, as autoridades dos EUA recusaram-se a fornecer mais detalhes sobre o que aconteceu. No entanto, as fontes citadas pela Reuters indicam que o ciberataque poderá ter origem na implementação de software malicioso nas atualizações da empresa. SolarWinds, que fornece software de gerenciamento de TI para diversas agências dos EUA, incluindo o poder executivo, militar e serviços de inteligência.
Assim, devido ao amplo leque de agências que esta empresa atende, acredita-se que a magnitude do ataque poderá ser gigantesca. As investigações atuais para descobrir quem está por trás desta campanha massiva de ciberespionagem estão em andamento e são conduzidas pelo FBI e pela Agência de Segurança Nacional.
Uma oportunidade para destacar a segurança do blockchain e do Bitcoin
A situação que os Estados Unidos enfrentam, de violação da cibersegurança de várias das suas agências federais, e que nas palavras de um alto funcionário é algo que vem acontecendo desde este verão, mas não foi descoberto até agora, dá-lhe a oportunidade perfeita oportunidade para empresas de criptomoedas e desenvolvedores de Bitcoin falarem sobre o potencial das novas tecnologias.
Em primeiro lugar, várias personalidades conhecidas do mundo da criptomoedas e tecnologia blockchain Começaram a destacar as vantagens desta tecnologia, que fizeram do Bitcoin a rede mais poderosa e segura do mundo.
Dan Held, diretor de negócios da Kraken, uma exchange ou bolsa de criptomoedas com sede nos Estados Unidos, que também possui um banco de criptografia neste país, destacou que Bitcoin nunca foi hackeado em seus 12 anos de história.
Esta campanha contou com a adesão Anthony Pompliano, cofundador da Morgan Creek Digital e investidora de Bitcoin, e bloco Folio, uma empresa fornecedora de software de gerenciamento para carteiras de criptomoedas. Ambos também destacaram a extrema segurança que o Bitcoin oferece aos seus usuários, graças à sua natureza descentralizada.
Um bug sério há 10 anos
Agora, diante da onda de reivindicações defendendo a segurança do Bitcoin, há também outros que atacam dizendo que, no passado, a rede foi hackeada, quando um usuário cunhou mais de 184 bilhões de novas moedas em Bitcoin. Se você conhece um pouco sobre essa criptomoeda, esse número certamente lhe parecerá um pouco estranho. Como é possível que tenham sido criados 184 bilhões de BTC, quando a rede foi projetada para emitir apenas 21 milhões de moedas?
Pois bem, esta situação, ocorrida há mais de 10 anos, ocorreu devido a um bug ou falha no seu código, que um usuário aproveitou para cunhar uma quantidade tão grande de moedas; Mas aqui há dois aspectos importantes a esclarecer. Em primeiro lugar, naquela época a rede Bitcoin tinha menos de 2 anos e era muito pouco conhecida, e Satoshi Nakamoto, criador do Bitcoin, ainda trabalhava lado a lado com vários dos primeiros desenvolvedores do software em busca de erros e falhas. Dessa forma, o trabalho de Nakamoto ainda não estava totalmente pronto, mas ainda estava em constante desenvolvimento para garantir a rede que é hoje: aquela capaz de atender aos mais altos padrões de segurança cibernética.
Em segundo lugar, sendo uma rede descentralizada, o bug é detectado imediatamente, e foi corrigido em tempo recorde. Assim, em menos de 2 horas e meia, Nakamoto e o desenvolvedor Gavin Andresen, eles tinham a solução para corrigir o bug e desabilitar todas as moedas recém-criadas e as transações feitas com elas; algo de que o Departamento do Tesouro não pode se orgulhar, que vem sendo hackeado há vários meses e só recentemente percebeu isso, como explicou um alto funcionário da entidade.
Até o momento, este tem sido o problema mais sério que o Bitcoin enfrentou em seus 12 anos de vida.
Continue lendo: Grupo de hackers atacou o Escritório de Migração da Argentina e pede resgate em Bitcoin