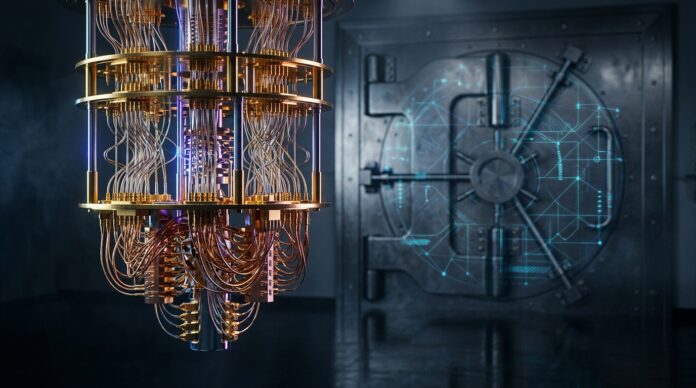
O processador quântico Willow do Google reduziu os erros na preparação de estados quânticos especializados em quase 40 vezes. Essa inovação tecnológica alivia um dos maiores gargalos de hardware no caminho para a computação quântica tolerante a falhas, reacendendo o debate sobre a criptografia que protege as carteiras Bitcoin mais antigas.
Embora uma máquina capaz de comprometer a rede ainda exija anos de engenharia, o avanço publicado na revista Ciência Isso demonstra um progresso tangível na correção de bugs. A comunidade cripto está avaliando com calma as implicações dessa tecnologia para endereços originários da era Satoshi.
O processador Willow e a redução de erros quânticos
O comunicado técnico apresentado pelos pesquisadores confirma que O chip Willow reduziu os erros em cerca de 40 vezes durante a preparação de estados mágicos.Esses são elementos matemáticos essenciais para realizar cálculos complexos em arquiteturas quânticas. Até agora, grande parte do debate público tem se concentrado no número bruto de qubits físicos necessários para quebrar um algoritmo, ignorando o fato de que a maior parte do hardware deve ser dedicada exclusivamente à filtragem de impurezas dos dados.
No experimento documentado, a taxa de fidelidade atingiu aproximadamente 99,99% para os estados quânticos que passaram com sucesso pelos filtros de verificação internos. No entanto, o processo está longe de ser totalmente eficiente: apenas cerca de 8% das tentativas iniciais de preparação foram bem-sucedidas, o que reflete os significativos desafios de escalabilidade que ainda precisam ser superados antes que uma máquina de uso geral possa ser construída.
Este avanço não significa que atacar uma rede descentralizada seja subitamente 40 vezes mais barato ou mais rápido. Sua importância reside no fato de que ele valida empiricamente um método para sustentar os aproximadamente 500.000 estados mágicos confiáveis por segundo que um ataque computacional sustentado contra infraestruturas criptográficas complexas exigiria.
Como funciona a criptografia de chave pública no Bitcoin
Para compreender o verdadeiro alcance de qualquer desenvolvimento quântico, é útil analisar como funciona a arquitetura do Bitcoin (BTC). O protocolo se baseia no algoritmo de assinatura digital de curva elíptica ECDSA (especificamente secp256k1). Cada carteira possui uma chave privada que autoriza as transações e uma chave pública que permite que outros participantes da rede verifiquem matematicamente a autenticidade da assinatura, conforme detalhado em nossos materiais de treinamento. Bit2Me Academy.
Reverter uma chave pública para deduzir a chave privada original levaria trilhões de anos, mesmo usando os supercomputadores clássicos mais avançados do planeta. No entanto, em teoria, um computador quântico suficientemente poderoso, executando o algoritmo desenvolvido pelo matemático Peter Shor em 1994, poderia resolver esse cálculo de logaritmo discreto em questão de horas ou minutos. Quem possuir a chave privada recuperada poderá então assinar transações válidas sem a autorização prévia do proprietário.
Contrariamente a essa hipótese teórica, armazenar uma frase de recuperação em um meio físico não oferece proteção se a chave pública associada já estiver visível no blockchain. As informações diretamente expostas na infraestrutura descentralizada seriam, então, o alvo de um algoritmo de ataque.
A vulnerabilidade específica das carteiras da era Satoshi
Nem todos os endereços na rede estão na mesma situação. Nos primeiros meses de operação do protocolo, as transações utilizavam o formato original chamado Pay-to-PubKey (P2PK), usado nas recompensas de mineração acumuladas pelo próprio Satoshi Nakamoto e seus primeiros colaboradores. Nesse formato original, a chave pública completa é registrada de forma permanente e visível no blockchain desde o momento em que é recebida.
Versões posteriores introduziram melhorias significativas por meio do esquema Pay-to-PubKey-Hash (P2PKH), bem como padrões modernos como Native SegWit e Taproot. Nessas transações, a chave pública é protegida por uma função hash unidirecional (como SHA-256 combinada com RIPEMD-160). Para um atacante quântico, uma chave protegida por hash permanece completamente oculta até que o usuário decida transferir os fundos e assine uma nova transação.
O dilema reside nos endereços inativos cujos proprietários perderam o acesso ou faleceram. Se essas moedas estiverem em um formato P2PK antigo e nunca forem migradas para endereços pós-quânticos, suas chaves públicas permanecerão visíveis indefinidamente, tornando-se o primeiro alvo teórico caso um computador quântico operacional se materialize dentro de uma ou duas décadas.
A resposta dos desenvolvedores e a transição pós-quântica
A comunidade de desenvolvimento de software de código aberto tem tempo suficiente para adotar soluções técnicas. Mitigar os riscos da computação quântica não exige reescrever o protocolo do zero, mas sim implementar algoritmos criptográficos baseados em redes ou esquemas de assinatura pós-quântica padronizados internacionalmente.
Dentre as etapas analisadas pelos especialistas, destacam-se as seguintes:
- Garfos macios: Implementação de novos tipos de endereços resistentes à computação quântica, permitindo que os usuários migrem seus fundos gradualmente.
- Desativação gradual da P2PK: Estabelecer cronogramas consensuais para restringir ou congelar endereços antigos negligenciados cujas chaves públicas permanecem expostas, evitando incentivos para ataques automatizados.
- Criptografia baseada em rede: Adoção de assinaturas digitais de última geração validadas por agências globais de cibersegurança, preparadas para resistir ao algoritmo de Shor.
Aqueles que decidem comprar bitcoin e gerenciar seu portfólio em plataformas regulamentadas por padrões europeus como o MiCA, que normalmente operam com endereços P2WPKH ou Taproot modernos, mantendo assim uma camada adicional de proteção contra a exposição prematura de chaves públicas na rede.
Perguntas frequentes
Será que o chip Willow do Google pode roubar bitcoins hoje?
Não. O chip Willow representa um avanço experimental na redução de falhas físicas no nível de microchips de laboratório. Milhões de qubits físicos estáveis são necessários para comprometer assinaturas criptográficas, uma escala técnica que a comunidade científica estima estar ainda a muitos anos de distância.
Os endereços Bitcoin atuais estão em risco?
Eles não correm perigo imediato. Os formatos de endereço atuais não expõem diretamente a chave pública até que uma transação de saída seja realizada. Somente endereços primitivos no formato P2PK, de 2009 e 2010, revelam continuamente sua chave pública.
Como a rede Bitcoin pode ser protegida da computação quântica?
Por meio de atualizações de software baseadas em consenso, os desenvolvedores podem introduzir algoritmos de assinatura pós-quântica através de melhorias que garantem financiamento muito antes da existência de computadores quânticos totalmente operacionais.
Os avanços de laboratórios como o do Google demonstram o ritmo constante da pesquisa em hardware avançado, mas a criptografia defensiva também está progredindo em paralelo. Para o ecossistema de ativos digitais, a chave reside na adaptabilidade técnica demonstrada ao longo de mais de uma década.
Com padrões transparentes e supervisão de estruturas regulatórias como a MiCA na União Europeia, o setor continua a fortalecer sua segurança para garantir que a custódia e a operação de ativos digitais mantenham sua integridade diante dos futuros desafios tecnológicos.
O investimento em criptoativos não é totalmente regulamentado, pode não ser adequado para investidores de varejo devido à alta volatilidade e há risco de perder todos os valores investidos.
Foram utilizadas ferramentas generativas de inteligência artificial para criar este artigo.