A Cloudflare, empresa norte-americana de infraestrutura web e segurança de sites, mitigou o maior ataque DDoS volumétrico já visto na história, com 17,2 milhões de solicitações por segundo.
Em um blog publicado recentemente, a Cloudflare relatou que conseguiu mitigar o maior ataque distribuído de negação de serviço (Negação de serviço distribuída), conhecido como DDoS pela sigla em inglês, nunca visto na história. O ataque volumétrico massivo foi dirigido a um dos clientes da empresa americana, embora o seu nome não tenha sido revelado neste momento.
Conforme publicación, seu sistema de proteção DDoS detectou e conseguiu frustrar automaticamente o ataque distribuído de negação de serviço, que direcionou 17,2 milhões de solicitações por segundo (rps) contra um de seus clientes dedicados ao setor financeiro. Como explica Omar Yoachimik, gerente de produto para proteção DDoS na empresa de infraestrutura e segurança web, este ataque DDoS é o maior relatado e já visto na história; Ele até notou que era 3 vezes maior do que qualquer coisa registrada ou conhecida até o momento.
Yoachimik também explicou que a Cloudflare atende em média mais de 25 milhões de solicitações HTTP por segundo, de modo que o ataque DDoS massivo atingiu 68% de sua taxa média de rps durante todo o segundo trimestre. No entanto, ele observou que o sistema foi capaz de interromper o ataque automaticamente e não exigiu intervenção manual da equipe.
Nos poucos segundos que durou o ataque, o cliente anônimo da Cloudflare recebeu 330 milhões de solicitações de ataque. A intenção do invasor com esse DDoS volumétrico era sobrecarregar e travar o servidor com volumes significativamente elevados de tráfego malicioso.
Você pode estar interessado: Os ataques de phishing na indústria de criptografia cresceram 22% durante o primeiro semestre
20.000 computadores infectados em 125 países
Segundo o relatório apresentado pela Cloudflare, o invasor utilizou mais de 20.000 mil computadores localizados em 125 países, que foram infectados pelo malware Mirai, conhecido como software malicioso direcionado a dispositivos que compõem a Internet das Coisas (IoT).
O Mirai foi descoberto em 2016 e classificado como um dos maiores botnets de toda a rede, com milhões de dispositivos de todos os tipos infectados globalmente. Embora os desenvolvedores deste malware tenham sido presos e enfrentem acusações criminais por crimes informáticos, diversas variantes do Mirai chegaram ao mercado. Em sua postagem, a Cloudflare observou que o ataque DDoS massivo que seu cliente sofreu foi executado por uma variante do Mirai.
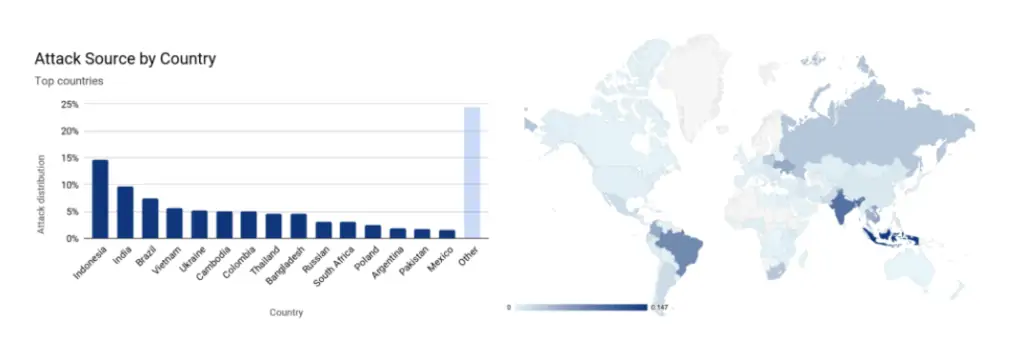
15% do ataque DDoS teve origem na Indonésia e outros 17% entre a Índia e o Brasil, informou a empresa. O restante do ataque veio de muitos dispositivos infectados com o malware localizados em mais de 100 países, com base nos endereços IP dos computadores envolvidos no ataque.
Frequência de ataques DDoS
Embora o DDoS de 17,2 milhões de rps seja o maior visto até o momento, os dados analisados pela Cloudflare indicam que é pelo menos o segundo grande ataque DDoS volumétrico visto na última semana. Na segunda semana de agosto, a Cloudflare interrompeu outro ataque massivo de DDoS, que direcionou 8 milhões de solicitações por segundo para outro de seus clientes, um provedor de serviços de hospedagem.
A empresa também detectou vários outros ataques DDoS direcionados a empresas de telecomunicações e jogos nas últimas semanas. Em todos os casos, os ataques foram interrompidos pelo seu sistema sem intervenção humana, informou.
Dada a magnitude do último ataque DDoS relatado pela empresa, vários analistas de segurança cibernética afirmaram que não se trata de um invasor isolado, mas sim de um grupo de cibercriminosos bem financiados e com o objetivo de infectar o maior número possível de dispositivos para enviar quantidades massivas de tráfego malicioso para empresas. Os especialistas também expressaram preocupação com o grande número de dispositivos infectados com malware em países como Indonésia, Índia e Brasil.
Mais de 2,9 milhões de ataques no primeiro trimestre
Un denunciar da Netscout, fornecedora de análise e inteligência para ameaças cibernéticas, mostra que somente no primeiro trimestre de 2021, foram executados um total de 2,9 milhões de ataques DDoS direcionados a diferentes setores. Este número representa 31% a mais do que o número de ataques DDoS observados no mesmo período de 2020. A empresa de análise observou que o aumento exponencial nos ataques distribuídos de negação de serviço acompanhou a expansão da pandemia de Covid em todo o mundo.
A Netscout também observou que se a trajetória de rastreamento continuar, o número total de ataques DDoS em 2021 ultrapassará o número recorde visto em 2020, que foi de 10 milhões de ataques durante todo o ano.
Na indústria de criptografia, um dos últimos a relatar um ataque massivo de DDoS foi “Cobra”, o operador anônimo do portal Bitcoin.org.
Continue lendo: Ataque DDoS em Bitcoin.org: Cobra relata um ataque massivo no portal da web