A vulnerabilidade CVE-2023-39910, na ferramenta Bitcoin Explorer da Libbitcoin e no conjunto de vulnerabilidades BitForge, que afeta carteiras criptografadas no nível do protocolo MPC, poderia ter permitido roubo potencial de criptomoedas.
Pesquisadores de segurança do projeto Milk Sad descobriram uma vulnerabilidade, chamada CVE-2023-39910, que afeta carteiras de criptomoedas geradas usando a ferramenta Bitcoin Explorer da Libbitcoin.
De acordo com a equipe de pesquisadores, composta pela equipe principal do Distrust, Anton Livaja, Lance Vick, Ryan Heywood, Shane Engelman e um grupo de 8 pesquisadores independentes, a vulnerabilidade CVE-2023-39910 permite que atores mal-intencionados acessem as chaves privadas do carteiras criptográficas criadas com versões anteriores à v3.0.0 do Libbitcoin que usam o gerador de números pseudoaleatórios Mersenne Twister (PRNG). Isso é possível devido a um bug originado no PRNG, que afeta o mecanismo de propagação de entropia das carteiras criptográficas e permite que invasores explorem o gerador de números pseudo-aleatórios para aplicar força bruta às chaves privadas das carteiras criptográficas em poucos dias.
Esta vulnerabilidade foi descoberta enquanto os pesquisadores analisavam alguns roubos de criptomoedas que ocorreram misteriosamente, incluindo um roubo de US$ 850.000 em Bitcoin que ocorreu entre os meses de junho e julho.
Mas além do CVE-2023-39910, uma investigação separada realizada pela equipe Fireblocks encontrou outra vulnerabilidade chamada BitForge, que afeta várias das implementações mais amplamente adotadas de protocolos de computação multipartidária (MPC), incluindo GG-18, GG-20 e Lindell17.
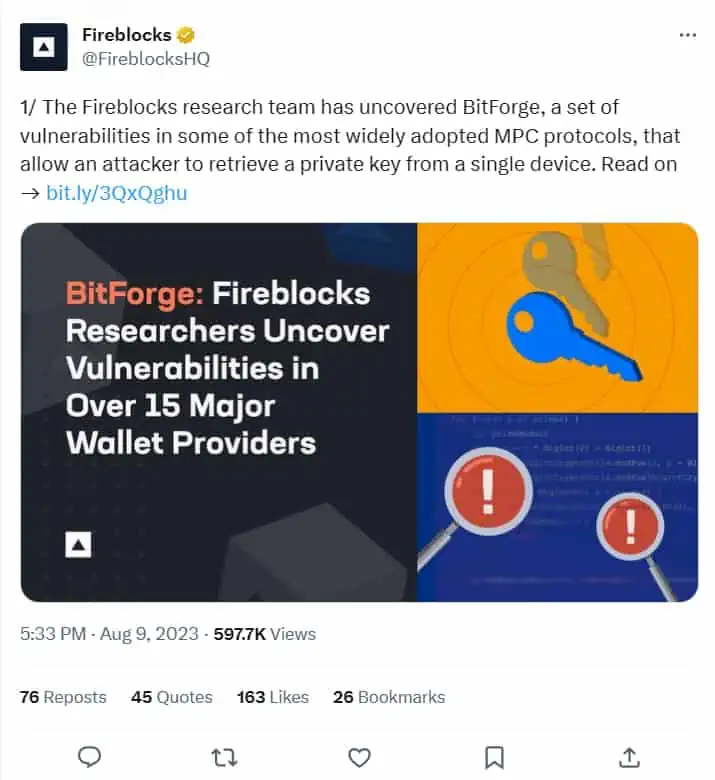
O BitForge foi classificado pela Fireblocks como uma vulnerabilidade de “dia zero” que coloca em risco cerca de 15 carteiras criptografadas ao permitir que um invasor acesse as chaves privadas dessas carteiras de ativos digitais.
Os riscos das carteiras criptografadas geradas com Libbitcoin
O universo oferecido pelas criptomoedas e pela tecnologia blockchain está repleto de grandes benefícios, mas também de grandes riscos. Embora a segurança sempre tenha sido uma preocupação urgente para os desenvolvedores de blockchain, ainda existem vulnerabilidades, bugs e desafios.
No caso do CVE-2023-39910, os pesquisadores do Milk Sad destacaram que a vulnerabilidade pode roubar fundos de uma carteira de criptomoeda, mesmo que seu usuário mantenha as chaves privadas em papel dentro de um cofre. E como isso é possível?
Os pesquisadores explicaram que o ponto-chave da vulnerabilidade é a gerador de números aleatórios fraco.
A segurança prática de uma carteira criptografada gerada com qualquer versão do Libbitcoin anterior à v3.0.0 é reduzida de 128 bits, 192 bits ou 256 bits para apenas 32 bits de informações de chave desconhecidas. “Um keyspace de 32 bits é 2 ^ 32, ou 4.294.967.296 combinações únicas diferentes de frases mnemônicas BIP39 derivadas ou outros formatos de chave (BIP32)… Não são tantas combinações quanto parecem”, observaram os pesquisadores de segurança.
Devido ao número “insuficiente” de combinações únicas de frases mnemônicas, um invasor pode realizar um ataque pesquisa de força bruta para encontrar a combinação de uma carteira de criptomoeda em menos de um dia, usando um computador decente ou PC para jogos e, neste ponto, não importaria se o dono da carteira criptografada mantivesse sua frase-semente muito bem guardada, já que o invasor em posse das chaves privadas poderia roubar os fundos remotamente.
A recomendação dos pesquisadores do Milk Sad para usuários que usam carteiras criptografadas geradas com Libbitcoin é mova seus fundos para uma nova carteira segura, para evitar a possibilidade de ser afetado por esta vulnerabilidade.
Mais de 15 carteiras criptográficas afetadas pelo BitForge
Por outro lado, a vulnerabilidade descoberta pelo Fireblocks afeta mais de 15 grandes fornecedores de carteiras de criptomoedas, incluindo também blockchains e projetos de código aberto.
A vulnerabilidade permite que um invasor vaze toda a chave privada de uma carteira de criptomoeda devido à falta de prova de conhecimento zero nos protocolos GG18 e GG20. No caso do protocolo Lindell17, a vulnerabilidade pode ser explorada nas implementações que se desviam da especificação do documento acadêmico e que lidam incorretamente com assinaturas com falha, criando um backdoor que permite que invasores acessem chaves privadas quando a assinatura falhar.
Atualmente, os desenvolvedores e fornecedores das carteiras criptográficas afetadas estão atualizando suas implementações para corrigir a vulnerabilidade e garantir a segurança dos usuários.
Continue lendo: Chema Alonso: «A IA pode ser usada para realizar ataques de phishing»