A ascensão das criptomoedas tem atraído o interesse de investidores e, também, de hackers, que se tornam a cada dia mais inventivos para atacar de forma complexa usuários legítimos e empresas do setor cripto.
Os pesquisadores de inteligência contra ameaças de segurança da Microsoft descobriram um novo modelo de ataque, identificado como DEV-0139, que visa empresas e usuários de criptomoedas.
Em seu blog, a empresa de tecnologia detalhou que DEV-0139 aproveita grupos de Telegram, que são usados por empresas de criptomoeda para se comunicar e interagir com seus clientes, para expandir e atingir seus objetivos.
Segundo a opinião dos pesquisadores da Microsoft, o DEV-0139 é um dos ataques mais complexos já vistos na indústria e que demonstra grande conhecimento e preparo por parte dos hackers, dispostos a conquistar a confiança de suas vítimas antes de roubar suas criptomoedas. ativos.
DEV-0139 Como isso afeta empresas e usuários de criptomoedas?
DEV-0139 atua de forma sofisticada e furtiva, tomando medidas para ganhar a confiança das vítimas antes de lançar o ataque.
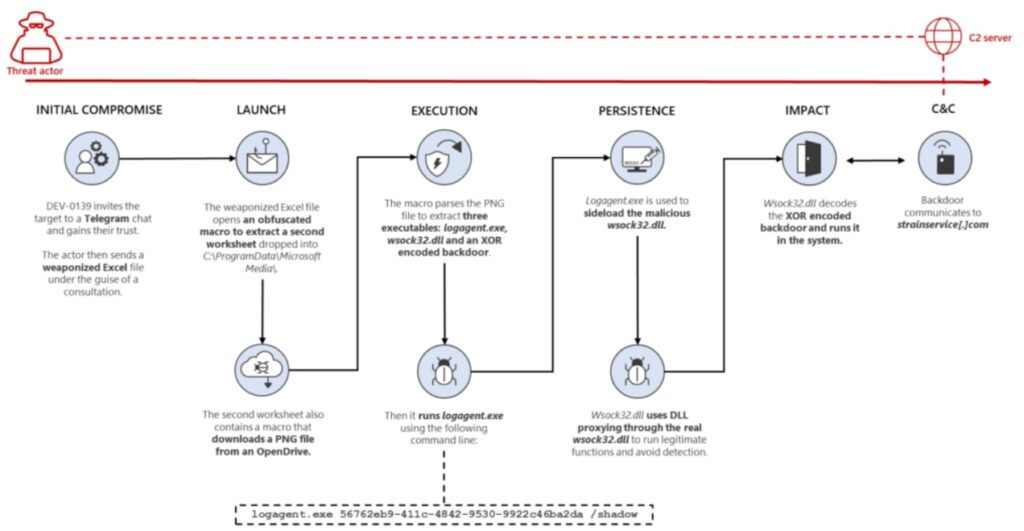
Conforme detalhado pela Microsoft, o ator da ameaça DEV-0139 aproveitou-se dos grupos do Telegram de certas startups de criptomoedas, fazendo-se passar por representantes ou funcionários de outra empresa de criptografia, como a OKX. Nos grupos do Telegram que usam perfis falsos, o agente da ameaça fingiu pedir feedback sobre a estrutura de taxas usada pelas empresas de criptomoeda, convidando membros do grupo-alvo a ingressar em um grupo diferente dentro da plataforma de mensagens.
Depois de ganhar a confiança das vítimas, explica a Microsoft, o ator da ameaça DEV-0139 enviou um anexo do Excel às vítimas, chamado “Comparação de taxas VIP OKX Binance e Huobi.xls” que continha várias tabelas sobre estruturas de taxas entre empresas de troca de criptomoedas.
Os investigadores observam que os dados apresentados no arquivo eram provavelmente bastante precisos, a fim de aumentar a credibilidade e enganar as vítimas. No entanto, é aí que começa a verdadeira ameaça.
O download do arquivo Excel enviado pelo agente da ameaça desencadeia uma série de atividades destinadas a infiltrar-se nos sistemas e acessar os dados das vítimas para, em última instância, roubar suas criptomoedas.
O ataque DEV-0139
Primeiro, o arquivo Excel iniciou uma macro ou ação que utilizou indevidamente a interface UserForm para criar um formulário de usuário a fim de ofuscar o código malicioso e obter alguns dados de possíveis vítimas.
Depois disso, a macro liberou outra planilha Excel embutida no formulário do usuário, que rodava em modo invisível. Esta segunda planilha foi codificada em base64 e foi baixada no endereço C:\ProgramData\Microsoft Media\, com o nome “VSDB688.tmp”.
O arquivo “VSDB688.tmp” baixou outro arquivo no formato PNG que continha outros três arquivos executáveis: o primeiro era um arquivo legítimo do Windows chamado “logagent.exe”; A segunda foi uma versão maliciosa da biblioteca de vínculo dinâmico (DLL), chamada “wsock32.dll” e; por último, o terceiro arquivo era um backdoor codificado em XOR.
Fonte: Microsoft
O
O ataque descrito pela Microsoft começou num grupo do Telegram no dia 19 de outubro deste ano.
O grupo Lazarus está por trás deste ataque?
Além do agente da ameaça DEV-0139, os pesquisadores da Microsoft analisaram outro ataque semelhante, que usou um arquivo sob a mesma técnica de proxy DLL, que pressupõe que o mesmo agente da ameaça esteja executando outras campanhas maliciosas usando essas técnicas de ataque.
Por outro lado, a empresa Volexity vinculou o ator da ameaça DEV-0139, identificado pela Microsoft, como o mesmo que executou uma campanha visando usuários de criptomoedas com uma variante do malware AppleJeus, por meio de documentos maliciosos do Microsoft Office. Este ator de ameaça foi identificado pela Volexity como o grupo de hackers norte-coreano, Grupo Lazarus.
Continue lendo: Bit2Me obtém acreditação ISO 27001 em seu compromisso com a excelência em segurança cibernética