Costa Rica declarou estado de emergência nacional e hacker alerta sobre possíveis ataques a outros governos latinos.
Rodrigo Chaves, recentemente eleito presidente da Costa Rica, país localizado na América Central, declarou estado de emergência após a invasão de seus sistemas em abril passado.
De acordo com relatórios publicados, após o ataque cibernético, Costa Rica perdeu o controle de vários de seus serviços de informática, incluindo os seus sistemas fiscais e de exportação, forçando o governo nacional a suspender várias das suas atividades e a desativar as suas plataformas digitais.
O ataque cibernético paralisou várias plataformas e sistemas das agências governamentais da Costa Rica, incluindo as suas agências de segurança.
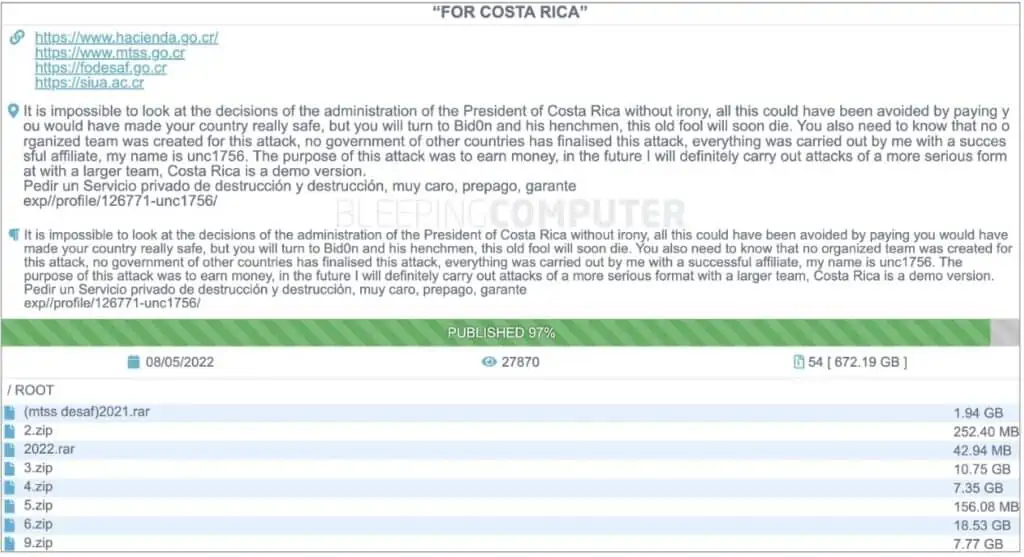
No ataque, que é obra do grupo de hackers ligado à Rússia Conti, 672 GB de informações do governo da Costa Rica vazaram, dos quais 97% já foram publicados no portal de vazamento de informações do grupo hacker, segundo relatório da mídia de segurança cibernética BleepingComputer.
Emergência nacional na Costa Rica
Em 18 de abril, os sistemas informáticos do governo da Costa Rica foram comprometidos pelo grupo de hackers Conti. Entre as entidades afetadas sabia-se que o Ministério das Finanças estava, afetando os serviços aduaneiros e de declaração fiscal.
Porém, no portal do vazamento, Conti garante que também acessou as plataformas digitais do Ministério do Trabalho e Previdência Social, do Ministério da Ciência, Inovação, Tecnologia e Telecomunicações, do Fundo de Desenvolvimento Social e Bolsa Família, da Sede Interuniversitária de Alajuela, o Instituto Meteorológico Nacional, o Fundo de Segurança Social da Costa Rica e o Conselho Administrativo do Serviço Elétrico da província de Cartago na Costa Rica.
Duas semanas após o hack massivo, o país continua a lutar para recuperar o controlo dos seus sistemas, o que forçou o seu atual presidente a declarar estado de emergência.
US$ 10 milhões em resgate
Após o vazamento de informações roubadas do governo da Costa Rica, hackers do grupo Conti criticaram a decisão de não pagar o resgate e permitir o vazamento dos dados na Internet.
O ataque cibernético procurou extorquir US$ 10 milhões do governo da Costa Rica, para supostamente devolver as informações e liberar os sistemas hackeados. No entanto, o governo recusou-se a pagar a referida quantia, embora o ataque tenha feito com que as suas instituições perdessem o acesso e o controlo das suas plataformas informáticas, o que acabou por afectar o seu sistema produtivo e grande parte da capacidade de funcionamento do país.
Outros governos latinos em risco de ransomware
Os hackers da Conti afirmam que o ataque cibernético não foi financiado por nenhum governo externo, mas sim que é uma medida para “ganhar dinheiro”.
Nas declarações, o hacker “UNC1756” garante que foi ele quem executou o ataque às plataformas do governo da Costa Rica juntamente com um aliado. Além disso, indicou que está preparando uma equipe maior para executar novos ataques de ransomware contra outros governos da região.
“Costa Rica é a versão demo”, assegurou UNC1756.
Diante da ameaça, vinda dos Estados Unidos, o Departamento de Estado se comprometeu a combater o ransomware e a descobrir o paradeiro do responsável por este ataque cibernético. A agência dos EUA está oferecendo um recompensa de 10 milhões de dólares para quem fornecer informações sobre a identidade e localização dos hackers. Além disso, ele prometeu outros US$ 5 milhões a quem levar à sua prisão e condenação.
Em abril, o FBI alertou sobre os riscos representados pelo grupo de hackers norte-coreano Lazarus para empresas e plataformas de serviços na indústria de criptografia.
Continue lendo: FBI alerta que a Coreia do Norte está lançando ataques cibernéticos contra alvos criptográficos