Rzecznicy Samsung Electronics i Mercado Libre potwierdzają, że grupie hakerów udało się uzyskać nieautoryzowany dostęp do ich kodów źródłowych. Do ataków przyznaje się grupa Lapsus$, odpowiedzialna za zhakowanie Nvidii kilka tygodni temu.
Samsung Electronics, wiodąca firma i marka w branży technologicznej, padła ofiarą kradzieży danych po wykorzystaniu luki w zabezpieczeniach jej systemu. Rzecznik firmy potwierdził włamanie do SamMobile, informujący że grupie hakerów udało się uzyskać dostęp do niektórych wewnętrznych danych firmy, a także niektórych kodów źródłowych inteligentnych urządzeń marki Galaxy. Podczas ataku hakerzy ukradli około 190 gigabajtów (GB) prywatnych informacji firmy Samsung.
Rzecznik firmy zapewnił, że naruszenie bezpieczeństwa nie naraziło prywatności jej klientów ani pracowników. Choć firma nie podała szczegółowo, jakie informacje zostały skradzione, zapewnia, że jest to kod źródłowy związany z działaniem urządzeń Galaxy i że dane nie zawierają danych osobowych. Najwyraźniej skradziono także kody do nadchodzących wydań oraz informacje od partnerów firmy, takich jak Qualcomm. Samsung wskazał, że wzmocnił swój system bezpieczeństwa natychmiast po dowiedzeniu się o włamaniu.
Ze swojej strony Mercado Libre, największa platforma e-commerce w Ameryce Łacińskiej, również potwierdziła, że niedawno padła ofiarą włamania. Odpowiedzialni za atak zdołali uzyskać dostęp do jego kodu źródłowego i ukraść prywatne dane grupie 300.000 XNUMX użytkowników, zgłoszone firma. Niedawny atak również ucierpiał na platformie płatniczej MercadoPago, choć Mercado Libre zapewnia, że nie ma dowodów na dostęp do haseł, sald, informacji finansowych czy kart płatniczych klientów.
Potwierdzenie obu ataków może wywołać falę prób phishingu i oszustw podobną do tej z 2020 r., kiedy luka w zabezpieczeniach Ledger dozwolony hakerzy uzyskują dostęp do danych ponad 1 miliona użytkowników.
Może Cię zainteresować: Liczba ataków phishingowych w branży kryptowalut wzrosła w pierwszej połowie o 22%.
Lapsus$: Nvidia, Samsung i Mercado Libre
Ogłoszono, że grupa hakerska Lapsus$, której siedziba znajduje się w Ameryce Południowej, jest odpowiedzialna za niedawne ataki na firmy Samsung, Mercado Libre i Mercado Pago. W rzeczywistości ta grupa hakerów jest odpowiedzialna za wyciek danych o wielkości 1 TB, którego dwa tygodnie temu doznała firma Nvidia, międzynarodowe procesory graficzne i technologie układów scalonych.
Lapsus$, który wykorzystuje oprogramowanie ransomware do atakowania swoich ofiar, naciska na Nvidię, aby wprowadziła aktualizację swoich kart graficznych z serii 3000. Grupa hakerska chce, aby firma usunęła tę funkcję Limit szybkości mieszania (LHR) swoich kart graficznych, aby zmaksymalizować ich wydajność w wydobywaniu kryptowalut. W zamian Lapsus$ zaznacza, że nie upubliczni informacji zawartych w 1 TB skradzionych danych.
Skradziono Samsungowi 190 GB
Choć rzecznik Samsung Electronics nie wspomniał, że Lapsus$ jest bezpośrednio odpowiedzialny za włamanie, grupa przyznaje się do ataku, udostępniając zdjęcia przedstawiające dostęp do 190 GB informacji skradzionych koreańskiej firmie. Lapsus$ opublikował migawkę katalogów C/C++ w oprogramowaniu Samsunga, aby pokazać, że radzi sobie z informacjami i że może publikować dane w Internecie, poinformował SamMobile.
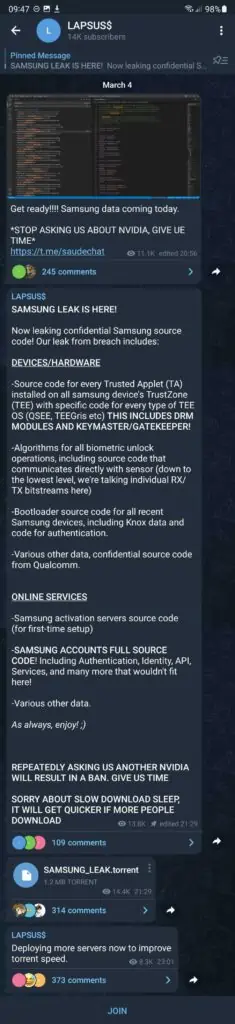
Akcjonariusze firmy są oburzeni niedawną luką w zabezpieczeniach, która może dostarczyć konkurencji poufnych informacji o nowych rozwiązaniach, nad którymi pracuje Samsung. Ponadto ujawniono również bardzo wrażliwe funkcje firmy i jej urządzeń Galaxy, takie jak algorytm szyfrowania do uwierzytelniania biometrycznego czy szyfrowanie funkcji bezpieczeństwa. W chwili pisania tego artykułu nie są znane żądania grupy hakerów wobec Samsunga i Mercado Libre.
Kolejne cele w zasięgu wzroku
Vodafone, brytyjski operator telefonii komórkowej, stacjonarnej, szerokopasmowej i telewizji cyfrowej, może być kolejną ofiarą Lapsusa$.
Na kanale Telegramu powiązanym z tą grupą hakerów wyświetlany jest rodzaj ankiety, w ramach której konsultowana jest kolejna firma, która zostanie zaatakowana. Na tej liście pojawiają się Impresa i Mercado Libre. Jednak większość członków grupy głosowała na Vodafone jako kolejną ofiarę grupy ransomware.
Kontynuuj czytanie: Avast ostrzega przed oszustami, którzy chcą łatwo zdobyć bitcoiny w obliczu kryzysu na Ukrainie