Śledztwo przeprowadzone przez Sygnia Labs i Verichains potwierdziło, że hakerzy Bybit wykorzystali zhakowaną maszynę programistyczną Safe Wallet do kradzieży funduszy. Chociaż giełda twierdzi, że jej systemy nie zostały naruszone, Safe przekonfigurowała swoją infrastrukturę w celu wyeliminowania luk w zabezpieczeniach.
Bybit, jedna z największych giełd kryptowalut na świecie, padła ofiarą kradzieży Ethereum o wartości ponad 1.400 miliarda dolarów. Szczegóły ataku, ujawnione w najnowszym raporcie kryminalistycznym sporządzonym wspólnie przez Sygnia Labs i Verichains, wskazują na nietypowy wektor ataku: manipulację kodem na platformie Safe Wallet, dostawcy sprzętowych portfeli obsługujących wiele podpisów, z których korzystają instytucje.
Według raportu, atakujący uzyskali dostęp do bezpiecznego komputera programistycznego i mogli zastąpić plik JavaScript w app.safe.global, oficjalnym portalu do zarządzania zasobami. Złośliwy kod został aktywowany podczas rutynowej transakcji Bybit, przekierowując środki na adresy kontrolowane przez Lazarus Group, powiązaną z Koreą Północną grupę hakerów, którą obwiniano o przeprowadzenie ataku.
PRZYGOTUJ SWÓJ PORTFELChoć firma Bybit twierdzi, że jej systemy nie zostały naruszone, incydent ten ujawnia poważne zagrożenia dla bezpieczeństwa operacyjnego dostawców usług blockchain.
Safe Wallet potwierdziło istnienie luki w zabezpieczeniach i ogłosiło całkowitą rekonfigurację swojej infrastruktury. Eksperci tacy jak Michael Lewellen z Blockaid wskazują jednak, że atakowi można było zapobiec poprzez niezależną weryfikację transakcji – standardu, którego wciąż brakuje na wielu platformach.
Cicha inżynieria: Jak zinfiltrował się kod widmo
Z analizy kryminalistycznej przedstawionej przez firmy wynika, że atak na Bybit rozpoczął się na kilka tygodni przed kradzieżą. Hakerzy z grupy Lazarus, wykorzystując techniki socjotechniczne, włamali się do komputera, na którym rozwijano Safe Wallet. Według Sygnia Labs plik safe-transaction.js w witrynie app.safe.global został zastąpiony złośliwą wersją przechowywaną w Amazon S3 i rozpowszechnianą za pośrednictwem CloudFront, usługi hostingu i dostarczania treści AWS.
Ten zakamuflowany kod Działało jak koń trojański, ponieważ pozostawał uśpiony, dopóki Bybit nie zainicjował rutynowej transakcji z portfela sprzętowego obsługującego wiele podpisów. W tym czasie hakerzy Zmodyfikowano adresy docelowe bez zmiany interfejsu widocznego dla sygnatariuszy. W rezultacie trzech dyrektorów Bybit zatwierdziło transakcję, uznając ją za legalną, podczas gdy skrypt przekierowywał fundusze na adresy kontrolowane przez hakerów.
KUP BITCOINAVerichains zidentyfikował, że Atak zaplanowano tak, aby zbiegł się z planowanym transferem, maksymalizując wpływ. Złośliwy kod usunięto dwie minuty po kradzieży w celu zatarcia dowodów, ale został zarejestrowany w publicznych archiwach, takich jak Wayback Machine.
Bybit kontra Bezpieczne: Walka o odpowiedzialność za hakowanie
Choć Bybit utrzymuje, że jego wewnętrzne systemy nie zostały naruszone, Safe Wallet przypisuje incydent włamaniu na pojedynczym komputerze wykorzystywanym przez deweloperów. Dyrektor naczelny Bybit, Ben Zhou, udostępnił szczegóły raportu forensycznego dotyczącego X, natomiast Safe przyznał, że komputer programistyczny został zhakowany, co umożliwiło przeprowadzenie włamania. Firma poinformowała również o wprowadzeniu środków bezpieczeństwa mających na celu wyeliminowanie wektora ataku.
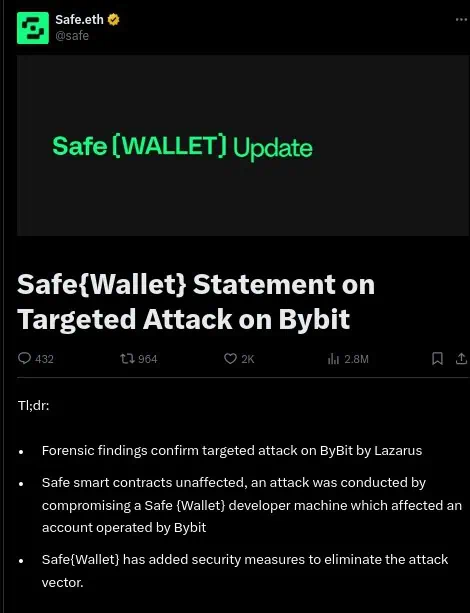
„Analiza kryminalistyczna ataku przeprowadzonego przez Lazarus na Bybit wykazała, że atak wymierzony w Safe Wallet firmy Bybit został przeprowadzony za pośrednictwem zhakowanego komputera dewelopera Safe Wallet, co zaowocowało propozycją zamaskowanej złośliwej transakcji. „Lazarus to sponsorowana przez państwo północnokoreańska grupa hakerska, znana z wyrafinowanych ataków socjotechnicznych na dane uwierzytelniające programistów, czasami w połączeniu z atakami typu zero-day” – powiedział.
 certyfikat
Kurs Blockchain
Poziom podstawowyZapisz się na kurs, na którym wyjaśnimy technologię blockchain w sposób przejrzysty, prosty i zwięzły, dzięki czemu będziesz miał jasne pojęcie, na czym polega ta nowa technologia.
Grupa Lazarus: Mroczny widmo Korei Północnej
Analitycy ds. cyberbezpieczeństwa, tacy jak ZachXBT, powiązali skradzione środki z siecią cyfrowych portfeli, z których wiele było powiązanych z poprzednimi atakami hakerskimi, np. na Phemex i Atomic Wallet. Grupa Lazarus, finansowana przez reżim północnokoreański, udoskonaliła metody omijania sankcji gospodarczych przy użyciu kryptowalut.
ZAPRASZAMY I WYGRAJAtak na Bybit uwypukla systemowy problem w zakresie bezpieczeństwa infrastruktury blockchain: poleganie na podmiotach trzecich naraża nawet największych graczy na nieprzewidywalne ryzyko. Ten niefortunny incydent pokazuje, że firmy muszą wdrażać wielowarstwowe weryfikacje, od analizy transakcji po rygorystyczne zarządzanie dostępem wewnętrznym.
Dla użytkowników lekcja jest dwojaka: portfele obsługujące wiele podpisów, choć teoretycznie bezpieczne, nie są niezniszczalne, jeśli zawiodą procesy operacyjne. A w obliczu graczy takich jak Grupa Lazarus, których poziom kompetencji dorównuje poziomowi państw narodowych, branża musi stawiać współpracę ponad konkurencję.
Inwestowanie w kryptoaktywa nie jest w pełni regulowane, może nie być odpowiednie dla inwestorów detalicznych ze względu na wysoką zmienność i istnieje ryzyko utraty wszystkich zainwestowanych kwot.