Il progetto Meebits di Larva Labs è stato vittima di un exploit di sicurezza che ha consentito a un utente malintenzionato di selezionare meeb rari e coniare NFT a piacimento. Gli sviluppatori sono stati costretti a interrompere momentaneamente il conio.
incontri, il nuovo progetto NFT de Laboratori di larve È esploso durante il fine settimana. Secondo quanto riferito, l'exploit consentiva a un utente di coniare continuamente Meebits, ancora e ancora, fino a ottenere alcuni dei personaggi più rari e preziosi del progetto.
L'aggressore, che si è fatto conoscere sotto questo pseudonimo 0xNietzsche, ottenne il Meebit numero 16647, un visitatore extraterrestre, dopo diversi tentativi falliti. Alcuni utenti affermano di essere venuti a conoscenza della vulnerabilità ma di aver deciso di non sfruttarla perché ritenevano che non sarebbe stato etico.
La vulnerabilità era legata a un file compresso nell'Interplanetary File System (IPFS), dove venivano archiviati gli ID dei meeb che sarebbero stati coniati, quindi avendo accesso a questi ID, l'aggressore è stato in grado di identificare gli NFT più rari e creare una lista per iniziare a coniare e cercare i meeb che volevi. Quando l'attacco è diventato noto, gli sviluppatori di Larva Labs hanno interrotto momentaneamente il conio e hanno implementato una nuova misura per garantire che il processo di conio e creazione di meeb continuasse, ma che fosse equo per tutti gli utenti.
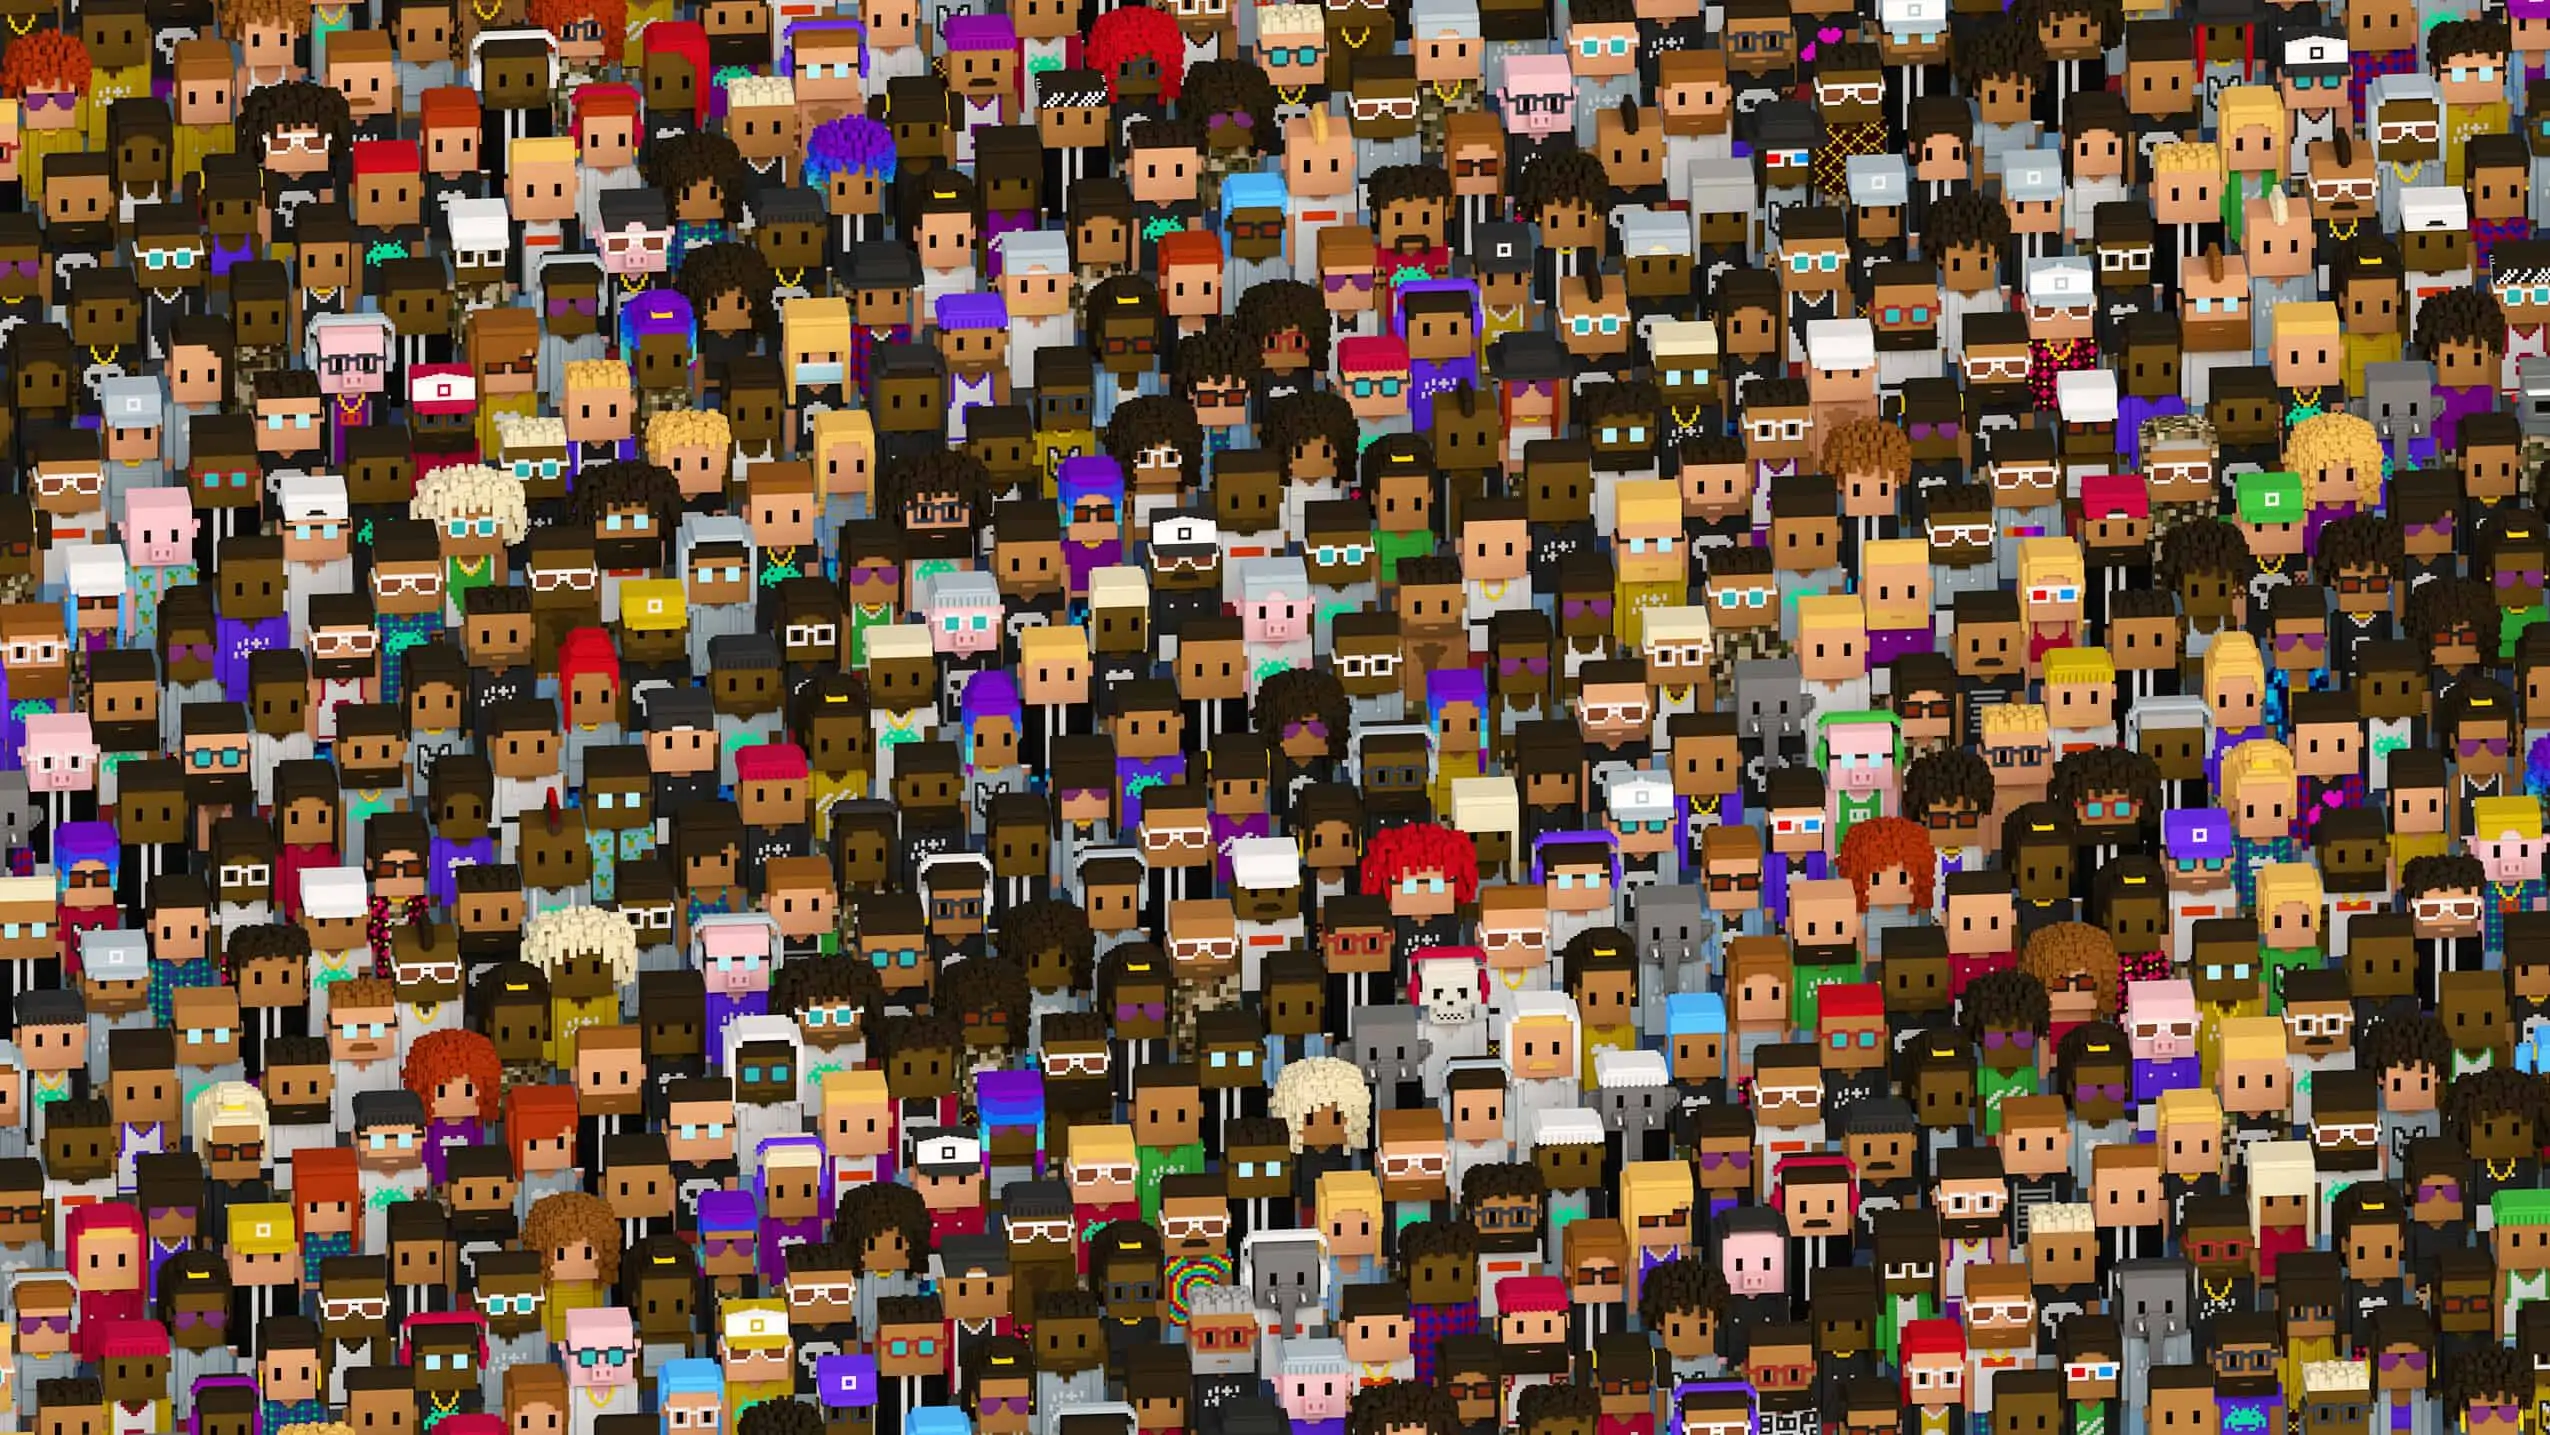
Larva Labs, creatori di CryptoPunks, ha annunciato il lancio di “Meebits” come nuovo e terzo progetto NFT. Gli sviluppatori hanno indicato che i “meebs”, come sono conosciuti i personaggi del progetto, sono molto simili ai punk, progettati solo in terza dimensione (3D) per interagire in mondi virtuali, giochi e realtà virtuale.
Si può essere interessati: Nuovo exploit nella DeFi: il protocollo Force DAO perde più di 360mila dollari nel primo giorno
Cosa sono i Meebit?
I Meeb sono figure tridimensionali progettate in stile voxel, molto popolari nei giochi digitali come Minecraft e Roblox.
Larva Labs ha iniziato lo sviluppo di Meebits, allo stesso modo di CryptoPunks, considerando che la struttura delle figure voxel sarà qualcosa di accattivante per le generazioni future e, quindi, collezionabile e prezioso. I Meeb sono personaggi digitali che possono essere animati e dotati di un tocco umanoide con movimenti fluidi, come quelli di una persona che cammina, balla, tra gli altri.
Nel suo annuncio, Larva Labs ha osservato che sarebbero stati coniati un totale di 20.000 meeb e che il conio sarebbe iniziato con una sovvenzione comunitaria, in cui i proprietari di CryptoPunks avrebbero potuto coniare 1 meeb per ogni punk esistente, senza perdere la proprietà; cioè, con i 10.000 punk disponibili verrebbero coniati 10.000 meeb. Il resto, gli altri 10.000 meeb, verrebbero venduti agli interessati in un'asta che inizierebbe con un prezzo prestabilito, che diminuirebbe gradualmente fino a raggiungere 0 dollari, o fino all'esaurimento della fornitura di NFT. Ciascuno di questi processi di conio durerebbe 1 settimana.
Tuttavia, l'exploit ha interferito con i piani di Larva Labs.
Costi e rimpianti
Secondo i tweet postati da 0xNietzsche, per portare a termine il suo attacco ha dovuto impiegare diversi teppisti, che non erano abituati a coniare meeb, oltre a pagare una tariffa per il gas di circa 20.000 dollari l'ora.
Diverse ore dopo l’inizio dell’attacco, 0xNietzsche ha cancellato i tweet che aveva pubblicato sul suo account e si è definito un “idiota”, riconoscendo di aver scritto “messaggi deplorevoli nelle ultime ore”.
La indirizzo utilizzato da 0xNietzsche per coniare gli NFT dimostra che ha effettuato più di 350 transazioni, di cui solo 1 andata a buon fine, coniando meeb 16647 che ha venduto per 200 ETH, circa $770.000 secondo i dati prezzo di etere al momento di questa edizione.
L'acquirente dell'NFT era un collezionista noto come Scherzoche sembra Non avevo idea che fosse un meeb coniato nell'attacco. Nonostante la vendita, la quantità di risorse che 0xNietzsche ha dovuto utilizzare per ottenere un singolo meeb ha ridotto esponenzialmente i suoi profitti.
L'aggressore ha continuato a cercare un meeb "imbottito", ma Larva Labs ha interrotto il conio e ha poi riferito che i possessori di punk dovevano compilare e firmare un modulo per dimostrare di possedere un punk, in modo che gli sviluppatori potessero coniare il meeb per loro ed evitare l'attacco.
Un’altra DeFi perde 11 milioni di dollari
Capitale Rari si aggiunge alla lista dei protocolli decentralizzati vittime di hack, con un exploit da 11 milioni di dollari. Come riportato dal protocollo DeFi sul proprio account Twitter, un hacker ha sfruttato una vulnerabilità nel deposito dei rendimenti di ETH, relativa ad Alpha Finance.
Gli sviluppatori hanno promesso un rapporto post mortem completo per dettagliare le cause dell'attacco subito. Gli attacchi hacker alla DeFi ammontano già a più di 300 milioni di dollari dal 2019, senza contare quelli subiti nel BSC, che superano i 100 milioni.
Continua a leggere: L'hacker stampa 40 trilioni di token utilizzando l'exploit del protocollo Cover e poi li brucia