I portavoce di Samsung Electronics e Mercado Libre confermano che un gruppo di hacker è riuscito ad ottenere un accesso non autorizzato ai loro codici sorgente. Il gruppo Lapsus$, responsabile dell'hacking di Nvidia qualche settimana fa, rivendica la responsabilità degli attacchi.
Samsung Electronics, azienda e marchio leader nel settore tecnologico, ha subito un furto di dati dopo che è stata sfruttata una violazione della sicurezza nel suo sistema. Un portavoce dell'azienda ha confermato l'hacking SamMobile, informare che un gruppo di hacker è riuscito ad accedere ad alcuni dati interni dell'azienda, nonché ad alcuni codici sorgente dei suoi dispositivi intelligenti a marchio Galaxy. Durante l'attacco gli hacker hanno rubato circa 190 gigabyte (GB) di informazioni private di Samsung.
Il portavoce dell'azienda ha assicurato che la violazione della sicurezza non ha messo a rischio la privacy dei suoi clienti o dipendenti. Sebbene la società non abbia fornito dettagli su quali informazioni siano state rubate, assicura che si tratta di codice sorgente relativo al funzionamento dei dispositivi Galaxy e che i dati non includono informazioni personali. A quanto pare sono stati rubati anche i codici per le prossime versioni e le informazioni dei partner dell'azienda, come Qualcomm. Samsung ha dichiarato di aver rafforzato il proprio sistema di sicurezza subito dopo aver appreso dell'hacking.
Da parte sua, anche Mercado Libre, la più grande piattaforma di e-commerce dell'America Latina, ha confermato di essere stata recentemente vittima di un attacco informatico. I responsabili dell'attacco sono riusciti ad accedere al codice sorgente e a rubare dati privati da un gruppo di 300.000 utenti, ha informato l'azienda. Anche la piattaforma di pagamento MercadoPago è stata colpita dal recente attacco, sebbene Mercado Libre assicuri che non ci sono prove di accesso alle password, ai saldi, alle informazioni finanziarie o alle carte di pagamento dei clienti.
La conferma di entrambi gli attacchi potrebbe portare a un'ondata di tentativi di phishing e truffe simile a quella osservata nel 2020, quando una vulnerabilità in Ledger permesso gli hacker accedono ai dati di oltre 1 milione di utenti.
Si può essere interessati: Gli attacchi di phishing nel settore delle criptovalute sono cresciuti del 22% nel primo semestre
Lapsus$: Nvidia, Samsung e Mercado Libre
Il gruppo di hacker Lapsus$, presumibilmente situato in Sudamerica, è stato dichiarato responsabile dei recenti attacchi contro Samsung, Mercado Libre e Mercado Pago. In effetti, questo gruppo di hacker è responsabile della fuga di dati di 1 TB subita da Nvidia, la multinazionale delle unità di elaborazione grafica e delle tecnologie di circuiti integrati, due settimane fa.
Lapsus$, che utilizza ransomware per attaccare le sue vittime, sta facendo pressioni su Nvidia affinché implementi un aggiornamento per le sue schede grafiche della serie 3000. Il gruppo di hacker vuole che l'azienda rimuova la funzionalità Limite dell'hash rate (LHR) delle loro schede grafiche per massimizzare le loro prestazioni nel mining di criptovaluta. In cambio, Lapsus$ precisa che non renderà pubbliche le informazioni contenute in 1 TB di dati rubati.
Rubati 190 GB a Samsung
Sebbene il portavoce di Samsung Electronics non abbia menzionato Lapsus$ come direttamente responsabile dell'hacking, il gruppo rivendica la responsabilità dell'attacco, condividendo immagini che dimostrano l'accesso ai 190 GB di informazioni rubate all'azienda coreana. Lapsus$ ha pubblicato uno snapshot delle directory C/C++ nel software Samsung per dimostrare che gestisce le informazioni e che potrebbe pubblicare i dati su Internet, ha riferito SamMobile.
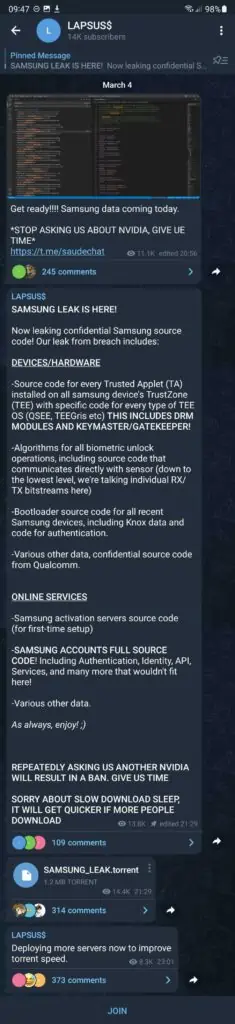
Gli azionisti dell'azienda sono arrabbiati per la recente vulnerabilità, che potrebbe fornire informazioni privilegiate sui nuovi sviluppi a cui Samsung sta lavorando per la sua concorrenza. Inoltre sono state esposte anche funzioni altamente sensibili dell'azienda e dei suoi dispositivi Galaxy, come l'algoritmo di crittografia per l'autenticazione biometrica o la crittografia delle funzioni di sicurezza. Le richieste del gruppo di hacker a Samsung e Mercado Libre non sono note al momento della stesura di questo articolo.
Prossimi obiettivi in vista
Vodafone, l'operatore di telefonia mobile, rete fissa, banda larga e televisione digitale con sede nel Regno Unito, potrebbe essere la prossima vittima di Lapsus$.
Nel canale Telegram associato a questo gruppo di hacker viene mostrato una sorta di sondaggio in cui viene consultata la prossima azienda ad essere hackerata. Impresa e Mercado Libre compaiono in tale elenco. Tuttavia, la maggior parte dei membri del gruppo ha votato per Vodafone come prossima vittima del gruppo ransomware.
Continua a leggere: Avast mette in guardia dai truffatori che vogliono ottenere bitcoin facilmente nel mezzo della crisi ucraina