Une attaque de phishing ciblant les utilisateurs d'Opensea, lors d'une mise à jour du contrat de la plateforme, se solde par le vol de plus de 250 NFT d'une valeur de 2,9 millions de dollars.
Utilisateurs Opensa, le plus grand marché pour tokens non fongibles (NFT) de l'industrie de la cryptographie, ont subi une attaque phishing ce qui a conduit au vol de 254 NFT, actuellement évalués à environ 2,9 millions de dollars.
Devin Finzer, co-fondateur et PDG d'Opensea, a reconnu l'attaque sur son compte Twitter, à la suite de plusieurs rapports publiés par des chercheurs et des sociétés de cybersécurité, comme PeckShield Inc. Finzer a indiqué que l'attaque ne semble pas être directement liée à la plateforme Opensea, mais plutôt que les utilisateurs du marché NFT sont victimes du phishing via de faux e-mails, qui ressemblent à des e-mails Opensea authentiques mais cherchent uniquement à arnaquer les utilisateurs.
Opensea, qui a récemment annoncé une mise à jour du contrat intelligent, a demandé aux détenteurs de NFT de Ethereum migrez vos actifs numériques vers un nouveau contrat sur le réseau. Le processus de migration, qui durerait une semaine, a ouvert une faille de sécurité exploitée par des acteurs malveillants pour inciter les utilisateurs sans méfiance à voler leurs NFT.
Il peut vous intéresser: Qu’est-ce que Mars Stealer ? Une nouvelle variante d’Oski attaque les extensions de portefeuille de crypto-monnaie
Utilisateurs d'hameçonnage Opensea
Les utilisateurs du marché NFT auraient reçu un e-mail contenant de fausses informations et un lien malveillant invitant les utilisateurs à accéder au nouveau contrat intelligent Ethereum pour migrer leurs NFT sans frais de gaz. En autorisant la migration à partir du faux e-mail, les utilisateurs permettent aux pirates d'accéder à leurs NFT, a déclaré PeckShield Inc.
254 NFT volés lors d'une attaque de phishing
La société de sécurité et d'analyse blockchain a publié un listado avec les NFT volés lors de l'attaque de phishing contre les utilisateurs d'Opensea. En outre, il a noté que les attaquants sont utilizando la plateforme de mixage Tornado Cash pour blanchir 1.100 2,9 ETH (environ XNUMX millions de dollars) que l'attaquant possède grâce à la vente de NFT liés à l'attaque.
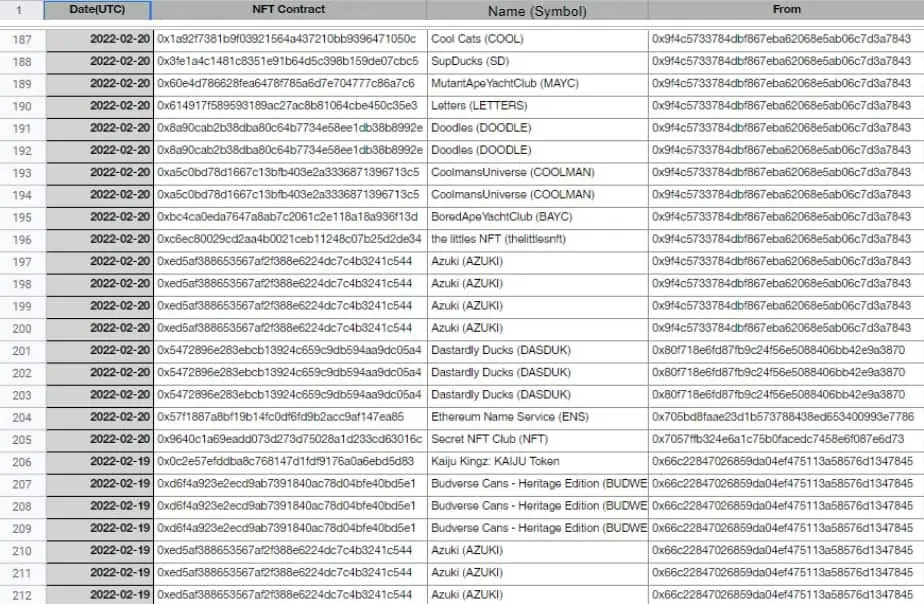
Source : PeckShield Inc.
Parmi les NFT volés figurent plus de deux douzaines de jetons non fongibles de la collection crypto Azuki, l'une des plus échangées sur le marché NFT ces dernières semaines. Des NFT ont également été volés dans les collections du Bored Ape Yacht Club (BAYC), du Mutant Ape Yacht Club (MAYC), de Cool Cats et même des collections Ethereum Name Service (ENS).
Le prix de vente minimum actuel des NFT de la collection Azuki est de 13,5 ETH (actuellement environ 35.740 92 $), tandis que le prix de vente minimum des NFT BAYC et MAYC s'élève à 18,9 ETH et 243.600 ETH (environ 50.000 XNUMX et XNUMX XNUMX dollars), respectivement.
Recommandations de sécurité
Dans sa dernière mise à jour au moment de la rédaction, Finzer a indiqué que le compte d'attaque semble être inactif, au moins au cours des dernières heures, et que certains utilisateurs ont récupéré leurs NFT volés. Cependant, le PDG d'Opensea recommande aux utilisateurs de se méfier et de ne pas interagir à partir d'e-mails ou de sites Web autres qu'Opensea.io et descendre au compte officiel d'assistance Opensea sur Twitter au cas où vous seriez victime de l'attaque phishing. Il recommande également aux utilisateurs de révoquer l'approbation d'accès et les autorisations accordées aux NFT jusqu'à ce que le problème soit découvert et résolu.
Les développeurs d'Opensea enquêtent toujours sur l'attaque et publieront bientôt un rapport détaillé sur ce qui s'est passé. Pendant ce temps, Finzer a nié qu’il s’agissait d’un exploit direct du marché NFT. Initialement, des rumeurs faisaient état d'un piratage de 200 millions de dollars sur la plateforme, ce qui s'est avéré faux, selon a expliqué dans un fil de discussion sur Twitter. En outre, Nadav Hollander, directeur technique d'Opensea, a noté que l'attaque de phishing semble avoir été exécutée avant le début de la migration du contrat, même si l'on ne sait toujours pas à partir de quelle plateforme les utilisateurs ont pu être trompés.
Continuer la lecture: Cybersécurité : nouveau malware ciblant les crypto-monnaies détecté depuis Telegram