De nouveaux logiciels malveillants traquent les utilisateurs de Windows 10 et leurs portefeuilles Bitcoin, tandis que les pirates frappent à nouveau dans DeFi.
Le nombre de logiciels malveillants qui cherchent à voler Bitcoin (BTC) et d'autres crypto-monnaies grandit chaque jour. Récemment, un chercheur indépendant en cybersécurité, Olivier Hough, a révélé sur son compte Twitter un nouveau malware visant à voler les mots de passe de messagerie et les clés privées de portefeuilles des crypto-monnaies.
Comme l'explique le chercheur, ce malware affecte les utilisateurs du système d'exploitation Windows 10 ; en particulier les joueurs, les créateurs de contenu et les développeurs, qui semblent plus exposés au risque de devenir des victimes en raison de la manière dont les logiciels malveillants peuvent être téléchargés.
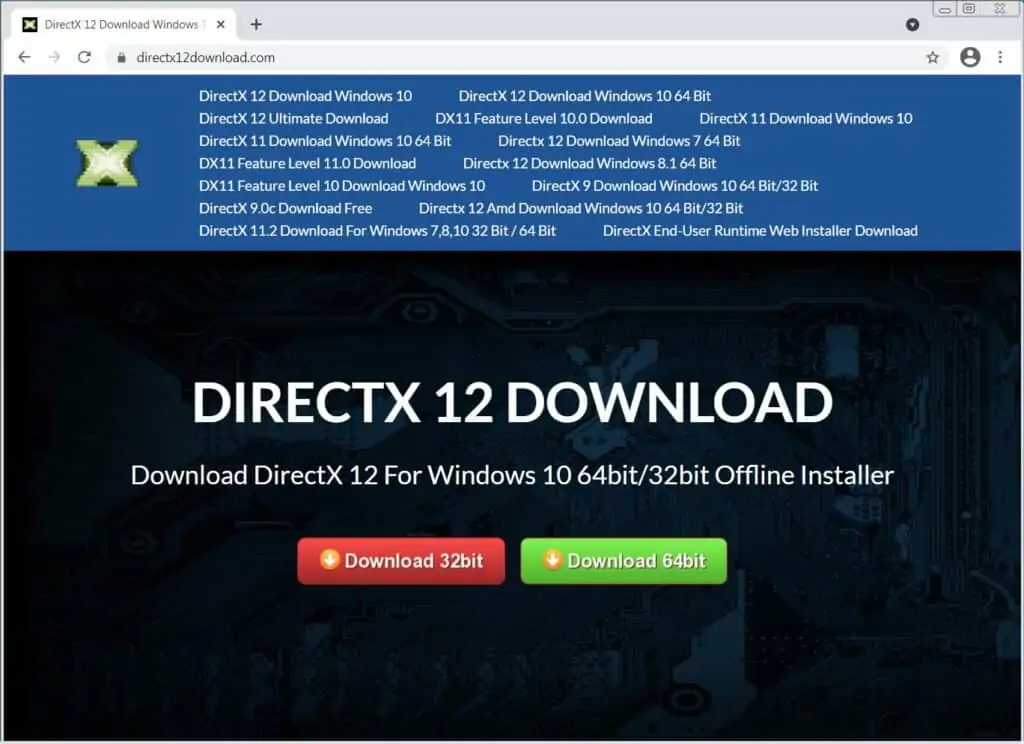
Hough explique que le programme malveillant peut être téléchargé par inadvertance si les utilisateurs accèdent à un faux site pour télécharger les composants de DirectX 12 sous Windows 10 ; qui sont aujourd'hui largement utilisés par les joueurs et les développeurs en ligne. Les créateurs du malware ont conçu un portail Web identique mais faux pour inciter les utilisateurs sans méfiance à télécharger DirectX 12 à partir d'une page non officielle infectée par le malware.
Une fois que les utilisateurs téléchargent l’ensemble des composants du faux site, ils téléchargent également le malware, qui peut voler leurs clés privées et, par conséquent, leurs fonds stockés.
Il peut vous intéresser: ESET découvre une nouvelle famille de malwares capables d'exploiter et de voler des crypto-monnaies
Usurpation de l'identité de Microsoft
Les attaques de logiciels malveillants sont devenues une tendance pour les pirates informatiques du secteur de la cryptographie, qui souhaitent uniquement voler le clés privées, informations d’identification et autres données confidentielles stockées dans des portefeuilles de crypto-monnaie.
Cependant, à mesure que ces logiciels malveillants se développent, les chercheurs en cybersécurité consacrent également de gros efforts à avertir et éduquer les utilisateurs afin qu’ils ne soient pas victimes de ces attaques. Les hackers ont donc jugé nécessaire de perfectionner leurs techniques et de développer des malwares si sophistiqués qu’il est quasiment impossible à détecter pour les plus inexpérimentés.
Hough prévient que la nouvelle campagne de malware Windows 12 DirectX 10 usurpe l'identité de Microsoft, la société qui a développé le système d'exploitation, de sorte que beaucoup pourraient ne pas se rendre compte de la tromperie. Les pirates fournissent, entre autres, un certificat de sécurité, des politiques de confidentialité et un formulaire de contact qui les aident à gagner la confiance des visiteurs Web, qui peuvent finir par télécharger le package de composants multimédia et les logiciels malveillants associés.
Source : Ordinateur qui bipe
Au moment où le portail Web affiche l'option de téléchargement DirectX 12, les utilisateurs sont redirigés vers une page externe qui leur demande de télécharger un fichier pour la version 32 bits ou 64 bits. Les deux versions conduisent à des logiciels malveillants dont le but est de voler des fichiers, des mots de passe et des portefeuilles de crypto-monnaie.
Portefeuilles de crypto-monnaie concernés
Les chercheurs de Bleeping Computer, s'appuyant sur la découverte de Hough, notent que le malware peut voler une grande variété de portefeuilles de crypto-monnaie pour les logiciels Windows, tels que : Ledger Live, Waves.Exchange, Coinomi, Electrum, Electron Cash, BTCP Electrum, Jaxx, Exodus, MultiBit. HD, Aomtic et Monero.
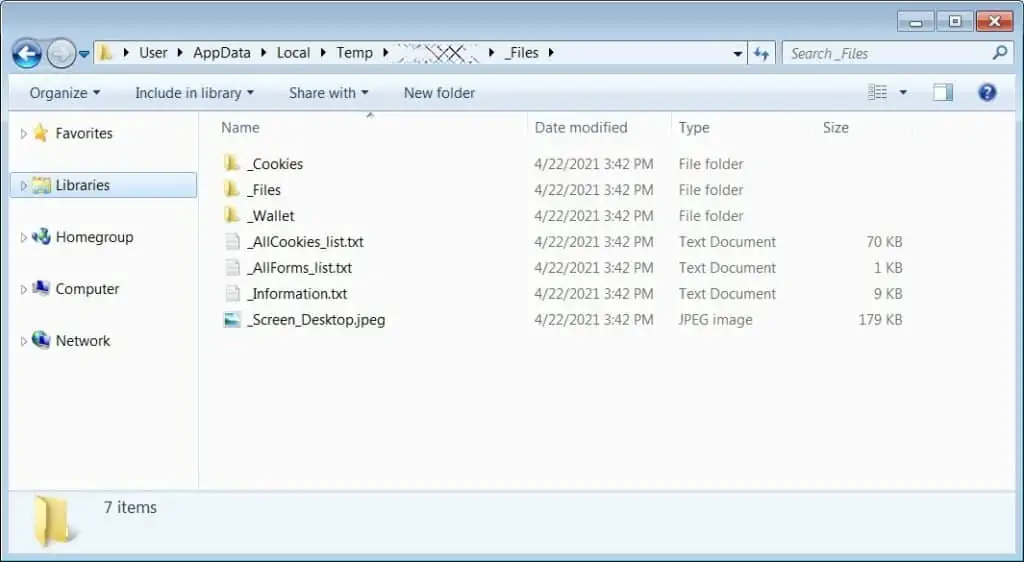
Le malware collecte les données et les stocke dans des fichiers compressés, qu'il redirige vers les pirates. Une fois qu’ils auront les informations et les données privées à portée de main, ils pourront accéder aux crypto-monnaies stockées dans ces portefeuilles.
Source : Ordinateur qui bipe
Bleeping Computer indique que le malware tente de collecter « des cookies, des fichiers, des informations système, des programmes installés et même une capture d'écran du bureau actuel de la victime », comme le montre l'image ci-dessus.
Les pirates traquent DeFi
En plus des attaques de logiciels malveillants sur Bitcoin et autres portefeuilles de crypto-monnaie, les hacks et exploits sur les protocoles DeFi Ils deviennent également une tendance. Récemment, le cabinet d'analyse Messaria a rapporté que les attaques de pirates informatiques sur les protocoles décentralisés ont laissé plus de 284 millions de dollars de pertes depuis 2019, sans tenir compte des millions que les protocoles DeFi sur d'autres réseaux ont perdus. blockchains comme le BSC.
La liste des protocoles DeFi victimes d'attaques, de piratages, d'exploits et d'EXIT SCAM dans le BSC accumule plus de 120 millions de dollars de pertes cette année, avec le récent exploit que le protocole a subi Protocole spartiate que sa somme aux projets concernés au sein de cette blockchain.
Le Protocole Spartan vient de perdre 30 millions de leurs coffres-forts, en raison d'une vulnérabilité présente dans l'un de leurs contrats, qui a permis au pirate informatique de manipuler et de gonfler le solde des actifs du pool de liquidités avant de brûler les jetons, puis de réclamer « une quantité inutilement importante d'actifs sous-jacents ».
Cette dernière attaque est l’une des plus importantes subies jusqu’à présent par les écosystèmes financiers décentralisés.
Continuer la lecture: Les hacks DeFi sur Ethereum accumulent plus de 284 millions de dollars de pertes depuis 2019