Les clients d'Amazon Web Services (AWS) ont mis en garde contre les mineurs Monero cachés, qui permettent aux attaquants de voler les informations d'identification des utilisateurs AWS afin d'utiliser leur puissance de calcul pour extraire de la crypto-monnaie.
À partir de Bit2Me Nous recommandons aux utilisateurs de certaines applications au sein Amazon Web Services Vérifiez vos systèmes pour les mineurs de crypto-monnaie cachés Monero, puisque les chercheurs en cybersécurité de Mitiga.io a récemment découvert que les clients du service de cloud computing Cloud de calcul élastique Amazon o EC2, qui utilisent des Amazon Machine Images (AMI) préparées par la communauté, sont en danger. Si la machine d'Amazon contient un mineur Monero caché, elle peut consommer toutes les ressources informatiques louées par le client à Amazon. Dans le même temps, les attaquants profitent de Monero, la crypto-monnaie confidentielle, pour masquer leurs traces, comme cela se produit dans la plupart des scénarios de minage caché.
Le malware a été découvert par des chercheurs de l'entreprise spécialisée en cybersécurité alors qu'ils effectuaient une évaluation de l'infrastructure des services AWS chez une institution financière cliente ; À cette époque, ils sont tombés sur un mineur caché dans le service qui utilisait la puissance de calcul de l'appareil pour extraire les crypto-monnaies Monero en arrière-plan et de manière illicite.
Selon les chercheurs, la pratique consistant à extraire des crypto-monnaies en arrière-plan via des logiciels malveillants est une pratique qui devient malheureusement courante dans le secteur des crypto-monnaies.
Il peut vous intéresser: Sécurité : plusieurs bourses présentent des vulnérabilités qui mettent en danger les fonds des utilisateurs
Le risque des AMI communautaires non vérifiées
Les AMI Amazon sont des services mis en œuvre par la communauté ou par des fournisseurs vérifiés de l'entreprise qui permettent aux entreprises et entités de réduire les coûts opérationnels de la puissance de calcul ou la puissance de calcul des opérations commerciales qu'elles effectuent. Il s'agit d'un service assez populaire, très utile et sécurisé lors de contrats avec des fournisseurs authentifiés et vérifiés, mais dans le cas d'AMI développées par la communauté, et qui n'ont pas de vérification adéquate, comme celle découverte par Mitiga dans un serveur Microsoft Windows. 2008, représente un grand risque pour les entreprises, les entités et les appareils qui les mettent en œuvre.
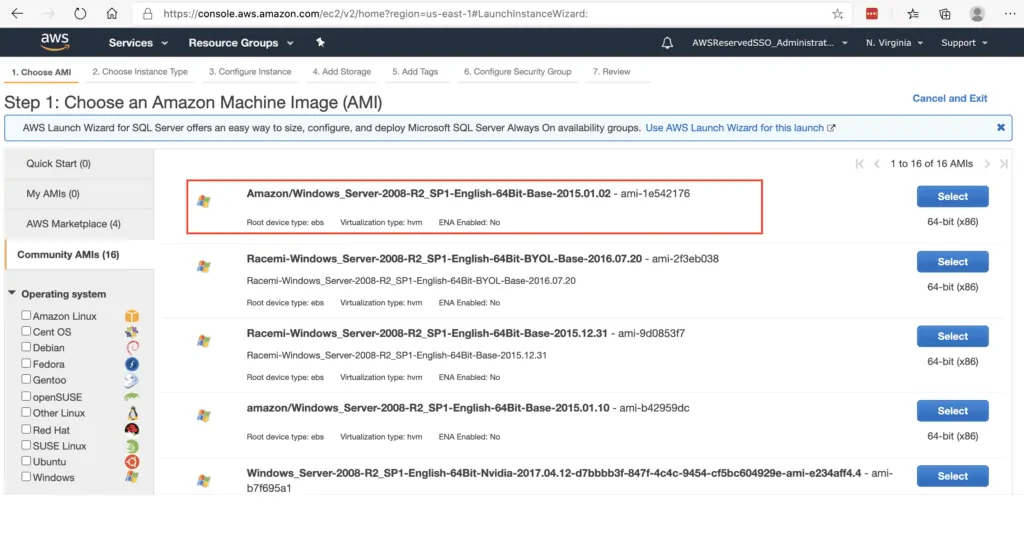
Source : Mitiga
Jusqu’à présent, l’étendue des entités ou des appareils concernés infectés par le logiciel malveillant est inconnue. De même, la société de cybersécurité assure dans son enquête que l'AMI a été créée dès le début dans le but d'infecter les appareils avec des logiciels malveillants miniers. De leur côté, les analystes soulignent que les hackers ont publié une image infectée de la machine sur les services AWS afin de commettre une fraude financière : le client paie les factures, tandis que les installations louées sont utilisées pour miner illégalement des crypto-monnaies pour les enrichir.
« L'installation de code généré par la communauté sur une infrastructure critique pour l'entreprise comporte des risques importants. C'est un autre exemple du risque actuel sur les marchés du cloud, offrant des solutions faciles à utiliser mais capables de contenir du code malveillant ou des fichiers exécutables, souvent provenant de sources inconnues. »
Enfin, les services Amazon AWS ils soulignent que l'utilisation des AMI communautaires se fait aux « propres risques » des utilisateurs, l'entreprise n'est donc pas responsable de garantir la sécurité ou l'intégrité des entreprises et des entités qui les mettent en œuvre.
Continuer la lecture: Wasabi Wallet présente deux vulnérabilités qui affectent la confidentialité des transactions CoinJoin