Le FBI et l’agence américaine de cybersécurité ont mis en garde contre les récentes cyberattaques nord-coréennes contre des cibles cryptographiques et ont conseillé aux entreprises de prendre des mesures pour se protéger.
La Cybersecurity and Security Infrastructure Agency (CISA) et le FBI ont mis en garde contre le Cyberattaques récentes liées à l'équipe de hackers Lazarus, parrainé par le gouvernement nord-coréen, et qui vise à voler des fonds dans divers projets liés aux cryptomonnaies.
L'avertissement des deux agences ne s'est pas concentré uniquement sur Lazare. D'autres groupes comme APT38, Stardust Chollima ou BlueNoroff ont également été nommés sur la liste des « menaces persistantes avancées » (APT). Ces groupes et d’autres comme eux ciblent une grande variété d’organisations et d’entreprises de technologie de crypto-monnaie et de blockchain. Ses objectifs comprennent échanges, protocoles financiers décentralisés et jeux Play To Earn.
En 2021, les attaques de ces groupes de hackers ont réussi à voler plus de 400 millions de dollars d'actifs cryptographiques, selon les informations de Chainalysis. Bien que ce nombre ait été dépassé par une seule attaque, survenue début mars 2022 sur Pont de Ronin et qu'il a réussi à voler plus de 600 millions de dollars.
CISA ne croit pas que ces attaques diminueront de sitôt, car ces groupes de hackers utilisent techniques avancées de phishing et logiciels malveillants pour voler des fonds cryptographiques et exploiter les vulnérabilités de ces technologies.
Il peut vous intéresser: MetaMask met en garde contre une attaque de phishing en cours ciblant les utilisateurs Apple
Quelles recommandations les agences ont-elles faites pour prévenir le vol de cryptomonnaie ?
Le rapport de la CISA et du FBI offre des informations très détaillées sur la manière dont les pirates utilisent les techniques d'ingénierie sociale et les outils malveillants tels que PommeJeus pour attaquer vos cibles cryptographiques.
D'un autre côté, parmi les recommandations formulées par les deux agences sur la manière d'atténuer les problèmes de sécurité, certaines tâches simples ressortent comme avoir systèmes de double authentification pour accéder à des comptes privés ou faire cours de prévention qui détaillent les principales techniques utilisées par les pirates informatiques et comment identifier ces tentatives de vol.
La Corée du Nord et les crypto-monnaies
Pourquoi la Corée du Nord est-elle si intéressée par le vol de crypto-monnaies ? Depuis quelque temps, l'état de Kim Jong-un subit de graves sanctions économiques, car il refuse de démanteler son programme d’armes nucléaires. Cela a conduit le gouvernement de Pyongyang à chercher un refuge économique dans les crypto-monnaies pour échapper à ces sanctions et continuer à financer ses projets d’armement.
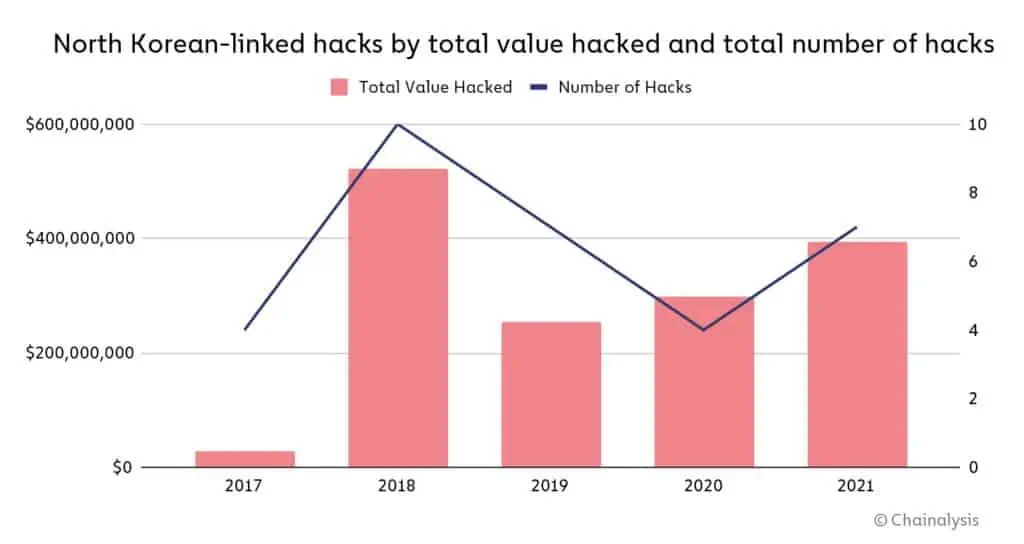
Selon les informations de Chainalysis, les cyberattaques organisées par la Corée du Nord ont réussi à voler plus de 2021 millions de dollars de cryptomonnaies en 400. Sur le total volé, le 58 % étaient des jetons ETHER d’Ethereum, 20 % de Bitcoin et les 22 % restants, un mélange de jetons ERC-20 et d'autres altcoins.
Selon le Conseil de sécurité des Nations Unies, les fonds volés ont été utilisés pour continuer à financer le programme nucléaire nord-coréen et son achat de missiles balistiques.
Continuer la lecture: Breaking News - Beanstalk perd 180 millions de dollars dans le dernier exploit DeFi