La vulnérabilité CVE-2023-39910, dans l'outil Bitcoin Explorer de Libbitcoin et l'ensemble des vulnérabilités BitForge, qui affectent les portefeuilles crypto au niveau du protocole MPC, auraient pu permettre un vol potentiel de crypto-monnaies.
Les chercheurs en sécurité du projet Milk Sad ont découvert une vulnérabilité, appelée CVE-2023-39910, qui affecte les portefeuilles de crypto-monnaie générés à l'aide de l'outil Bitcoin Explorer de Libbitcoin.
Selon l'équipe de chercheurs, composée de l'équipe principale de Distrust Anton Livaja, Lance Vick, Ryan Heywood, Shane Engelman et d'un groupe de 8 chercheurs indépendants, la vulnérabilité CVE-2023-39910 permet à des acteurs malveillants d'accéder aux clés privées du portefeuilles crypto créés avec des versions antérieures à la v3.0.0 de Libbitcoin qui utilisent le générateur de nombres pseudo-aléatoires Mersenne Twister (PRNG). Cela est possible grâce à un bug provenant de PRNG, qui affecte le mécanisme d'amorçage de l'entropie des portefeuilles cryptographiques et permet aux attaquants d'exploiter le générateur de nombres pseudo-aléatoires pour forcer brutalement les clés privées des portefeuilles cryptographiques en quelques jours.
Cette vulnérabilité a été découverte alors que les chercheurs analysaient certains vols de cryptomonnaies qui s'étaient produits mystérieusement, notamment un vol de 850.000 XNUMX $ en Bitcoin survenu entre les mois de juin et juillet.
Mais en plus de CVE-2023-39910, une enquête distincte menée par l'équipe Fireblocks a découvert une autre vulnérabilité appelée BitForgeComment, qui affecte plusieurs des implémentations les plus largement adoptées de protocoles informatiques multipartites (MPC), notamment GG-18, GG-20 et Lindell17.
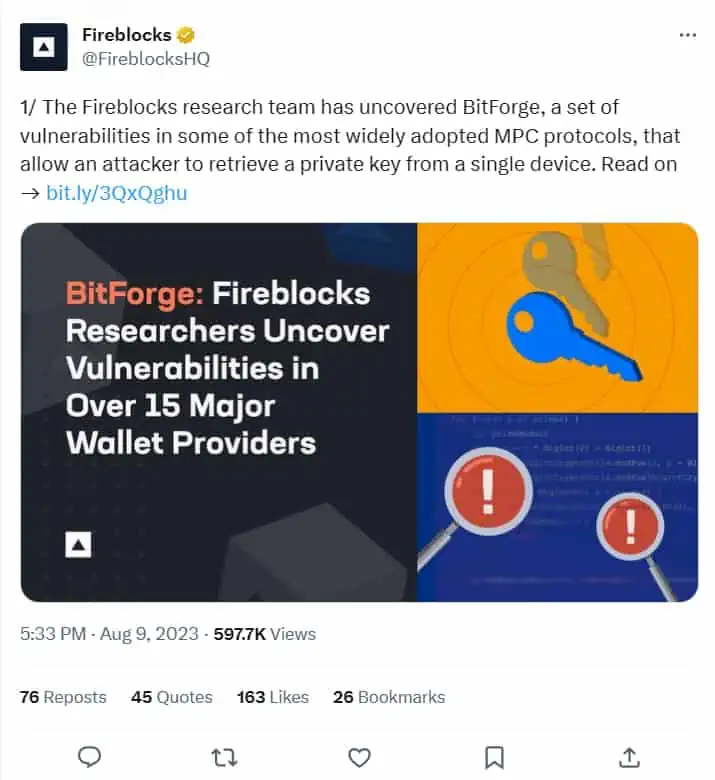
BitForge a été classé par Fireblocks comme une vulnérabilité « jour zéro » qui met en danger environ 15 portefeuilles cryptographiques en permettant à un attaquant d'accéder aux clés privées de ces portefeuilles d'actifs numériques.
Les risques des portefeuilles crypto générés avec Libbitcoin
L’univers qu’offrent les cryptomonnaies et la technologie blockchain regorge de grands avantages, mais aussi de grands risques. Bien que la sécurité ait toujours été la préoccupation majeure des développeurs de blockchain, des vulnérabilités, des bugs et des défis existent toujours.
Dans le cas du CVE-2023-39910, les chercheurs de Milk Sad ont souligné que la vulnérabilité peut voler des fonds d'un portefeuille de crypto-monnaie, même si son utilisateur conserve les clés privées sur papier dans un coffre-fort. Et comment est-ce possible ?
Les chercheurs ont expliqué que le point clé de vulnérabilité est le générateur de nombres aléatoires faible.
La sécurité pratique d'un portefeuille crypto généré avec n'importe quelle version de Libbitcoin antérieure à la v3.0.0 est réduite de 128 bits, 192 bits ou 256 bits à seulement 32 bits d'informations de clé inconnues. "Un espace de clés de 32 bits correspond à 2 ^ 32, soit 4.294.967.296 39 32 XNUMX combinaisons uniques différentes de phrases mnémoniques dérivées du BIPXNUMX ou d'autres formats de clés (BIPXNUMX)… Ce n'est pas autant de combinaisons qu'il y paraît", ont noté les chercheurs en sécurité.
En raison du nombre « insuffisant » de combinaisons uniques de phrases mnémoniques, un attaquant pourrait effectuer une recherche par force brute pour trouver la combinaison d'un portefeuille de crypto-monnaie en moins d'une journée, en utilisant un ordinateur ou un PC de jeu décent et, à ce stade, cela n'aurait pas d'importance si le propriétaire du portefeuille cryptographique garde très bien sa phrase de départ, puisque l'attaquant étant en possession des clés privées pourrait voler les fonds à distance.
La recommandation des chercheurs de Milk Sad aux utilisateurs utilisant des portefeuilles cryptographiques générés avec Libbitcoin est la suivante : déplacez vos fonds vers un nouveau portefeuille sécurisé, pour éviter la possibilité d'être affecté par cette vulnérabilité.
Plus de 15 portefeuilles cryptographiques concernés par BitForge
D’un autre côté, la vulnérabilité découverte par Fireblocks affecte plus de 15 principaux fournisseurs de portefeuilles de crypto-monnaie, y compris également les blockchains et les projets open source.
La vulnérabilité permet à un attaquant de divulguer l'intégralité de la clé privée d'un portefeuille de crypto-monnaie en raison d'une preuve de connaissance nulle manquante dans les protocoles GG18 et GG20. Dans le cas du protocole Lindell17, la vulnérabilité peut être exploitée dans les implémentations qui s'écartent des spécifications du document académique et qui gèrent mal les signatures échouées, créant une porte dérobée qui permet aux attaquants d'accéder aux clés privées lorsque la signature échoue.
Actuellement, les développeurs et fournisseurs des portefeuilles cryptographiques concernés mettent à jour leurs implémentations pour corriger la vulnérabilité et assurer la sécurité des utilisateurs.
Continuer la lecture: Chema Alonso : « L'IA peut être utilisée pour mener des attaques de phishing »