Sprecher von Samsung Electronics und Mercado Libre bestätigen, dass es einer Hackergruppe gelungen ist, sich unbefugten Zugriff auf ihre Quellcodes zu verschaffen. Die Lapsus$-Gruppe, die vor einigen Wochen für den Hack von Nvidia verantwortlich war, übernimmt die Verantwortung für die Angriffe.
Samsung Electronics, das führende Unternehmen und die führende Marke in der Technologiebranche, erlitt Datendiebstahl, nachdem eine Sicherheitslücke in seinem System ausgenutzt wurde. Ein Unternehmenssprecher bestätigte den Hack SamMobile, informieren dass es einer Gruppe von Hackern gelungen sei, auf bestimmte interne Daten des Unternehmens sowie auf einige Quellcodes seiner Smart-Geräte der Marke Galaxy zuzugreifen. Etwa 190 Gigabyte (GB) der privaten Daten von Samsung wurden während des Angriffs von Hackern gestohlen.
Der Unternehmenssprecher versicherte, dass die Sicherheitsverletzung nicht die Privatsphäre seiner Kunden oder Mitarbeiter gefährde. Obwohl das Unternehmen nicht detailliert darlegte, welche Informationen gestohlen wurden, versichert es, dass es sich um Quellcode handelt, der mit dem Betrieb von Galaxy-Geräten zusammenhängt, und dass die Daten keine persönlichen Informationen enthalten. Offenbar wurden auch Codes für kommende Veröffentlichungen und Informationen von Partnern des Unternehmens wie Qualcomm gestohlen. Samsung gab an, sein Sicherheitssystem unmittelbar nach Bekanntwerden des Hacks verstärkt zu haben.
Auch Mercado Libre, die größte E-Commerce-Plattform Lateinamerikas, bestätigte, dass sie kürzlich Opfer eines Hackerangriffs geworden ist. Den Verantwortlichen des Angriffs gelang es, auf den Quellcode zuzugreifen und private Daten von einer Gruppe von 300.000 Benutzern zu stehlen. gemeldet das Unternehmen. Auch die Zahlungsplattform MercadoPago ist von dem jüngsten Angriff betroffen, obwohl Mercado Libre versichert, dass es keine Hinweise auf einen Zugriff auf Passwörter, Guthaben, Finanzinformationen oder Zahlungskarten der Kunden gibt.
Die Bestätigung beider Angriffe könnte zu einer Welle von Phishing- und Betrugsversuchen führen, ähnlich wie im Jahr 2020, als eine Schwachstelle in Ledger entdeckt wurde erlaubt Hacker greifen auf Daten von mehr als 1 Million Nutzern zu.
Es könnte Sie interessieren: Phishing-Angriffe in der Kryptoindustrie nahmen im ersten Halbjahr um 22 % zu
Lapsus$: Nvidia, Samsung und Mercado Libre
Die mutmaßlich in Südamerika beheimatete Hackergruppe Lapsus$ wurde für die jüngsten Angriffe auf Samsung, Mercado Libre und Mercado Pago verantwortlich gemacht. Tatsächlich ist diese Gruppe von Hackern für das 1-TB-Datenleck verantwortlich, das Nvidia, der multinationale Grafikprozessor und integrierte Schaltkreistechnologien, vor zwei Wochen erlitten hat.
Lapsus$, das seine Opfer mit Ransomware angreift, drängt Nvidia, ein Update für seine Grafikkarten der 3000er-Serie zu implementieren. Die Hackergruppe möchte, dass das Unternehmen die Funktion entfernt Hash-Rate begrenzen (LHR) ihrer Grafikkarten, um ihre Leistung beim Kryptowährungs-Mining zu maximieren. Im Gegenzug weist Lapsus$ darauf hin, dass es die in den 1 TB gestohlenen Daten enthaltenen Informationen nicht veröffentlichen wird.
190 GB von Samsung gestohlen
Obwohl der Sprecher von Samsung Electronics Lapsus$ nicht als direkt für den Hack verantwortlich nannte, übernimmt die Gruppe die Verantwortung für den Angriff und teilt Bilder, die den Zugriff auf die 190 GB an Informationen zeigen, die dem koreanischen Unternehmen gestohlen wurden. Lapsus$ veröffentlichte einen Snapshot der C/C++-Verzeichnisse in Samsungs Software, um zu zeigen, dass es die Informationen verarbeitet und dass sie die Daten im Internet veröffentlichen könnten, berichtete das Unternehmen SamMobile.
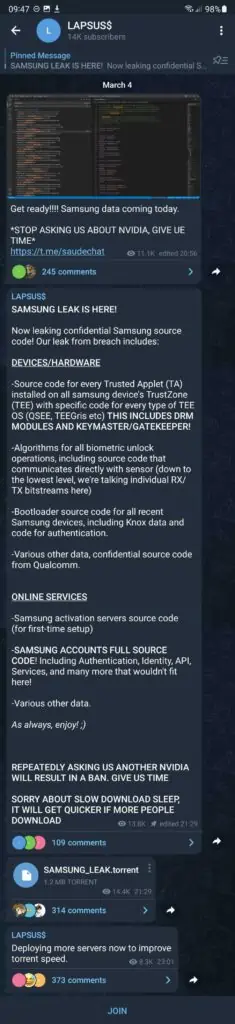
Die Aktionäre des Unternehmens sind verärgert über die jüngste Sicherheitslücke, die der Konkurrenz Insiderinformationen über neue Entwicklungen liefern könnte, an denen Samsung arbeitet. Darüber hinaus wurden auch hochsensible Funktionen des Unternehmens und seiner Galaxy-Geräte offengelegt, etwa der Verschlüsselungsalgorithmus zur biometrischen Authentifizierung oder die Verschlüsselung von Sicherheitsfunktionen. Die Forderungen der Hackergruppe an Samsung und Mercado Libre sind zum Zeitpunkt der Erstellung dieses Artikels nicht bekannt.
Nächste Ziele in Sicht
Vodafone, der in Großbritannien ansässige Mobilfunk-, Festnetz-, Breitband- und Digitalfernsehbetreiber, könnte das nächste Opfer von Lapsus$ sein.
In dem dieser Hackergruppe zugeordneten Telegram-Kanal wird eine Art Umfrage gezeigt, bei der das nächste zu hackende Unternehmen befragt wird. Auf dieser Liste erscheinen Impresa und Mercado Libre. Die Mehrheit der Gruppenmitglieder hat jedoch dafür gestimmt, dass Vodafone das nächste Opfer der Ransomware-Gruppe wird.
Weiterlesen: Avast warnt vor Betrügern, die inmitten der Ukraine-Krise leicht an Bitcoins kommen wollen